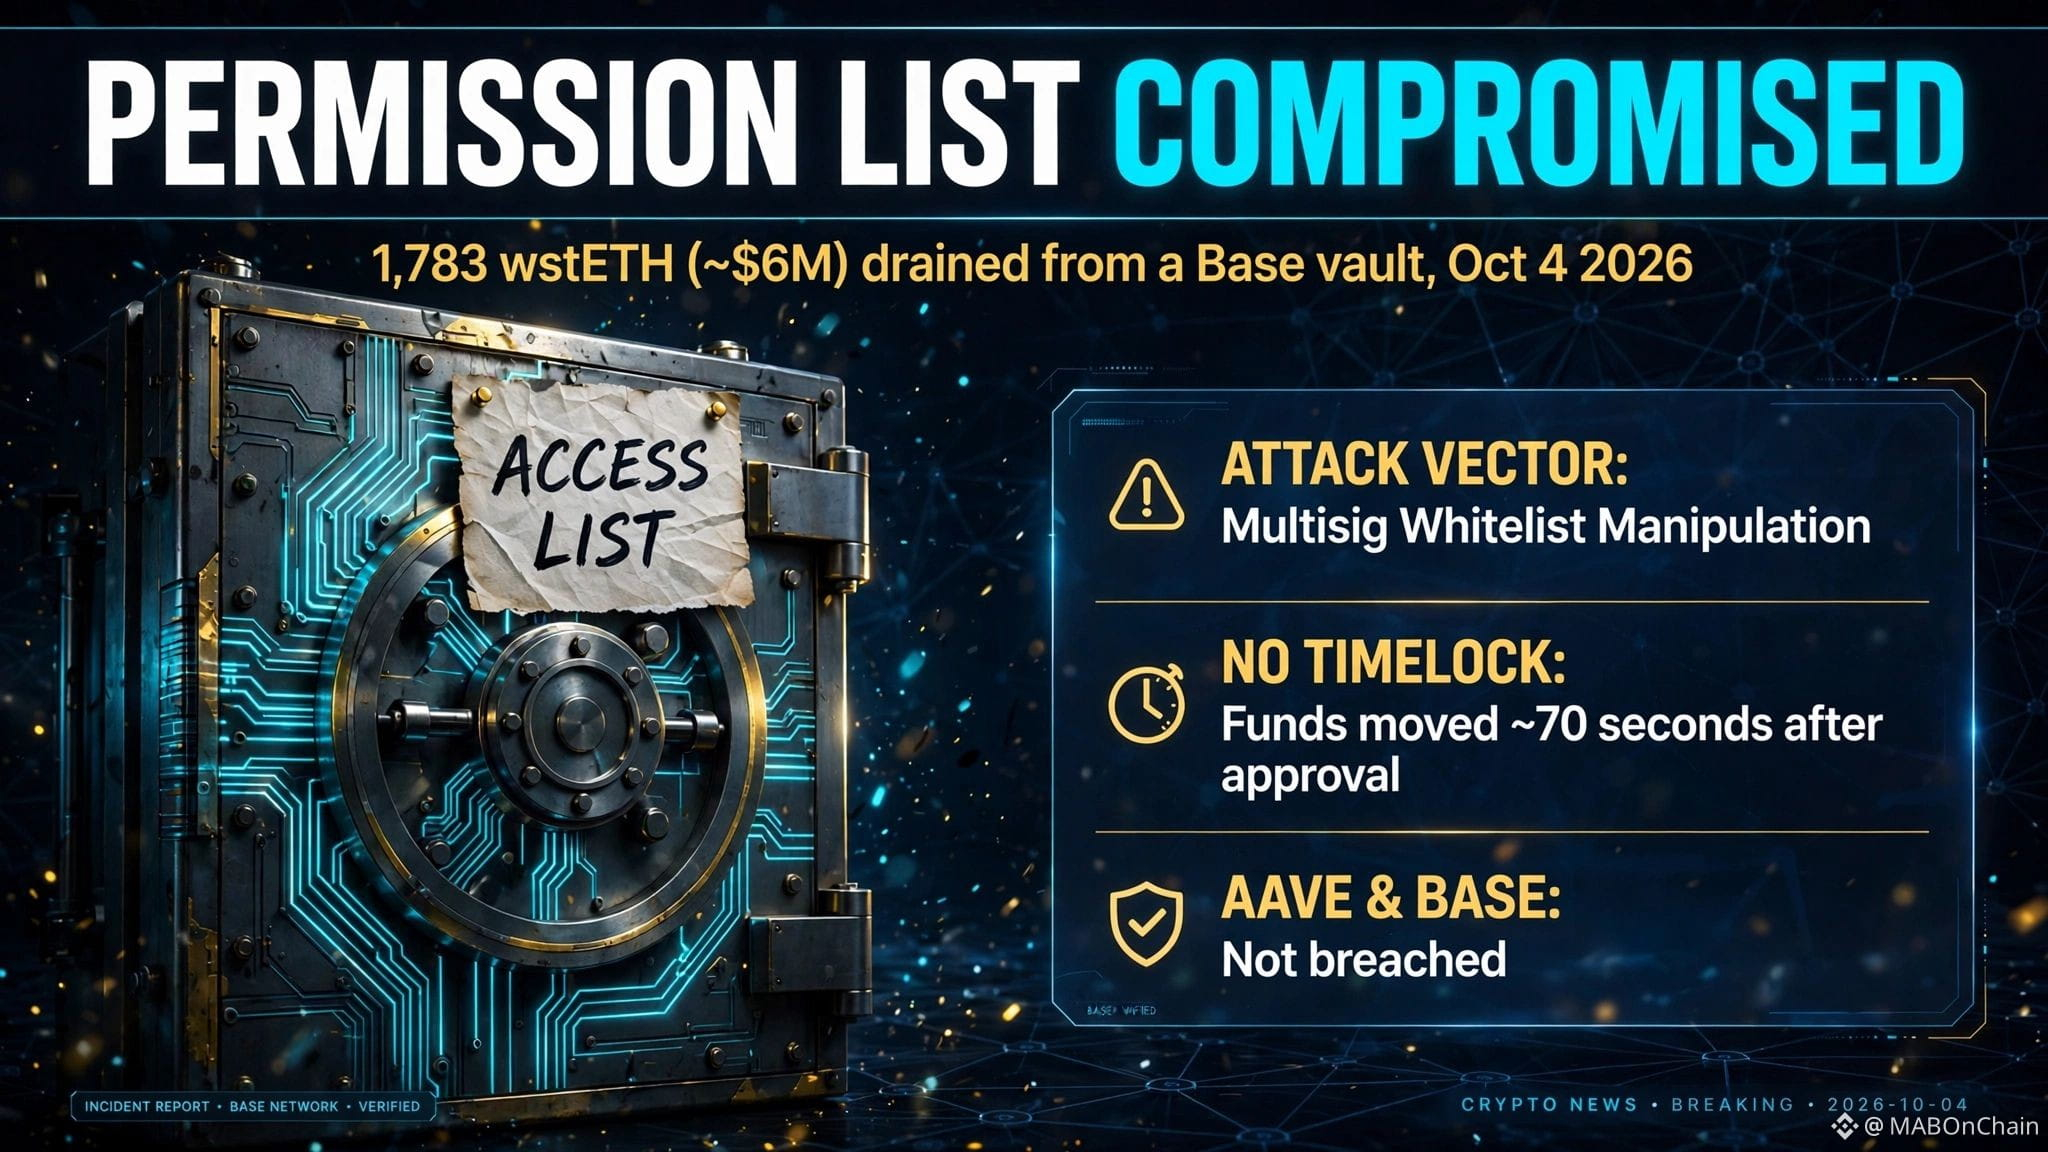
1,783 wstETH. Cerca de 6 milhões de dólares. Retirados de um cofre da Base em 4 de outubro, em plena luz do dia, on-chain.
A parte de que ninguém está falando é como tudo parecia normal. Um novo contrato foi adicionado à lista de permissões dos cofres. A multisig fez o seu trabalho: três dos sete signatários aprovaram a alteração. Então, o contrato dos atacantes tomou emprestado aBaswstETH e foi embora. Seis saídas sem problemas. O sistema funcionou exatamente como foi projetado.
Essa é a parte desconfortável. Nada falhou. A lista de acesso foi alterada pela porta da frente, com um minuto de intervalo entre as duas alterações, e o dinheiro começou a se movimentar cerca de 70 segundos depois. Não havia bloqueio temporal entre a aprovação e a execução, então ninguém teve tempo de perceber ou impedir.
A Aave não foi comprometida. A Base não foi comprometida. A vulnerabilidade estava no próprio sistema de permissões do cofre.
Todo mundo audita a lógica dos contratos inteligentes. Quase ninguém audita as duas perguntas que continuam drenando cofres: quem pode alterar a lista de acesso e com que rapidez isso pode ser feito.
Uma multisig com execução instantânea não é segurança robusta. É um fluxo rápido de aprovação. Bloqueios temporais são aquela infraestrutura sem glamour de que ninguém se gaba, mas que teria impedido isso.
$ETH #DeFi