

Imagine: os criptoativos estão lá, a blockchain está funcionando, o preço quase não mudou, mas é impossível transferir os fundos. Um signatário está indisponível, o segundo serviço suspendeu as operações e o suporte pede que você aguarde. Nessa situação, a qualidade da custódia é definida de forma muito concreta: quem tem autoridade para agir, quais comprovantes pertencem a você e quanto tempo é necessário para recuperar o acesso.
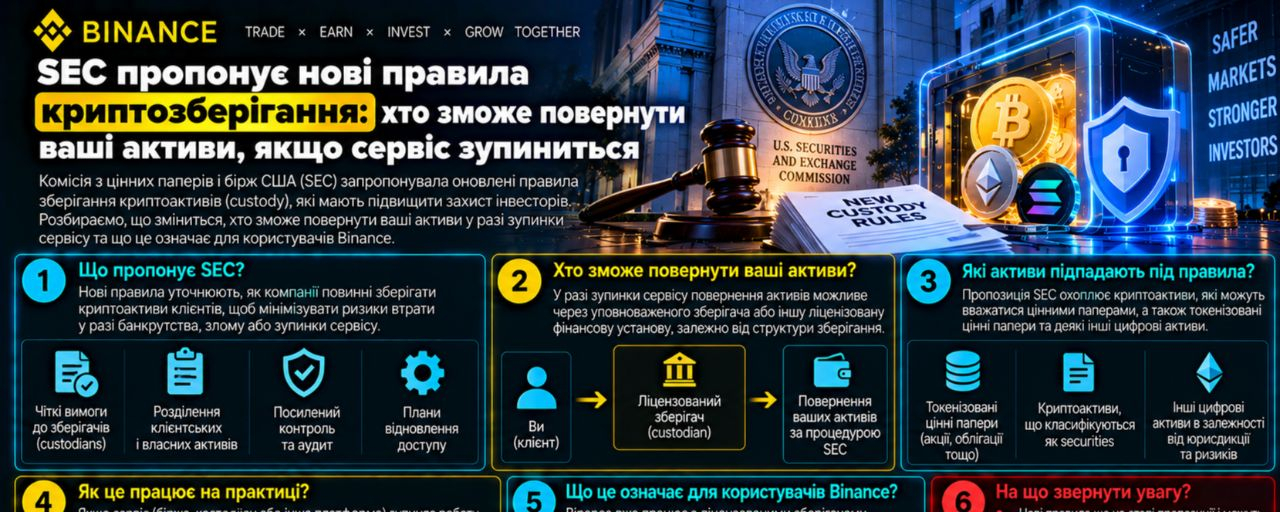
É precisamente nesta perspetiva prática que sugiro ler a notícia de 1 de outubro de 2026. A SEC, a Comissão de Valores Mobiliários dos Estados Unidos, propôs regras especiais de custódia de criptoativos para consultores de investimento registados e fundos regulamentados. A proposta prevê, entre outras coisas, a autocustódia em determinadas circunstâncias e a possibilidade de recorrer a sociedades fiduciárias constituídas ao abrigo da legislação dos estados. Trata-se de uma descrição do quadro proposto, não de um anúncio da sua entrada em vigor.
O prazo para apresentação de comentários é de 60 dias após a publicação da proposta no Federal Register. A contagem está vinculada especificamente a essa publicação, pelo que não é correto somar mecanicamente 60 dias à data do comunicado de imprensa. A comunicação analisada não justifica concluir que qualquer fundo já tenha recebido autorização ilimitada para guardar por conta própria quaisquer tokens. As condições concretas de aplicação exigem uma análise separada do texto da proposta e da futura decisão final.
Porque é que isto importa para além do calendário regulamentar dos Estados Unidos? Na declaração que acompanha a proposta, o presidente da SEC, Paul Atkins, descreve um problema prático: as capacidades dos custodiantes podem ficar vários meses aquém do aparecimento de novos criptoativos. Esta é a posição de um responsável sobre os motivos da proposta. A minha conclusão é que o acesso institucional a um ativo também depende da capacidade de organizar a sua custódia, contabilização e controlo das operações. A procura de compra, por si só, não basta.
Daqui resulta uma pergunta útil para um utilizador comum da Binance Square. Se um gestor profissional tem de compreender quem controla os ativos e segundo que procedimentos são devolvidos, vale a pena fazer as mesmas perguntas sobre a própria carteira. A escala pode diferir milhares de vezes, mas uma cláusula contratual ignorada ou um ponto único de falha não se tornam menos importantes por o saldo ser pequeno.
Divido a custódia em três tarefas. A primeira é permitir tecnicamente a operação correta e impedir a não autorizada. A segunda é determinar documentalmente a quem pertencem os ativos e quem tem o direito de dar instruções. A terceira é garantir que essas instruções sejam executadas no momento necessário. Este é o meu quadro analítico. A sua utilidade está em mostrar que uma solução forte para uma tarefa não cria automaticamente soluções fortes para as outras duas.
Por exemplo, um sistema complexo de assinaturas pode proteger bem contra as ações de um único funcionário. Mas não explica como é contabilizada a sua participação num endereço partilhado. Uma contabilização separada pode mostrar claramente essa participação, mas, por si só, não garante que o serviço funcione durante a noite. E um botão de levantamento rápido nada diz sobre o direito do operador de utilizar os ativos noutras operações. É preciso verificar o conjunto completo de características.
Para começar, convém esclarecer o próprio termo. O boletim educativo do Investor.gov explica a custódia através da forma de acesso aos criptoativos: uma carteira gere as chaves, enquanto os próprios ativos são registados na rede. Na autocustódia, a responsabilidade pelas chaves cabe ao utilizador; na custódia por terceiros, o acesso é gerido pelo prestador. «Quente» ou «fria» descreve outra característica, pelo que ambas as opções podem existir em diferentes modelos de custódia. Trata-se de material educativo dos funcionários da SEC, datado de 12 de dezembro de 2025, que não tem força de uma nova regra.
Vejamos o aspeto técnico através da assinatura múltipla. A documentação da Safe descreve um limiar de confirmações: para uma operação normal, é necessário um número definido de assinaturas dos proprietários da conta. Explica também, separadamente, que os módulos ligados podem executar operações através de outro mecanismo, contornando a verificação normal de assinaturas. Assim, a avaliação da configuração também deve ter em conta os módulos e as autorizações adicionais. A simples indicação «2 de 3» não é uma descrição completa do controlo.
Exemplo hipotético: uma organização utiliza um esquema normal de «2 de 3», sem vias adicionais de execução. Há três signatários independentes — A, B e C. Três pares podem autorizar uma operação: A+B, A+C e B+C. Se um signatário ficar indisponível, continua a existir um par funcional. Se dois ficarem indisponíveis, deixa de ser possível atingir o limiar. Esta é uma propriedade do esquema definido, não uma estimativa estatística da sua fiabilidade.
Agora vamos alterar uma condição. Duas chaves estão em dispositivos cujo acesso pode ser recuperado através da mesma conta. Formalmente, continuam a existir três assinaturas, mas, no nosso modelo, a violação dessa conta pode pôr duas chaves em risco ao mesmo tempo. Ou ambos os funcionários necessários estão no mesmo local, sem ligação. O número de chaves não revela até que ponto são independentes as causas da sua perda ou indisponibilidade.
Aumentar o limiar também tem um custo. Num esquema de «3 de 3», a indisponibilidade de qualquer um dos três participantes bloqueará uma operação normal. Isso pode corresponder a determinada política de controlo, mas exige outro tipo de planeamento operacional. A escolha do limiar é um compromisso entre a proteção contra uma ação indesejada e a capacidade de executar uma ação necessária. Para uma carteira pessoal, uma complexidade que o proprietário não consegue gerir com confiança torna-se, por si só, uma fonte de risco.
A documentação é igualmente importante. A orientação vigente na página consultada da NYDFS, datada de 30 de setembro de 2025, substituiu a versão anterior de 2023. Para os custodiantes abrangidos, descreve a separação dos ativos dos clientes dos ativos da empresa e a sua contabilização em separado. Entre as estruturas possíveis estão também carteiras partilhadas por clientes, com a devida contabilização. Por isso, um único endereço para muitos clientes não prova, por si só, que os seus ativos estejam misturados com os bens da empresa. O âmbito desta orientação limita-se às instituições abrangidas sob a supervisão da NYDFS; não estabelece regras universais para todas as plataformas do mundo.
A minha conclusão prática é que se deve procurar a ligação entre o registo na rede, a contabilidade interna e o contrato. Hipoteticamente, se houver 100 unidades de um ativo no endereço dos clientes e a soma dos saldos dos clientes for 100, a aritmética é consistente. Mas esta coincidência, por si só, não explica todos os direitos das partes, as restrições às transferências ou a existência de outras obrigações. Cada afirmação exige provas adequadas.
Até uma reconciliação simples tem de ser feita para um único momento no tempo. Suponhamos que um levantamento de 5 unidades já aparece na contabilidade interna, mas a captura do endereço foi feita antes e mostra 100. A comparação com o novo total do cliente, de 95, revela uma diferença de 5. No nosso exemplo, essa diferença deve-se ao momento em que a captura foi feita. Antes de declarar um excedente ou um défice, é preciso alinhar o momento da contabilização e verificar a operação ainda em curso.
A seguir, surge a questão da disponibilidade ao longo do tempo. Para quem detém uma posição a longo prazo, um atraso pode ser um incómodo; para alguém que tem um pagamento a fazer amanhã, pode ser um problema no cumprimento de uma obrigação. Sugiro avaliar não uma «velocidade da plataforma» abstrata, mas o prazo de que se precisa: até quando é necessário o ativo, em que rede e sob que forma. A transferência de um token, a sua venda e o recebimento de dinheiro utilizável para pagar são etapas diferentes.
Modelo hipotético de disponibilidade: a carteira tem um valor indicativo de 20 000 dólares. Desse total, 16 000 estão no serviço A e 4 000 num canal B independente e verificado. Nos dois dias seguintes, é necessário efetuar pagamentos no valor de 3 000 dólares. Mantendo-se o valor dos ativos e estando B acessível, a reserva cobre a necessidade e deixa uma margem de 1 000 dólares antes das comissões. A cobertura é de 4 000 / 3 000 = 1,33 vezes.
Se B tiver apenas 2 000, há um défice de 1 000 dólares, embora a carteira total ainda possa valer 20 000. Se os ativos em B desvalorizarem 10%, os 4 000 iniciais passam a 3 600, e a margem acima do pagamento diminui para 600. Trata-se de um teste de stress hipotético, não de uma previsão de queda nem de uma recomendação para manter uma percentagem específica num determinado ativo. Mostra por que razão uma reserva destinada a um pagamento específico também deve ser avaliada na moeda desse pagamento.
A independência do canal B é uma condição essencial neste caso. Se ambas as aplicações utilizarem o mesmo custodiante final ou o mesmo método de autenticação, uma única causa pode interromper ambas. Nesse caso, dois logótipos proporcionam menos diversificação do que parece. Por outro lado, acrescentar um terceiro serviço cria outra palavra-passe, outro conjunto de regras e outro percurso de transferência. Os benefícios da diversificação devem ser ponderados em relação à capacidade de a gerir.
Podemos ver isto noutra situação hipotética. Um depositante colocou 12 000 dólares através do serviço A e 8 000 através do serviço B. Segundo a documentação, ambos transferem a custódia para a mesma instituição C. Se C deixar completamente de processar levantamentos, no cenário definido os 20 000 dependem dela. A distribuição de 60% e 40% entre as interfaces não limitou este risco específico a 60% da carteira. Isto não é uma afirmação sobre a estrutura de qualquer plataforma de câmbio identificada pelo nome.
Quanto custa organizar o acesso desta forma? Consideremos uma comparação hipotética entre dois modelos ao longo de um ano. No primeiro, a taxa anual de custódia é de 0,30% sobre uma base constante de 20 000 dólares, ou seja, 60 dólares. Doze transferências de 5 dólares acrescentam mais 60. O total é de 120 dólares, ou 0,60% do montante inicial. Todas as tarifas são fictícias e servem apenas para o cálculo; não pertencem à Binance nem a qualquer outro prestador real.
No segundo modelo, o utilizador organiza a custódia por conta própria: o equipamento e os suportes de reserva custam 180 dólares, e as mesmas doze transferências custam 60. O primeiro ano fica por 240 dólares. Ao longo de três anos, se nada for substituído e os preços não mudarem, o custo é de 180 + 3 × 60 = 360 dólares. O primeiro modelo também custará 3 × 120 = 360 dólares ao longo de três anos. O tempo do próprio utilizador, os impostos e as possíveis perdas não foram avaliados.
É interessante que a igualdade desaparece quando o montante muda. Com uma carteira constante de 100 000 dólares, o primeiro modelo custa 300 + 60 = 360 dólares por ano, ou 1 080 em três anos. Nas nossas condições, o segundo continua a custar 360 ao longo de três anos. A diferença é de 720 dólares. No entanto, este resultado compara apenas os custos: não prova que a qualidade do serviço ou a segurança sejam iguais, nem que a autocustódia seja a melhor opção para todas as pessoas.
Não acrescento a esta tabela uma «probabilidade de ataque informático de 1%» inventada. Sem dados, esse número apenas disfarçaria o desconhecido com um cálculo aparentemente preciso. Em vez disso, é possível verificar um cenário concreto: perdeu-se um dispositivo, o utilizador principal está temporariamente indisponível, o serviço não responde ou a rede de levantamento mudou. Para cada situação, é útil saber quem executará a ação seguinte e quanto tempo será necessário. São informações verificáveis, mesmo sem um modelo de probabilidades.
Começaria a verificação prática por uma página com os meus próprios registos, sem chaves secretas. Nela constariam a denominação legal da contraparte, o produto, a rede, o tipo de acesso, o método de recuperação, os prazos de levantamento e o local onde o contrato está guardado. Separadamente, indicaria quem pode alterar as autorizações ou aprovar uma transferência. Estes registos não devem conter segredos que bastem para roubar os fundos. A sua finalidade é ajudar a compreender a estrutura quando a interface habitual não estiver disponível.
O segundo passo é uma pequena operação de teste para um endereço próprio já verificado. Permite registar a comissão efetiva e o tempo de uma transferência específica. O resultado tem um âmbito limitado: um levantamento bem-sucedido hoje confirma que este percurso funciona hoje. Não comprova a solvência do prestador nem garante a execução de um pedido de grande dimensão em condições de stress. É importante manter esse limite também nas próprias conclusões.
O terceiro passo é testar o procedimento de emergência sem arriscar os fundos principais. Na autocustódia, isso pode ser feito com uma carteira de teste que contenha um montante pequeno; na custódia por terceiros, pode consistir em verificar os documentos e as autorizações necessários para recuperar o acesso. Eu avaliaria o sucesso pela facilidade com que outra pessoa autorizada consegue compreender o procedimento, e não apenas quem o configurou. Um plano confuso que nunca foi testado deixa muitas questões por esclarecer.
Vale a pena acompanhar a notícia da SEC através de três cenários condicionais para os próximos seis meses. São cenários de autoria própria sobre a evolução da custódia, sem previsões para as cotações de BTC ou ETH. Ajudam a distinguir o processo regulamentar do aparecimento efetivo de serviços convenientes e verificados.
Cenário de base: as discussões e a preparação de procedimentos continuam, enquanto os modelos disponíveis aos clientes mudam gradualmente. Os sinais incluem esclarecimentos nos documentos, listas limitadas de ativos e uma implementação faseada. Este cenário perde relevância se houver um lançamento rápido e abrangente de novos modelos ou se o processo ficar substancialmente paralisado. A repetição de um título positivo, por si só, não confirma que algo foi implementado.
Cenário otimista para a qualidade da infraestrutura: as regras finais e as soluções práticas alargam a escolha, e os prestadores demonstram poderes claros, recuperação testada e custos totais competitivos. A condição para a sua concretização é a disponibilidade de serviços com procedimentos documentados. O cenário fica invalidado se os benefícios continuarem apenas nas apresentações ou se uma tarifa mais baixa vier acompanhada de um controlo opaco dos ativos.
Cenário pessimista: as opções formais aumentam, mas as dependências técnicas comuns e os procedimentos deficientes provocam interrupções repetidas no acesso. Os sinais que o confirmariam seriam incidentes documentados, atrasos e procedimentos de recuperação não executados. Verificações independentes e operações executadas de forma estável em condições de stress refutariam este cenário. Os três cenários são condicionais; nenhum determina uma direção inevitável para o preço dos criptoativos.
A minha principal conclusão da proposta da SEC de outubro é que a qualidade da custódia de criptoativos deve ser avaliada pelas ações que continuam a ser possíveis em caso de falha. Quem assinará a transferência? Que prova confirma a sua participação? Quem recuperará o acesso? De onde virá o dinheiro para efetuar pagamentos enquanto o percurso principal não funcionar? As respostas dão uma base prática para decidir onde colocar os ativos.
Antes de voltar a reforçar a carteira, dedicaria algum tempo a uma verificação concreta: descrever o percurso para recuperar os fundos e identificar nele um ponto único de falha. Se não for possível explicar o percurso em alguns passos claros, isso já é um resultado útil da análise. Mostra que informações é preciso obter antes de aumentar o montante.
Este material tem caráter informativo e educativo e não constitui uma recomendação de investimento individual. Os exemplos numéricos são hipotéticos; os direitos e procedimentos dependem do produto e da jurisdição em causa.
#Криптоактиви #ЗберіганняАктивів #SEC #УправлінняРизиком #BinanceSquare