


Olá, companheiros guerreiros das ruas! Espero que seus motores estejam ronronando suavemente e que vocês estejam enfrentando o trânsito com honra hoje.
Nesta tarde, passei um tempo longe do asfalto para ajudar um colega próximo a cadastrar o restaurante local dele na plataforma Grab. Enquanto observava o processo de cadastro no quiosque à beira da estrada, vi uma montanha de dados sendo trocados. Para colocar o restaurante no ar, tivemos que enviar uma longa lista de documentos e informações: o nome do restaurante, fotos do cardápio, preços, coordenadas geográficas precisas, o KTP físico do proprietário (documento nacional de identidade), o NPWP (número de identificação fiscal) e os números de contas bancárias verificados.
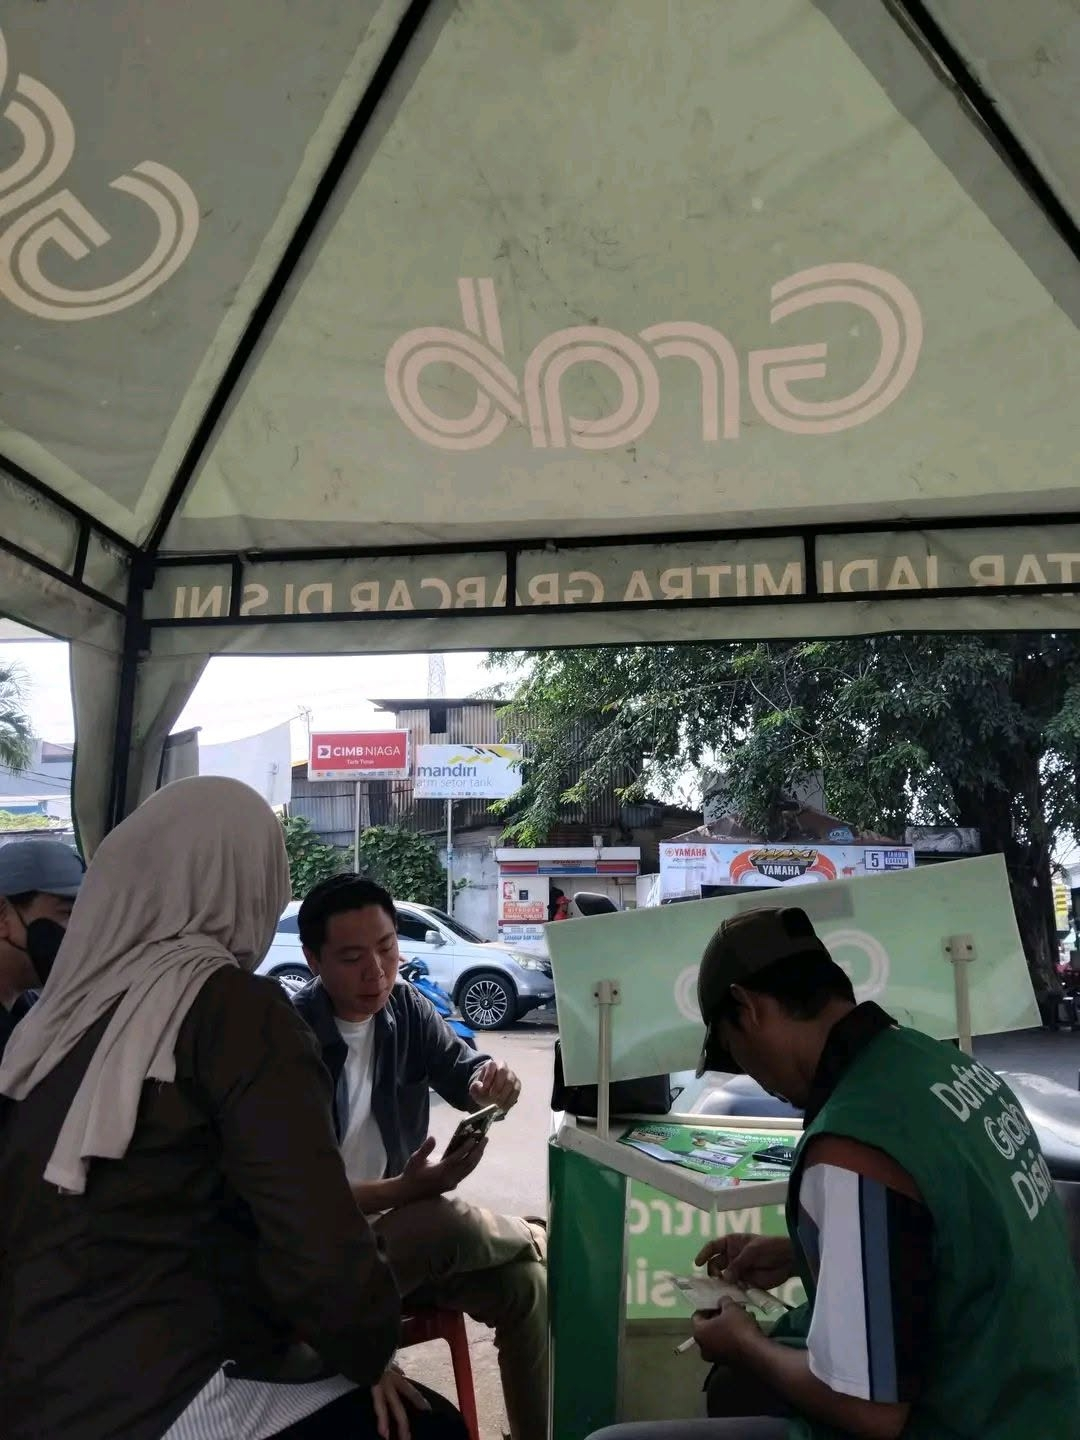
Legenda: «A ajudar um colega a registar o seu restaurante num quiosque da Grab. Um exemplo real da partilha de dados empresariais e pessoais sensíveis com bases de dados centralizadas.»
Cada dado tem uma finalidade importante na Web2. O menu claro e os preços ajudam os clientes a escolher a comida de acordo com o seu orçamento. A morada exata permite que o algoritmo calcule as taxas de entrega com base na distância e ajuda-nos, a nós, motoristas, a encontrar o local de recolha com precisão. O documento KTP e os dados bancários permitem levantamentos financeiros sem problemas, evitando bloqueios causados pelos procedimentos administrativos bancários tradicionais.
Mas, como estudante de Web3, olhar para este processo através das lentes da BitDegree levou-me a refletir profundamente sobre Identidade Descentralizada (DID) e Identidade Soberana (SSI). Entregamos voluntariamente os nossos dados mais sensíveis a servidores de grandes empresas só para participar na economia digital. O que acontece se esses servidores centralizados forem pirateados? Os nossos dados privados acabam por ser divulgados na dark web.
Vamos explicar como a Web3 nos permite participar no comércio digital mantendo o controlo absoluto das nossas identidades!
1. Compreender a Identidade Descentralizada (DID)
Na configuração Web2 atual, a tua identidade digital é como uma frota centralizada de táxis. A Google, os bancos ou as grandes empresas de transporte por aplicação gerem e armazenam as tuas credenciais nos seus servidores privados.
A Identidade Descentralizada (DID) inverte a lógica. Em vez de depender de uma autoridade central para guardar os teus registos, os teus dados de identidade são encriptados e distribuídos por uma rede blockchain descentralizada.
Em vez de nomes de utilizador e palavras-passe tradicionais, que podem ser roubados, uma DID usa uma chave criptográfica que só tu controlas. És o único guardião da tua presença digital.
Principais características de uma Identidade Descentralizada:
· Identificadores únicos: criados, detidos e geridos inteiramente pela pessoa, sem serem emitidos ou alugados por empresas tecnológicas.
· Interoperabilidade: as tuas credenciais DID verificadas podem funcionar sem problemas em diferentes aplicações, plataformas de entrega e protocolos financeiros.
· Verificação criptográfica: podes provar instantaneamente que és um empresário ou motorista verificado sem expor os dados originais que o comprovam.
2. Explorar a Identidade Soberana (SSI)
Enquanto a DID fornece a tecnologia, a Identidade Soberana (SSI) é a filosofia que se constrói sobre ela. A SSI determina que só tu tens soberania absoluta sobre a forma como as tuas informações pessoais são utilizadas, partilhadas e armazenadas.
Pensa nisto como mostrar a tua carteira física a um segurança à entrada de um edifício. Escolhes que cartão mostrar, decides durante quanto tempo ele pode vê-lo e voltas a guardá-lo no bolso. O segurança não pode fotocopiar a carteira inteira.
Os três princípios de ouro da SSI:
1. Controlo absoluto: podes atualizar, gerir ou revogar completamente e de imediato o acesso de uma plataforma aos teus dados, sem precisares da autorização de um intermediário.
2. Transparência total: cada solicitação de dados é registada num livro-razão imutável, para que possa auditar exatamente quem acedeu aos seus dados.
3. Minimização de dados: partilhar apenas o mínimo indispensável para concluir uma transação.
Estudo de caso à beira da estrada: integração de um restaurante Web3
Vamos imaginar de novo a minha tarde a ajudar o meu colega, desta vez com a futura infraestrutura de DID e SSI:
· A via Web2 (atual): o proprietário do restaurante entrega fotocópias dos seus documentos de identificação KTP, extratos bancários e documentos fiscais. Estes dados ficam indefinidamente nas bases de dados das empresas, vulneráveis a funcionários desonestos ou a piratas informáticos externos.
· A via Web3 (o futuro SSI): o proprietário do restaurante guarda uma «Credencial de Comerciante Verificado» assinada criptograficamente na sua carteira digital Web3, emitida uma única vez por um protocolo governamental descentralizado. Para se registar numa aplicação de entregas, basta-lhe ler um código QR.
Graças à criptografia, a aplicação de entregas verifica instantaneamente: «Sim, esta conta bancária é legítima, esta pessoa é cidadã e a localização do restaurante é válida.»
A plataforma nunca copia nem armazena nos seus servidores o número KTP original. Verifica a informação sem recolher os dados sensíveis.
Resumo estrutural: integração tradicional Web2 vs. o futuro Web3 da SSI
Funcionalidade de integração
Sistema centralizado tradicional (Web2)
A visão Web3 (DID e SSI)
Propriedade dos dados
As grandes empresas tecnológicas armazenam e controlam o teu rasto de dados.
És tu quem guarda os teus dados criptograficamente numa carteira Web3 segura.
Risco de segurança
Um único ponto de falha; as fugas de dados prejudicam comerciantes e motoristas.
Dados descentralizados; os piratas informáticos não conseguem invadir um único ponto central para roubar identidades.
Partilha de dados
Exposição excessiva (as plataformas veem os números completos dos teus documentos de identificação).
Minimização de dados: partilhar apenas provas matemáticas verificadas.
Acesso financeiro
Sujeito a procedimentos bancários rígidos e aprovações empresariais.
Verificação instantânea através de contratos inteligentes, permitindo liquidações mais rápidas.
Os obstáculos no asfalto
Transferir a nossa identidade digital para a blockchain é uma enorme melhoria, mas primeiro temos de ultrapassar alguns obstáculos:
· Reconhecimento legal: os organismos reguladores locais e os governos devem reconhecer oficialmente as DIDs baseadas em blockchain como identificações juridicamente vinculativas.
· Adoção em massa e literacia: ensinar comerciantes locais, vendedores de mercado e motoristas mais velhos a gerir com segurança chaves públicas e privadas exige formação dedicada e próxima das comunidades.
Conclusão: Devolvendo o poder às bases
A identidade descentralizada não é apenas um conceito tecnológico abstrato. É uma ferramenta essencial para dar poder aos menos favorecidos — aos proprietários de restaurantes locais, aos artesãos independentes e aos guerreiros das ruas que conduzem sob o sol escaldante. A tecnologia deve servir de escudo, protegendo o nosso trabalho árduo e a nossa privacidade enquanto construímos os nossos negócios.
Ao contemplar hoje as ruas movimentadas de Kendal, tenho orgulho em ser um aprendiz nesta autoestrada. Não estamos apenas a caminho da próxima entrega; estamos a construir o nosso caminho para a verdadeira soberania digital.
Apertem bem os capacetes, conduzam com cuidado no asfalto e continuemos a fazer crescer o nosso bloco! 🏍️💨
📌 Nota do autor: a Parte 2 do meu Diário Web3 foi oficialmente citada no MEXC News, e esta série de base é selecionada e publicada pela Block Magnates no Medium. Se estas analogias à beira da estrada ajudaram a melhorar os seus conhecimentos sobre criptomoedas, considere deixar um gosto!