
9-28 @Dusk Na segunda metade daquele artigo, há um detalhe de verdade “trabalho sujo”: as transferências cross-chain precisam passar por duas etapas. Um título emitido nativamente no DuskEVM e que precisa ser movido para o lado do Ethereum — só enviar o comando não basta; do outro lado, eles precisam refazer também uma checagem de qualificação, não dá para economizar e usar os antigos comprovantes de transferência para “substituir”. Essas são as duas linhas: transferências comuns seguem um conjunto de verificações; emissões novas seguem outro conjunto. Novas cunhagens não usam o mesmo código que transferências, então não podem ser misturadas.
O custo de cair nessa armadilha é bem específico: você queima 100 unidades na cadeia A para cunhar 100 unidades na cadeia B. Se os comprovantes do destinatário já estiverem expirados, a cunhagem na cadeia B falha, mas as 100 unidades já queimadas na cadeia A ficam “penduradas”, até que os comprovantes sejam reativados novamente ou que a equipe operacional faça um rollback e reset. Por isso, na arquitetura da Dusk, essa camada Citadel precisa estar escrita diretamente nos contratos nativos — não como um patch posterior. Os comprovantes ficam vinculados ao ciclo de vida do ativo, e não são verificados “no momento” da transferência.
Ao trazer essa questão da perspectiva de engenharia para a perspectiva de produto, o número que a instituição recebe hoje não é “quanto dá para economizar na cadeia”. O que ela realmente enfrenta são três problemas reais: “quantas unidades é preciso reverter se falhar uma vez”, “quem assina esse rollback” e “como o lado de regulamentação vai registrar isso”. O verdadeiro adversário da emissão nativa não são tokens embrulhados; é aquele fluxo antigo de conciliação feito com planilhas eletrônicas.
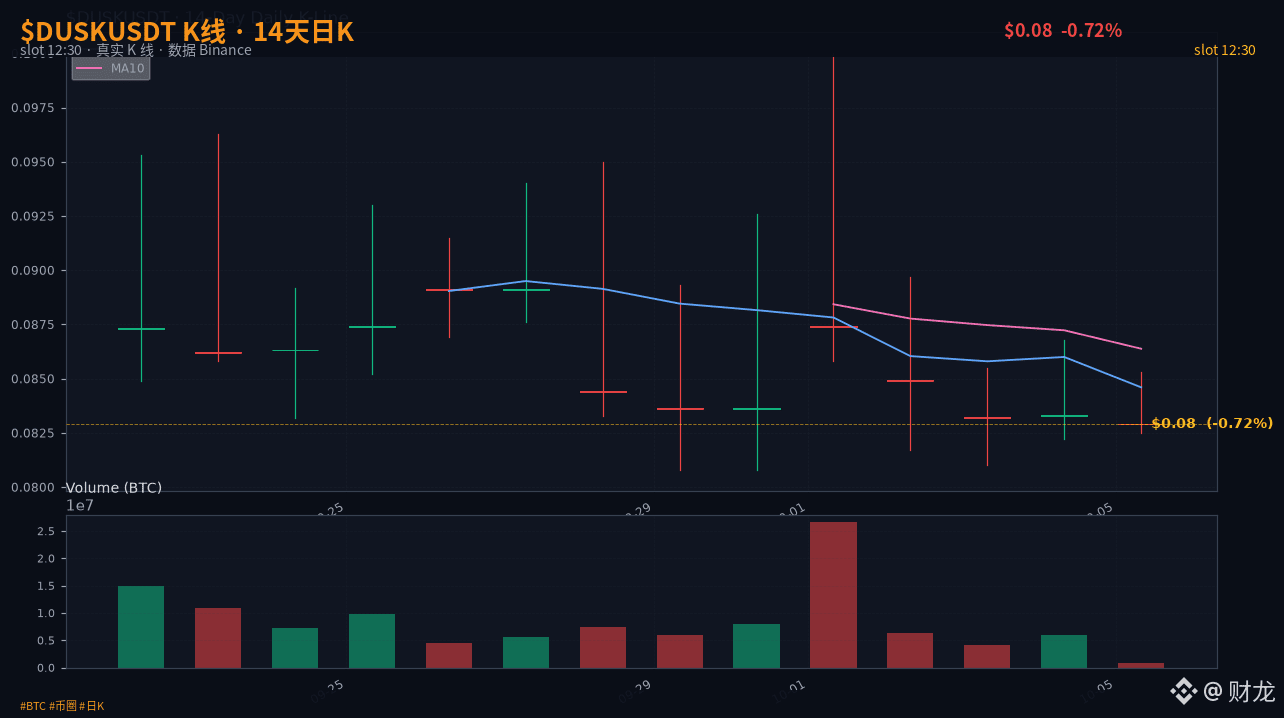
@Dusk Essa abordagem não é nada inédita; o diferencial é conectar o Citadel e o DuskVM diretamente na camada de contrato nativo. $DUSK hoje não chama muita atenção, mas o custo das falhas cross-chain no mercado regulado é exatamente a quantia que as instituições acabam pagando.
#dusk #原生发行 #跨链失败案例 $DUSK @Dusk