

Há uma frase que provavelmente você já viu muitas vezes:
“Conecte sua carteira.”
Depois aparece outra:
“Assinar mensagem.”
Ou:
“Aprovar.”
E, por fim:
“Confirmar transação.”
Muitos usuários simplesmente clicam.
Mas por trás desse clique pode existir uma diferença enorme.
Porque em Web3:
assinar nem sempre significa a mesma coisa.
E entender o que estamos autorizando pode ser tão importante quanto proteger nossa senha.
🔐 O QUE SIGNIFICA “ASSINAR” EM CRIPTO?
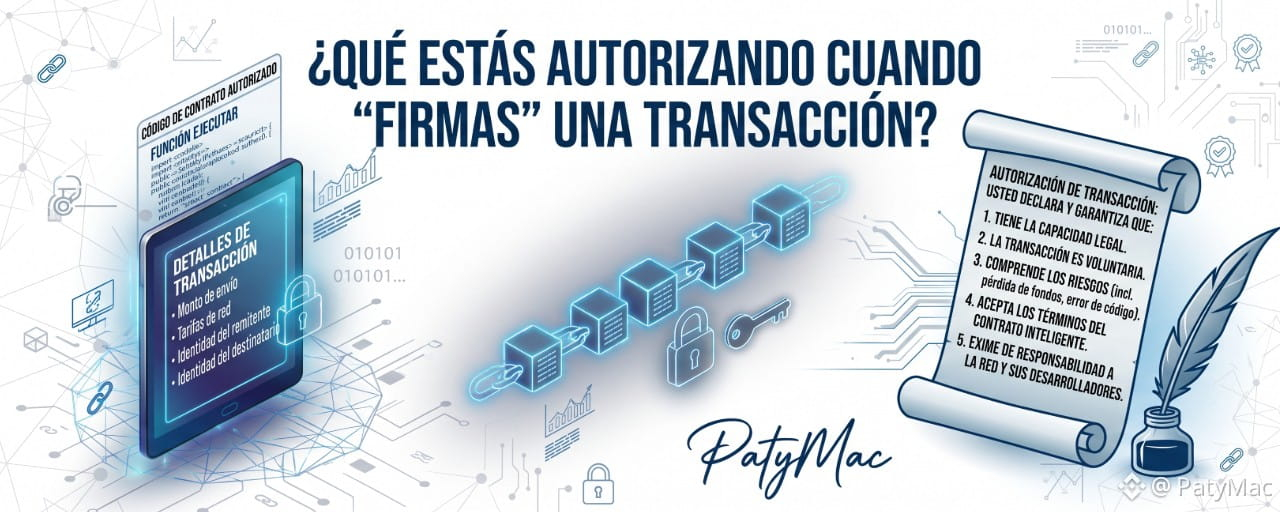
Quando uma carteira assina digitalmente uma operação, ela usa uma chave criptográfica para demonstrar que quem controla essa chave está autorizando determinados dados.
Simplificando:
Chave privada → assinatura digital → verificação usando chave pública → autorização
A chave privada não deve ser revelada.
A carteira usa isso para gerar a assinatura.
A rede pode verificar essa assinatura sem precisar conhecer a chave privada.
🧠 É o mesmo que uma assinatura manuscrita?
Não exatamente.
Ambos podem executar funções de autenticação ou autorização, mas operam por meio de mecanismos completamente diferentes.
Uma assinatura manuscrita depende de elementos humanos e documentais.
Uma assinatura criptográfica utiliza matemática e criptografia.
Em uma blockchain, a assinatura permite verificar se uma determinada operação foi autorizada pela pessoa que controla a chave correspondente.
💰 O QUE ACONTECE QUANDO EU ENVIO CRIPTOMOEDAS?
Vamos imaginar que você tenha:
1 ETH
e você deseja enviar:
0,2 ETH
para outro endereço.
Sua carteira está preparando uma transação.
Você confirma.
A carteira utiliza a chave correspondente para assiná-la.
A transação é transmitida para a rede.
Os participantes da rede podem verificar a assinatura.
Se a transação estiver em conformidade com as regras do protocolo:
pode ser incluído em um bloco.
⚠️ MAS NEM TODAS AS ASSINATURAS SIGNIFICAM “ENVIE DINHEIRO”
E este é um dos pontos mais importantes.
Você pode interagir com um contrato inteligente sem enviar seus fundos diretamente para outra pessoa.
Por exemplo:
Aprovar
Isso pode permitir que um contrato específico use uma determinada quantidade de um token em seu nome, dependendo do padrão e dos parâmetros utilizados.
É por isso:
"Não estou enviando criptomoedas" não significa necessariamente "Não estou correndo nenhum risco".
🪙 O QUE É UM “APROVAR”?
Em determinados ecossistemas de tokens, uma carteira pode permitir que um contrato ou endereço gaste tokens em nome do titular até um limite autorizado.
Por exemplo:
Ter:
1.000 USDT
e um aplicativo solicita autorização para usar determinados tokens.
Ao concordar com uma aprovação ampla, você pode estar conferindo ao contrato uma capacidade que vai além da transação que tinha em mente.
A natureza exata da permissão depende do token, do padrão e da implementação.
Por isso não devemos aceitar automaticamente qualquer pedido.
🚨 O PROBLEMA DAS APROVAÇÕES ILIMITADAS
Algumas aplicações podem exigir um valor muito alto ou mesmo aprovação para gastar uma grande quantidade de determinado token.
Isso pode ser conveniente para o usuário.
Mas também pode aumentar a exposição ao risco.
Se o contrato aprovado posteriormente apresentar alguma vulnerabilidade ou for usado de forma maliciosa, essa autorização poderá se tornar um problema.
Por isso, existem ferramentas e mecanismos para revisar ou revogar certas aprovações de acordo com a blockchain e o padrão utilizado.
🦹 COMO FUNCIONA UM GOLPE TÍPICO?
Imagine que você recebe uma mensagem:
“Você ganhou um airdrop!”
Você entra em uma página.
Você conecta sua carteira.
A página pede que você:
“Assine para reivindicar seus tokens.”
Ele parece inocente.
Mas a operação pode estar solicitando algo completamente diferente do que o usuário pensa.
Pode haver:
uma aprovação;
uma autorização;
uma interação com um contrato;
uma assinatura de dados;
ou uma operação maliciosa.
É por isso:
Você nunca deve assinar algo que não entende.
🧾 “CONNECT WALLET” NÃO É O MESMO QUE “SIGN”
Outra distinção importante.
CONECTAR CARTEIRA
O aplicativo estabelece uma conexão com sua carteira para interagir com você.
SINAL
Sua carteira solicita autorização para assinar determinados dados.
ENVIAR/CONFIRMAR TRANSAÇÃO
Você pode estar autorizando uma transação que será enviada para a blockchain.
São ações diferentes.
É por isso que, quando uma página diz:
“Conecte sua carteira para continuar”
Você não deve interpretar automaticamente:
“Dei a ele minhas criptomoedas.”
Mas você também não deve aceitar nenhuma solicitação subsequente sem lê-la.
🔎 O QUE DEVO VERIFICAR ANTES DE ASSINAR?
Antes de aprovar uma transação, tente identificar:
1️⃣ Qual aplicativo estou usando?
Será que é mesmo a plataforma que eu penso que é?
2️⃣ Qual contrato estou usando?
O endereço no contrato coincide com o endereço oficial?
3️⃣ O que estou assinando?
Trata-se de uma transação?
Uma mensagem?
Uma aprovação?
4️⃣ Que ativo está envolvido?
ETH?
USDT?
Outra ficha?
5️⃣ Quanto custa?
É um valor específico?
Trata-se de uma autorização ampla?
6️⃣ Que permissões estou concedendo?
Principalmente quando se trata de tokens.
7️⃣ Posso revogar a autorização?
Dependendo do sistema utilizado, essa possibilidade pode existir.
🧠 POR QUE OS GOLPISTAS QUEREM QUE VOCÊ AJA RAPIDAMENTE?
Porque o usuário que tem tempo para pensar consegue detectar inconsistências.
É por isso que muitos golpes usam:
"URGENTE"
“ÚLTIMA CHANCE”
“REIVINDIQUE JÁ”
“FAÇA LOGIN EM 30 SEGUNDOS”
A pressão psicológica faz parte de muitas estratégias de phishing.
A regra deveria ser:
Se uma transação financeira exigir que você aja sem ler, pare.
🔑 A CARTEIRA VÊ MINHA CHAVE PRIVADA?
Uma carteira bem projetada não deve revelar sua chave privada a um site simplesmente porque você a conectou.
A chave privada deve permanecer protegida.
O aplicativo solicita uma ação.
A carteira envia a solicitação.
Você decide se autoriza ou não.
E a carteira assina usando as credenciais correspondentes.
Portanto, a carteira funciona como uma espécie de:
Interface para controlar suas teclas.
🚨 MAS HÁ UM PERIGO
Se o usuário aprovar algo malicioso, ele pode estar autorizando uma transação que prejudica seus próprios ativos.
A tecnologia blockchain não consegue necessariamente distinguir:
“assinatura legítima”
de
“assinatura obtida por meio de engano.”
Do ponto de vista criptográfico, a assinatura pode ser perfeitamente válida.
O problema é:
O que foi autorizado.
⚖️ SURGE AQUI UMA QUESTÃO JURÍDICA MUITO INTERESSANTE
Se uma pessoa assinar criptograficamente uma transação…
Isso significa automaticamente que ele tinha a intenção legal de fazer exatamente o que o código executou?
Não necessariamente.
As circunstâncias precisam ser analisadas.
Por exemplo:
Houve engano?
¿Phishing?
Informação falsa?
Representação?
Violação de segurança?
Houve consentimento informado?
Que informações o usuário recebeu?
Quais termos ele aceitou?
Que legislação é aplicável?
Uma assinatura criptográfica pode provar que uma chave autorizou determinados dados.
Mas a discussão jurídica pode ser muito mais ampla.
⚖️ ASSINATURA CRIPTOGRÁFICA ≠ CONSENTIMENTO LEGAL AUTOMÁTICO
Essa distinção é muito importante.
Firma criptográfica
Isso comprova criptograficamente que uma determinada chave produziu uma assinatura válida em determinados dados.
Consentimento legal
Consiste em analisar se havia um testamento legalmente válido e em que circunstâncias.
Eles podem estar relacionados.
Mas não devem ser confundidos automaticamente.
🛡️ 7 REGRAS DE OURO ANTES DE ASSINAR
1️⃣ Não assine o que você não entende.
2️⃣ Consulte o site.
3️⃣ Verifique o contrato, quando aplicável.
4️⃣ Verifique qual token e valor estão envolvidos.
5️⃣ Cuidado com aprovações excessivamente amplas.
6️⃣ Nunca compartilhe sua frase mnemônica ou chave privada.
7️⃣ Se algo parecer urgente ou bom demais para ser verdade:
distensão.
🚨 UMA REGRA QUE VALE SEU PESO EM OURO
Nunca insira seu:
frase-semente
o
chave privada
Para “verificar”, “sincronizar”, “ativar”, “validar” ou “recuperar” uma carteira de um site desconhecido.
Uma plataforma legítima não deve exigir que você entregue suas credenciais secretas para que alguém "libere" seus fundos.
🧠 E QUANTO ÀS MENSAGENS QUE ASSINAMOS?
Nem todas as empresas necessariamente movimentam fundos.
Algumas aplicações utilizam assinaturas de mensagens para:
Conecte-se;
demonstrar controle de uma direção;
autorizar determinadas ações;
Interagir com aplicativos.
Mas, novamente:
Você precisa ler o que está assinando.
A assinatura de uma mensagem pode ser inofensiva em um contexto e perigosa em outro, dependendo do conteúdo e de como o aplicativo a interpreta.
🎯 PERGUNTAS INTERESSANTES
❓Assinar significa sempre enviar criptomoedas?
Não. Você pode assinar mensagens ou autorizar determinadas ações sem fazer uma transferência direta.
❓Conectar uma carteira significa que eu entreguei meus fundos?
Não. Conectar e autorizar são ações diferentes.
❓O que é uma aprovação por token?
Trata-se de uma autorização que, dependendo do padrão e do contrato, pode permitir que um determinado endereço ou contrato utilize tokens em nome do titular até o limite autorizado.
❓Uma assinatura maliciosa pode ser válida?
Sim. Uma assinatura pode ser criptograficamente válida e, ao mesmo tempo, ter sido obtida por meio de fraude ou usada para uma transação maliciosa.
❓A blockchain pode cancelar uma assinatura incorreta?
Geralmente não existe um botão universal de "desfazer". Se uma operação já foi executada e confirmada, as chances de recuperação dependem da rede, do ativo, do destinatário e das circunstâncias.
🔥 IDEIA FINAL
Nas finanças tradicionais, aprendemos:
“Não assine nada sem ler.”
Na Web3, precisamos adicionar:
“Não assine nada que você não entenda.”
Porque quando você clica em Confirmar, você não está simplesmente fechando uma janela.
Você pode estar autorizando:
uma transferência,
uma aprovação,
uma interação com um contrato inteligente,
ou alguma outra operação.
E assim que a blockchain registra uma transação válida…
A tecnologia pode executar exatamente o que você autorizou, mesmo que você não tenha entendido completamente o que estava assinando.
📌 GLOSSÁRIO CRIPTIANA Nº 12
Assinar uma transação significa usar uma assinatura criptográfica para autorizar determinados dados ou operações com as credenciais da carteira.
A pergunta que todo usuário deve se fazer antes de confirmar é:
“O QUE EU ESTOU REALMENTE AUTORIZANDO?”


#GlosarioCripto #CryptoSecurity #SelfCustody #SmartContract #Web3