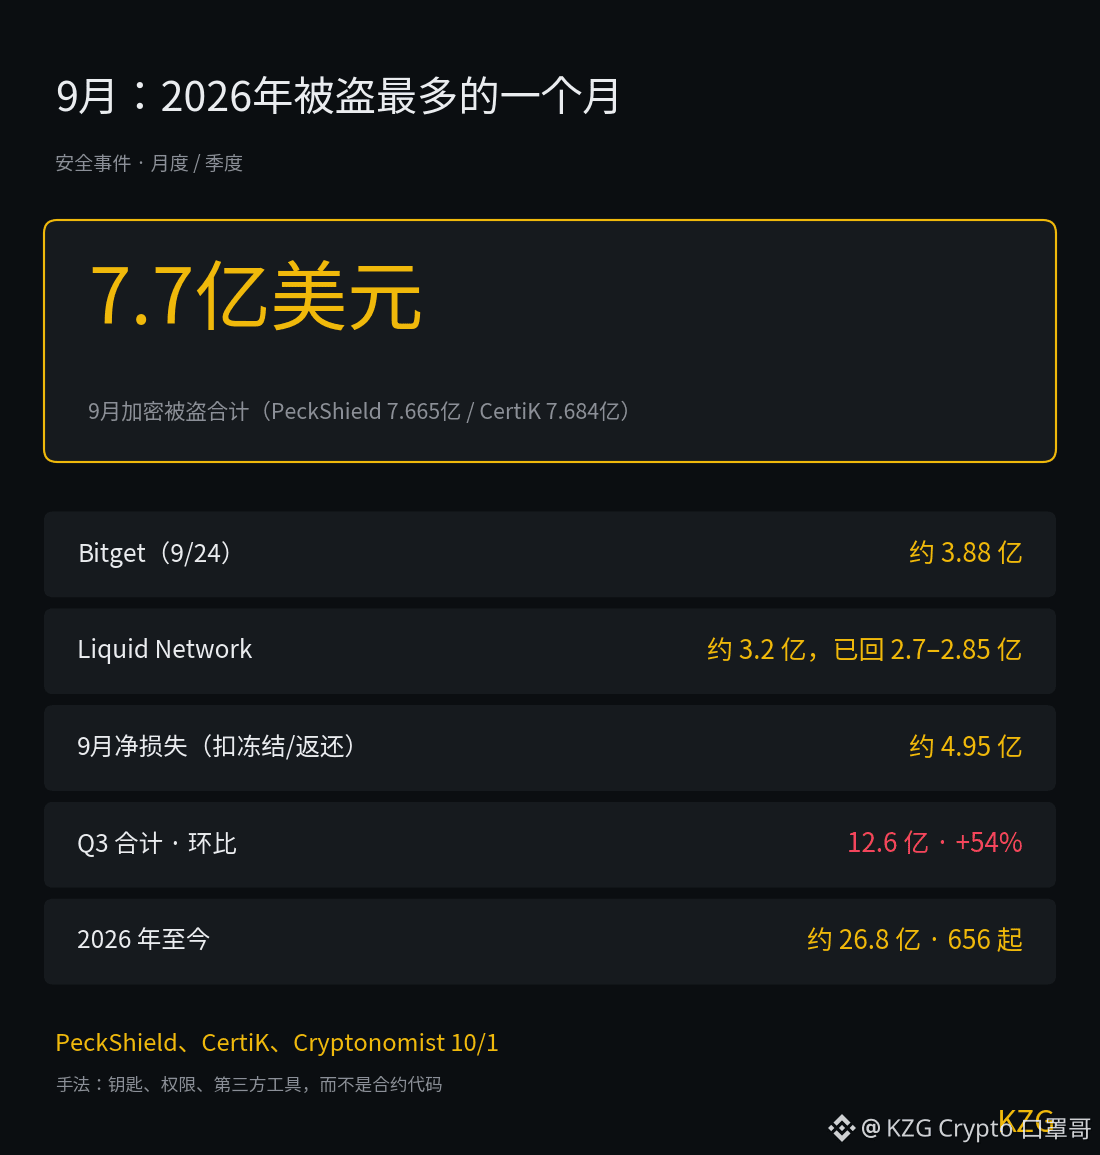
Setembro foi o mês com mais roubos em 2026: cerca de US$ 770 milhões.
As duas empresas de segurança estão basicamente alinhadas nos números: a PeckShield registrou 55 casos e US$ 766,5 milhões; a CertiK registrou 97 casos e US$ 768,4 milhões.
Alguns números:
· Os dois primeiros lances somam cerca de 90%: Bitget, cerca de US$ 388 milhões (9/24, fundos transferidos de carteiras quentes e mornas); Liquid Network, cerca de US$ 320 milhões
· Houve recuperação considerável: a Liquid Network já recuperou cerca de US$ 270–285 milhões (nos dois relatos); a CertiK contabilizou para setembro um total de US$ 273 milhões em congelamentos e devoluções; após isso, a perda líquida foi de aproximadamente US$ 495 milhões
· Em todo o Q3: US$ 1,26 bilhão, 247 casos, 54% a mais do que os US$ 819 milhões no Q2 (CertiK)
· De janeiro até agora: cerca de US$ 2,68 bilhões, 656 casos; setembro, sozinho, já representa 28% do ano inteiro
O mais importante a lembrar é que o modus operandi mudou.
Desta vez, segundo a descrição da CertiK sobre a Bitget, o atacante explorou uma vulnerabilidade em um produto de segurança de terceiros para obter credenciais e, em seguida, forjou instruções de saque. Os dois grandes casos deste ano envolvendo KelpDAO e Drift também são problemas de chave privada e de permissões — não é que o código do contrato tenha sido comprometido.
Ou seja: “o contrato foi auditado” cada vez mais não equivale a segurança. O ponto fraco real está em chaves, permissões e ferramentas de terceiros.
Do lado dos usuários: segundo a reportagem do Cryptonomist, a Bitget cobriu essa perda usando um fundo de proteção dos usuários com mais de US$ 460 milhões.
Chaves, permissões e ferramentas de terceiros — dessas três partes, qual você acha a mais difícil de proteger?