Não pode ser… Aave também foi hackeado?
Era clickbait,
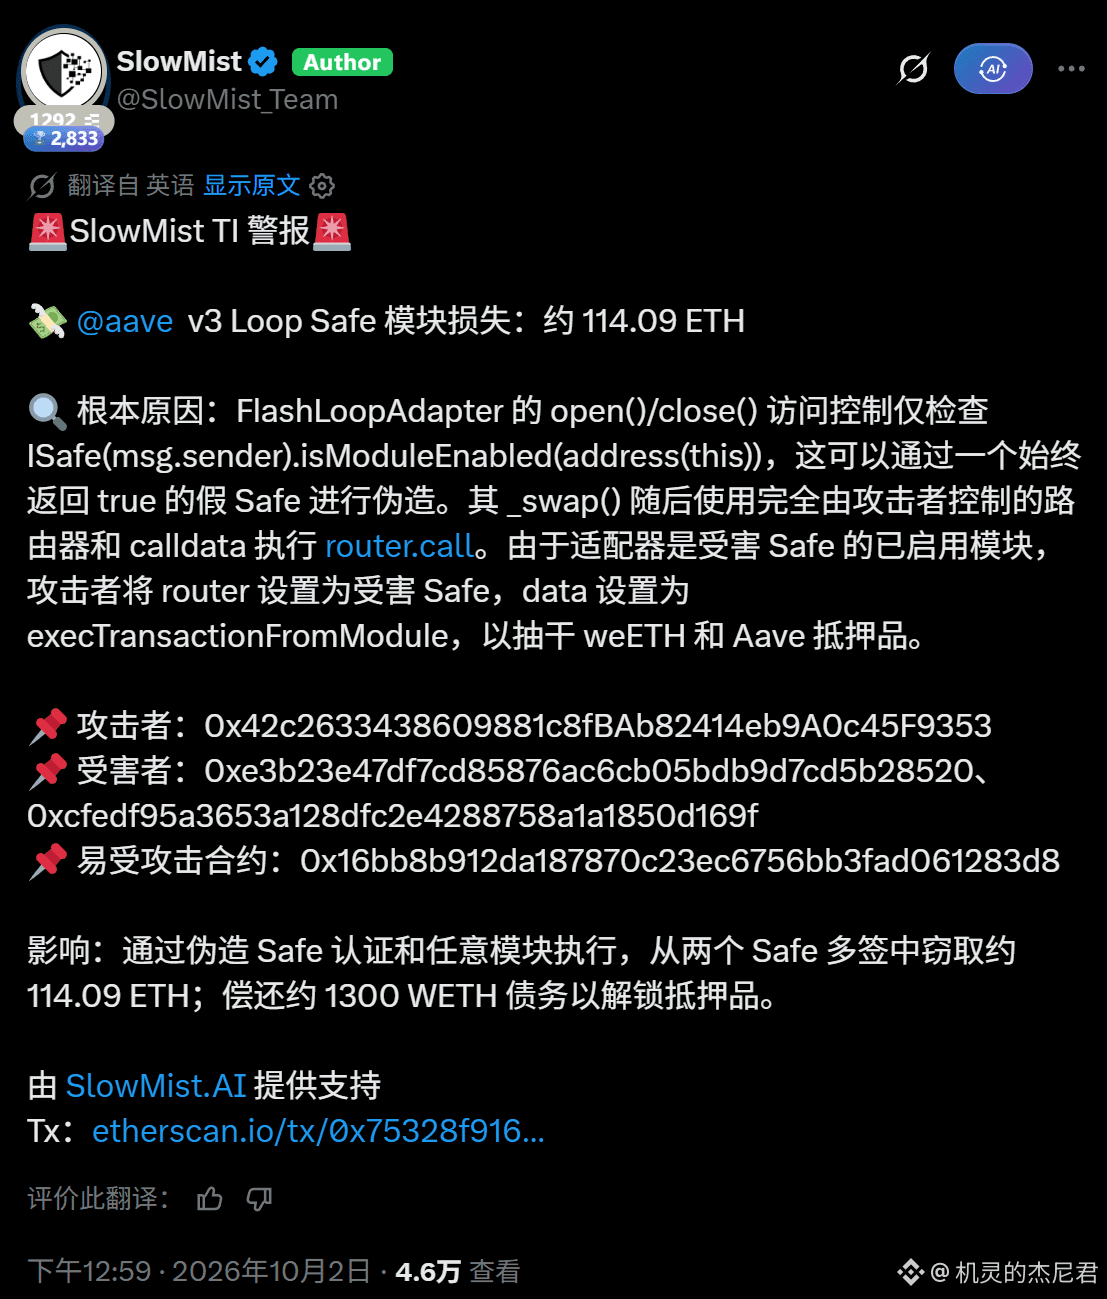
foi o plugin de empréstimo e looping de terceiros FlashLoopAdapter que foi invadido,
dois Safe multisigs perderam cerca de 114 $ETH, avaliados em aproximadamente $300 mil,
e o pool do Aave em si não foi afetado.
A falha é simples e direta:
o plugin só pergunta ao chamador «você ativou ele?»,
o hacker criou um Safe falso que sempre responde «sim» e assim conseguiu entrar.
Hoje em dia, os multisigs também não são seguros?🤡