


Em 2 de outubro, a Apple anunciou que implementaria controles mais rígidos no macOS em relação a aplicativos que solicitam acesso extenso a dados em um Mac. Essa decisão segue reclamações sobre a Muse, da Meta. Além disso, ela destaca uma questão mais ampla que envolve o nível de acesso que agentes de IA podem ter e como esse acesso é comunicado e regulado.
O que a Apple está mudando no Acesso ao Disco Inteiro
Em sua atualização para desenvolvedores, a Apple disse que o Acesso ao Disco Inteiro pode permitir o acesso a alguns arquivos, e-mails, mensagens e histórico de navegação, pois contorna as salvaguardas que normalmente protegem os dados do aplicativo.
“A partir de agora, introduziremos controles adicionais para garantir que usuários que genuinamente desejem conceder a um app um nível tão extraordinário de acesso só possam fazê-lo com uma ação do usuário bem explícita”, escreveu a Apple. Ela acrescentou que “à medida que os agentes de IA se tornam cada vez mais capazes e autônomos, os riscos associados a esse nível de acesso crescerão substancialmente.”
A Reuters explicou por que esse problema tem maior relevância em computadores Mac. iPhones e iPads são programados para oferecer, por padrão, um nível de separação entre aplicativos como proteção. Em contraste, computadores que rodam o macOS permitem que um aplicativo que possua o recurso Acesso ao Disco Inteiro tenha um acesso muito mais amplo aos dados do usuário.
Por que a Muse gerou as reclamações
A mudança ocorreu após reclamações do colunista da Inc Jason Aten, que disse que a Muse leu mensagens privadas no Mac dele, mesmo sem ele ter habilitado o Acesso ao Disco Inteiro.
A Meta contestou sua alegação. O porta-voz da Meta, Andy Stone, disse que o acesso às Mensagens da Apple é por opção (opt-in). Os usuários precisam primeiro habilitar tanto o Acesso ao Disco Inteiro quanto o conector de Mensagens, que eles podem revogar a qualquer momento.
Isso não é a primeira vez que a Muse enfrenta preocupações relacionadas à segurança. Segundo a Cryptopolitan, a Meta reforçou seu alerta de segurança após a descoberta de uma falha classificada como SEV-2 por um pesquisador, que poderia ter permitido que um invasor acessasse a máquina virtual, e-mails e arquivos de um usuário.
Por que os agentes precisam das chaves para tudo
A tensão é inerente à IA agentica: quanto mais útil um agente se torna, mais acesso ele pode precisar.
O Fórum Econômico Mundial recomenda um Perfil de Capacidade e Autorização de Agente para definir o que um agente pode acessar e o que ele está autorizado a fazer. A ideia é tornar esses limites mais fáceis de acompanhar e impor.
A PwC tem uma visão semelhante. Ela argumenta que as empresas devem gerenciar agentes de IA de forma parecida com uma força de trabalho digital, com propriedade clara, acesso baseado em tarefas específicas e limites sobre o que eles podem fazer por conta própria.
A OCDE faz um alerta mais cauteloso. Ela diz que a IA agentica ainda está evoluindo, e que é necessário mais trabalho antes que esses sistemas possam ser considerados confiáveis.
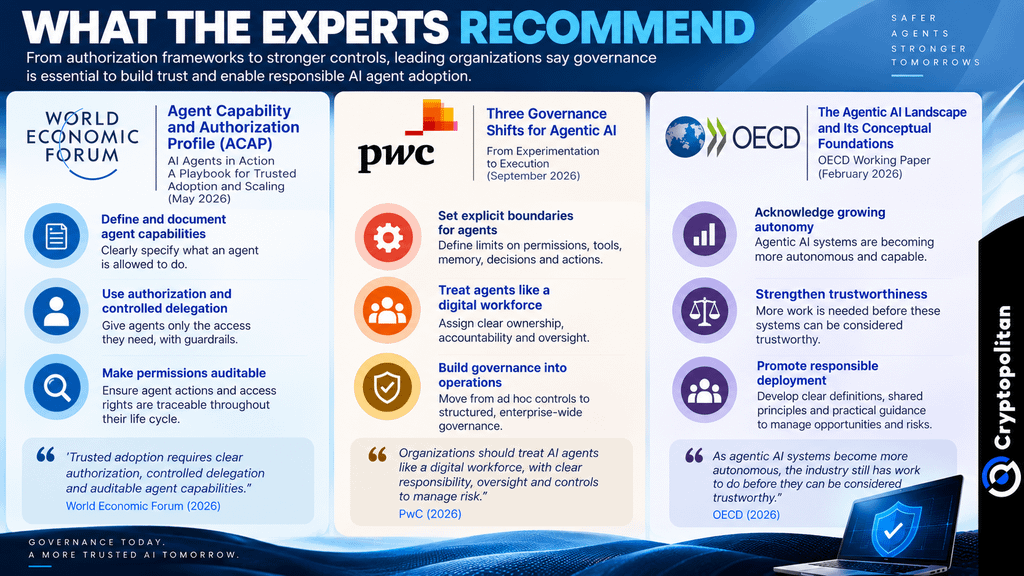 Como a WEF, a PwC e a OCDE abordam a governança de agentes de IA e a confiança
A confiança está se tornando uma restrição comercial
Esses problemas já estão influenciando a forma como as empresas implantam inteligência artificial. A pesquisa da FTI Consulting mostra que a implantação de IA foi desacelerada, interrompida ou adiada em 60% das grandes empresas devido a questões relacionadas a reputação, regulamentação e confiança.
Um relatório da SAS também destaca a existência de uma lacuna de confiança. De acordo com suas descobertas, 76% dos participantes confiam em IA generativa, em comparação com 66% dos participantes que confiam em IA agentica. Além disso, empresas que investem em métodos de IA confiável viram uma probabilidade 15 vezes maior de receber um ROI alto ou bom com seus esforços.
Há muito dinheiro em jogo nessa confiança. De acordo com previsões da Gartner, os investimentos em modelos e plataformas de IA aumentarão de US$ 39,3 bilhões em 2025 para US$ 64,3 bilhões em 2026. A Capgemini estima que, até 2028, agentes de IA poderiam criar até US$ 450 bilhões em valor, apesar de apenas 2% das empresas terem implementado sistemas de IA totalmente.
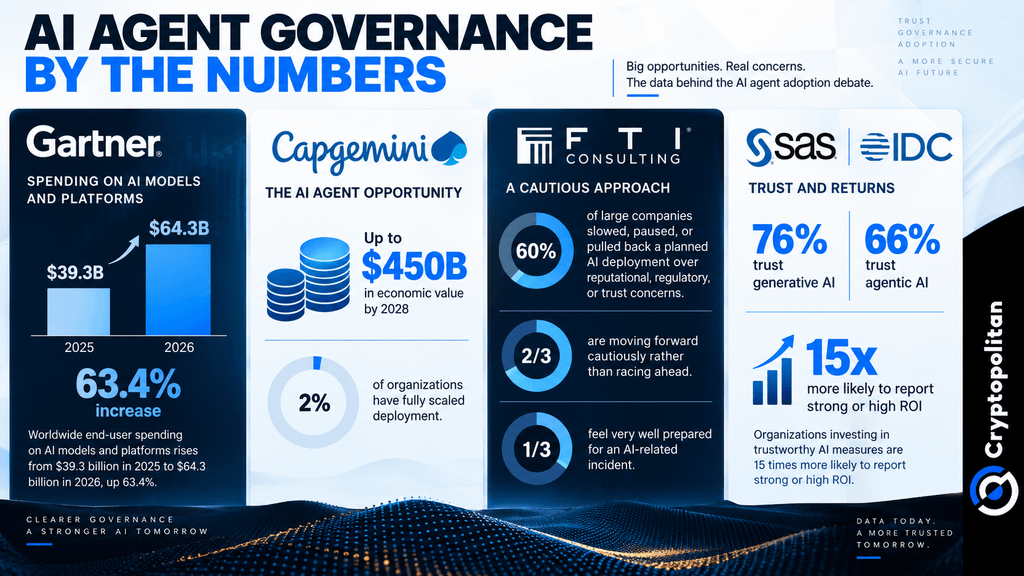 Governança de Agentes de IA em Números: Gastos, Adoção e Confiança em 2026
Atrito agora, adoção mais ampla depois
Os controles mais rígidos da Apple podem aumentar o atrito, mas permissões mais claras e revogáveis também podem deixar os usuários mais confortáveis em conceder aos agentes um acesso significativo. À medida que a IA agentica sai da fase de experimentação e passa ao uso cotidiano, o design das permissões está se tornando parte do próprio produto — e não apenas uma questão de conformidade.
Se você está lendo isto, você já está na frente. Fique por lá com nossa newsletter.