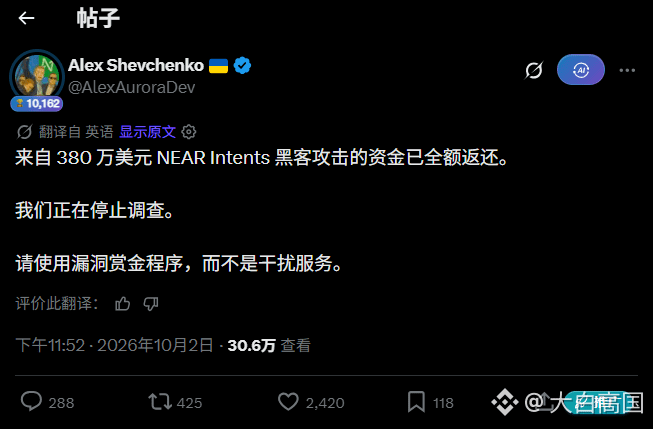
Hacker se rende: NEAR foi roubado US$ 3,8 milhões, e o valor foi totalmente recuperado
1⃣ Linha do tempo:
O ataque acontece → a equipe publica que “já identificou a identidade do atacante” → ultimato final de 48 horas: devolver o dinheiro para endereços BTC, BNB/ETH e SOL especificados; quando a janela expirar, o prazo se encerra → US$ 3,8 milhões. Mesmo antes do prazo, se devolvesse, teria de ser integral, sem faltar um centavo.
2⃣ O inesperado: o hacker não ousou pedir “taxa de trabalho”
Em casos comuns de roubo no mercado cripto, o roteiro costuma ser: “recompensa de chapéu branco” — o hacker fica com 10% como taxa pelo trabalho e devolve 90%, ambos com aparência de dignidade. Desta vez não houve essa opção: anúncio público “já encontramos você” + contagem regressiva de 48 horas; antes do prazo, o hacker devolve US$ 3,8 milhões integralmente.
Quando o atacante devolveu o dinheiro, deixou uma mensagem na cadeia BNB. A etiqueta do endereço era “Near Intents Exploiter 1”. Na mensagem, dizia que o dinheiro já havia sido devolvido — ousado, mas com respeito.
Seria obra de alguém conhecido ou de um insider? Ainda não se sabe.
3⃣ Comparação com a Bitget:
US$ 388 milhões teriam sido roubados, alegadamente por hackers norte-coreanos, e agora ocorre uma lavagem de dinheiro cross-chain. Para hackers “de nível estatal”, não tem medo de exposição; mas para indivíduos ou pequenos grupos, “identidade já reconhecida” é o maior fator de intimidação — se não souberem lidar, acabam com pena de cadeia.
A segurança mais forte no mundo cripto não é o relatório de auditoria, é a luz do sol.
O código pode ter falhas, mas cada transferência na blockchain fica exposta sob o sol. O dinheiro roubado nem consegue ser gasto; e ainda não se atrevem a levar recompensa. Que tipo de ladrão é esse que não tem graça nenhuma?
Desta vez, o hacker foi realmente um “reconhecido e se rendeu”.