


O protocolo de transações cross-chain NEAR Intents volta a sofrer um incidente de segurança; cerca de US$ 3,8 milhões em ativos foram roubados.
A equipe do NEAR Intents afirmou que o incidente teve origem em uma vulnerabilidade durante a interação entre sua infraestrutura de depósitos e saques Omni e os contratos inteligentes do NEAR Intents. Após detectar atividades anormais, a equipe suspendeu o serviço e disse que a falha no lado do contrato foi corrigida em cerca de uma hora após sua identificação; os usuários afetados receberão compensação integral.
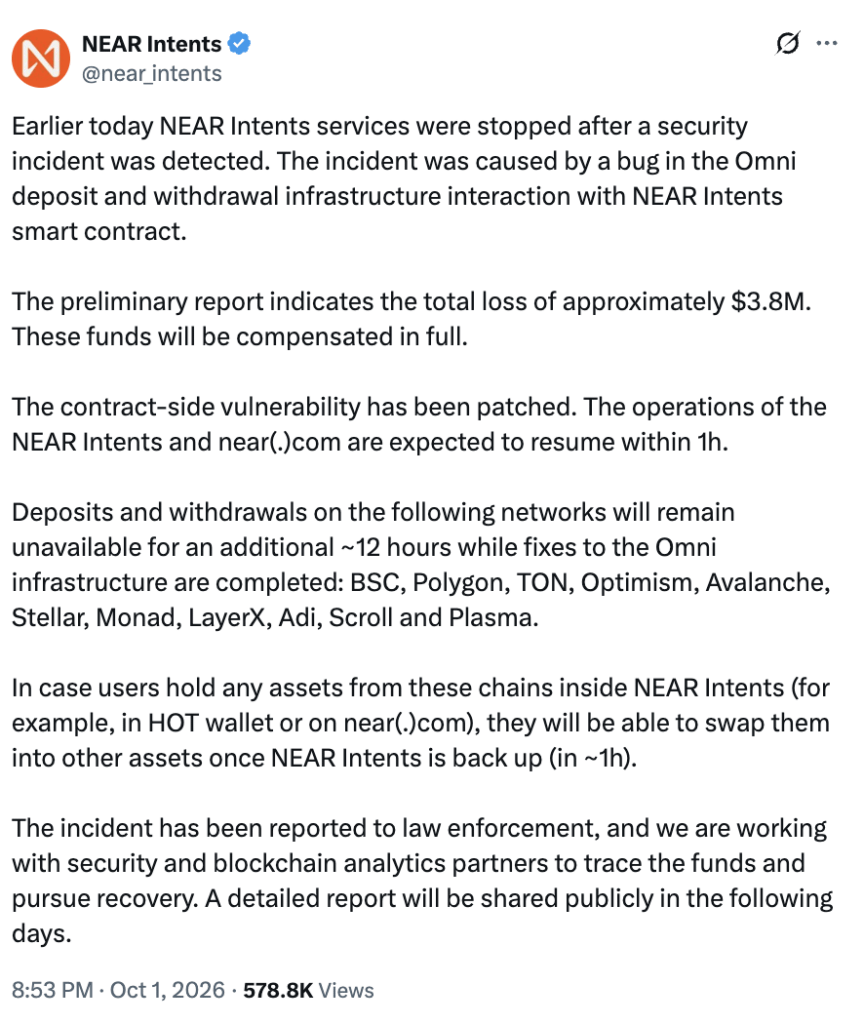
O cofundador da NEAR, Illia Polosukhin, também enfatizou que, desta vez, o impacto da ocorrência concentrou-se principalmente nos ativos de USDT na BNB Chain; a mainnet da NEAR, o token NEAR e outras aplicações não foram afetados diretamente.
Cerca de US$ 3,865 milhões em USDT foram retirados, em 5 transferências
A empresa de análise on-chain Bitquery continuou o rastreamento e apontou que, entre a noite de 30 de setembro e 1º de outubro, o atacante retirou em 5 etapas cerca de US$ 3,865 milhões em USDT de um endereço de tesouraria (vault) da BNB Chain usado pela NEAR Intents, e todo o processo durou aproximadamente 6 horas.
O dinheiro após isso foi trocado por BNB e depois dividido para dezenas de novos endereços. A Bitquery indica que, até a tarde do dia 1º de outubro, já foi possível rastrear cerca de 99% do destino dos fundos roubados, sendo que:
Cerca de 76% foi convertido em 34,69 BTC, distribuído em 4 endereços de Bitcoin;
Cerca de US$ 802 mil entraram em endereços da KuCoin;
Cerca de US$ 90 mil foram convertidos em ativos relacionados a Monero.
ZachXBT: fluxo anormal de fundos para a KuCoin e depois cross-chain para Bitcoin
O pesquisador on-chain ZachXBT já havia identificado no início que a carteira quente da BNB Chain ligada à NEAR Intents apresentava saídas anormais de fundos, e apontou que depois os fundos foram enviados para a KuCoin e então convertidos cross-chain para Bitcoin.
No entanto, até o momento a KuCoin ainda não confirmou publicamente se já congelou as contas ou fundos relacionados; fontes da mídia disseram que fizeram uma consulta à KuCoin, mas ainda não receberam resposta imediata.
O incidente hoje, dia 2, voltou a apresentar novos desdobramentos. O gerente geral da NEAR Intents, Alex Shevchenko, disse que a equipe já identificou a identidade do atacante e publicou um recado: “Nós já sabemos quem você é.” A equipe também forneceu endereços de reembolso, como BTC, BNB e Solana, para que o atacante devolvesse os fundos em até 48 horas por meio do mecanismo de “divulgação responsável (responsible disclosure)”. Caso exceda o prazo, a equipe afirmou que essa janela será encerrada.
A NEAR Intents já foi restaurada, mas algumas funcionalidades cross-chain ainda têm limitações
Após corrigir a vulnerabilidade, a NEAR Intents e o near.com já restauraram os principais serviços. No entanto, no início do incidente, 11 linhas de rede de depósitos e saques foram limitadas, incluindo BNB Chain, Polygon, Optimism etc. A equipe inicialmente estimou que seria necessário cerca de 12 horas adicionais para restaurar gradualmente. Em 2 de outubro, a NEAR Intents já havia restaurado parcialmente os serviços.
A NEAR Intents também declarou que já está trabalhando com órgãos de aplicação da lei e empresas de análise on-chain para rastrear os fundos, e que divulgará posteriormente um relatório completo do incidente.
A NEAR Intents é um sistema de transações cross-chain construído na ecossistema da NEAR (intent-based trading system), responsável principalmente por permitir que usuários troquem ativos entre diferentes blockchains. Ela usa infraestruturas como o Omni Bridge para lidar com depósitos e saques entre diferentes cadeias. De acordo com a documentação oficial da NEAR, o Omni Bridge é a principal ponte de liquidação cross-chain da NEAR Intents, responsável por entradas e saídas de ativos multi-chain, como Bitcoin, Ethereum, Arbitrum, Base, Solana e TON.
Esta vulnerabilidade aconteceu na camada de depósito e saque do Omni e na interação com os contratos inteligentes da NEAR Intents, e não porque a própria camada de consenso da NEAR ou a mainnet da NEAR tivesse sido comprometida.
A reação do mercado ao evento foi bastante direta. Após o vazamento do incidente, a NEAR caiu, por algum tempo, cerca de 6,7% em um dia e chegou a 9%, com o preço caindo para perto de US$ 4,9. De acordo com os dados mais recentes da CoinGecko em 2 de outubro, a NEAR está em aproximadamente US$ 4,98, com volume de transações em 24 horas de cerca de US$ 1,47 bilhão; nos últimos 7 dias ainda houve alta de cerca de 12,8%.
O momento em que este incidente ocorreu é especialmente sensível. A NEAR Intents anunciou apenas cerca de um mês e meio atrás que o volume acumulado de transações cross-chain da plataforma ultrapassou US$ 25 bilhões. Atualmente, o NEAR Intents Explorer mostra que o volume total acumulado de transações já passou de US$ 30 bilhões, e o volume de transações nas últimas 24 horas está na faixa de cerca de US$ 80 milhões a US$ 160 milhões.
Isso significa que não se trata mais de um pequeno protocolo de testes. Quando um sistema cross-chain processa ativos de bilhões ou mesmo centenas de bilhões de dólares, uma pequena vulnerabilidade em uma camada de depósito e saque pode rapidamente se transformar em um incidente de milhões de dólares.
O rastreamento da Bitquery também encontrou um detalhe bastante irônico: depois de roubar os fundos, o atacante fez com que cerca de US$ 822 mil em fundos saqueados fossem novamente convertidos via NEAR Intents em uma troca cross-chain. Em outras palavras, o hacker roubou da NEAR Intents e, em seguida, usou a NEAR Intents para transferir o dinheiro roubado.
Isso evidencia a dupla face do “cross-chain”. Por um lado, permite que usuários comuns façam mais facilmente trocas de ativos entre diferentes blockchains; por outro, essa mesma conveniência também pode permitir que atacantes dividam, façam cross-chain e convertam com mais rapidez os ativos roubados.
"NEAR Intents é hackeado e mais de US$ 3,8 milhões! Fundos entram na KuCoin para serem convertidos em BTC; a equipe diz que já identificou o hacker e que irá devolver o dinheiro em até 48 horas". Este artigo foi publicado pela primeira vez em (Blockman).