

Empresas de criptomoedas e usuários perderam quase US$ 2,7 bilhões com incidentes de segurança este ano, com roubos ligados à Coreia do Norte ultrapassando US$ 1 bilhão.
A empresa de segurança blockchain CertiK registrou 658 incidentes até setembro, com cerca de US$ 420,4 milhões em ativos roubados congelados ou devolvidos. Isso deixa perdas ajustadas de aproximadamente US$ 2,26 bilhões e uma perda média de US$ 4,1 milhões por incidente.
Setembro alterou de forma acentuada o total do ano. As perdas chegaram a cerca de US$ 766,5 milhões, superando os US$ 651,3 milhões de abril e tornando-o o mês mais caro de 2026. A violação da Bitget de US$ 387,5 milhões e o incidente da Liquid Network de US$ 318,7 milhões responderam por mais de US$ 700 milhões dos danos.
O aumento deixou o total anual cada vez mais dependente de um pequeno número de ataques superdimensionados. Também aprofundou o roubo ligado ao Estado nas contas de segurança do setor, depois que a empresa de análises de blockchain Elliptic disse que hackers suspeitos da Coreia do Norte levaram mais de US$ 1 bilhão em cripto este ano.
Mega-hacks estão remodelando o tributo anual
Em setembro, a Bitget e a Liquid Network impulsionaram-se ao topo do ranking de incidentes de 2026 da CertiK, ampliando a diferença entre os maiores vazamentos e centenas de ataques menores.
A Bitget sozinha representa cerca de 14,4% das perdas de CertiK acumuladas no ano. A Liquid Network fica em segundo lugar, seguida pela KelpDAO, com US$ 291,3 milhões, pelo Drift Protocol, com US$ 285,3 milhões, e por uma vítima não identificada, com US$ 284,8 milhões.
Esses cinco incidentes respondem por cerca de US$ 1,57 bilhão, ou quase 59% dos US$ 2,68 bilhões registrados até agora neste ano.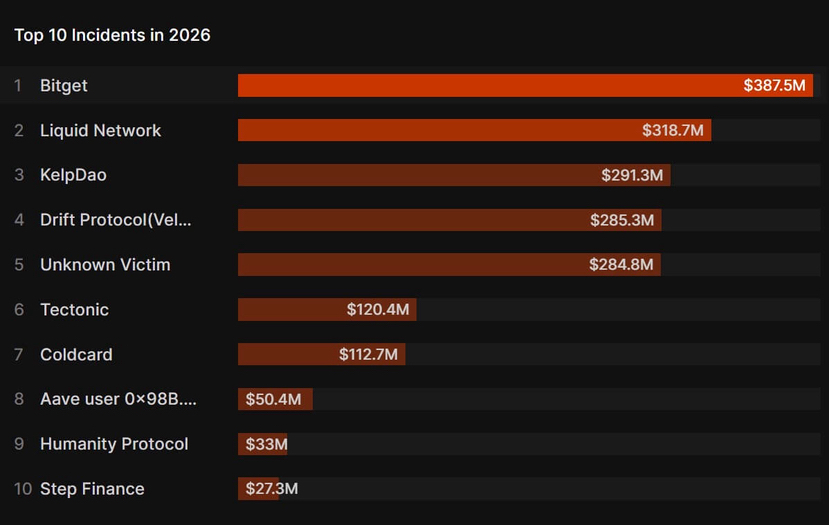
A violação de US$ 387,5 milhões da Bitget ficou como o maior incidente cripto reportado de 2026, à frente da Liquid Network e da KelpDAO. Fonte: CertiK
Essa concentração significa que uma única violação em uma grande exchange, protocolo ou provedor de infraestrutura pode mudar de forma material o perfil de perdas anual do setor. Como contexto, a Bitget e a Liquid Network, juntas, contribuíram com cerca de US$ 706 milhões — equivalente a mais de um quarto de todas as perdas de segurança brutas monitoradas pela CertiK em 2026.
Os números de setembro ilustram ainda mais o desequilíbrio. Além desses dois ataques, os demais incidentes do mês contribuíram apenas com uma fração dos US$ 766,5 milhões do total mensal.
Enquanto isso, parte dos danos desses ataques já foi revertida. A CertiK contabiliza US$ 420,4 milhões de ativos como congelados ou devolvidos este ano, reduzindo sua cifra de perda ajustada para US$ 2,26 bilhões. A Liquid Network recuperou grande parte dos ativos envolvidos em seu incidente, enquanto outros ataques também resultaram em devoluções parciais ou totais.
Assim, a diferença entre perdas brutas e perdas ajustadas aumentou, já que exchanges, emissores, empresas de segurança e operadores de blockchain estão se movendo mais rápido para identificar e restringir fundos roubados.
No entanto, essa capacidade de recuperação não elimina o custo imediato para as empresas afetadas. Grandes violações podem forçar os operadores a suspender serviços, recompor saldos dos clientes, reconstruir infraestrutura e alocar capital antes que os ativos roubados sejam recuperados.
Leitura relacionada
A Coreia do Norte atingiu o setor cripto com US$ 500 milhões+ este mês — e a ameaça de US$ 6,75 bilhões ainda não acabou
Enquanto isso, os ataques também estão se espalhando por diferentes partes do mercado cripto. Os dados anuais da CertiK mostram que incidentes envolvendo múltiplas blockchains geraram as maiores perdas em dólares, enquanto o Ethereum registrou o maior número de eventos de segurança.
A ameaça se estendeu além de softwares. A CertiK registrou 52 ataques do tipo “wrench” durante o primeiro semestre de 2026, acima dos 39 no mesmo período do ano passado. A exposição desses ataques físicos subiu para US$ 124,2 milhões, ante US$ 10,5 milhões, enquanto a quantia média envolvida aumentou para cerca de US$ 2,4 milhões, de aproximadamente US$ 270 mil.
A máquina de roubo de cripto da Coreia do Norte ultrapassa US$ 1 bilhão em 2026
O crescimento do tamanho de violações individuais ampliou o impacto de um dos adversários mais persistentes do cripto.
A Elliptic afirmou que o incidente da Bitget elevou para acima de US$ 1 bilhão o valor roubado em ataques que ela atribui à Coreia do Norte em 2026, abrangendo mais de 51 incidentes suspeitos. A empresa de análises avaliou a violação da Bitget como altamente provável de estar ligada à República Popular Democrática da Coreia, citando comportamento de lavagem, infraestrutura compartilhada com ataques anteriores e outros indicadores.
Em comparação com o total bruto de perdas da indústria de US$ 2,68 bilhões da CertiK, o levantamento da Coreia do Norte pela Elliptic equivale a mais de 37% das perdas de segurança registradas este ano.
A Elliptic anteriormente vinculou o exploit do Drift Protocol, de cerca de US$ 286 milhões, a atores da Coreia do Norte. O Drift também está entre os cinco maiores incidentes de 2026 da CertiK, colocando operações suspeitas da DPRK por trás de mais de um dos maiores roubos cripto do ano.
A concentração se estende a uma campanha que gerou bilhões de dólares para a Coreia do Norte ao longo da última década.
No ano passado, a Elliptic estimou que hackers ligados à DPRK haviam roubado mais de US$ 6 bilhões em cripto desde 2017, enquanto governos e organizações internacionais disseram que os lucros ajudam a financiar os programas de armas nucleares e de mísseis balísticos do país.
Grupos de hackers norte-coreanos inicialmente construíram uma reputação atacando bancos e infraestrutura financeira convencional, antes de cada vez mais mirarem empresas de criptomoedas — onde grandes pools de ativos transferíveis podem se mover entre fronteiras sem depender do sistema bancário tradicional.
O Tesouro dos EUA designou
Grupo Lazarus
e grupos relacionados em 2019, descrevendo-os como operações patrocinadas pelo Estado controladas pelo Bureau Geral de Reconhecimento da Coreia do Norte.
Algumas das maiores violações históricas do setor cripto desde então foram atribuídas ao país. As autoridades dos EUA ligaram o Lazarus ao roubo da Ronin Bridge, de cerca de US$ 620 milhões, em 2022, enquanto o Tesouro afirmou que o grupo usou mixers de cripto para lavar os lucros do ataque à Atomic Wallet, de US$ 100 milhões, e outros hacks.
A escalada atingiu o pico em fevereiro de 2025, quando os atacantes roubaram cerca de US$ 1,46 bilhão da Bybit, o maior roubo confirmado de cripto já registrado. O FBI atribuiu formalmente esse ataque à Coreia do Norte, enquanto a Elliptic rastreou o movimento subsequente dos fundos por milhares de endereços, serviços cross-chain e plataformas de lavagem.
Essas técnicas de lavagem se tornaram mais elaboradas à medida que exchanges, emissores de stablecoin e empresas de análises de blockchain aprimoram sua capacidade de congelar e rastrear ativos roubados. A Elliptic disse que operadores norte-coreanos estão cada vez mais usando transferências cross-chain repetidas, mixers e redes com menor monitoramento para romper o rastro da transação.
Isso deixa a Coreia do Norte como uma das maiores variáveis no projeto de lei de segurança do setor cripto de 2026, já que atores apoiados pelo Estado ameaçam cada vez mais o setor emergente.