


Em setembro, os hacks de criptomoedas estabeleceram um novo recorde mensal para 2026, após o exploit da Bitget. A quantia de fundos hackeados aumentou 462% em setembro em comparação com agosto.
Um total de US$ 766,49M foi roubado em vários hacks em setembro, dos quais US$ 387,5M vieram do hack da Bitget. O mês passado também foi o pico dos hacks do 3º trimestre (Q3). O último mês também superou o total de abril, quando o hack da KelpDAO aumentou as perdas totais para mais de US$ 648M.
Em setembro, os ataques variaram de acordo com seu alvo e técnica. O exploit da Liquid Network tirou US$ 320M, dos quais cerca de US$ 285M foram devolvidos. A Bitget e a Liquid Network agora são os nº 1 e nº 2 hacks de 2026, superando os exploits anteriores do Drift Protocol, KelpDAO e LayerZero.
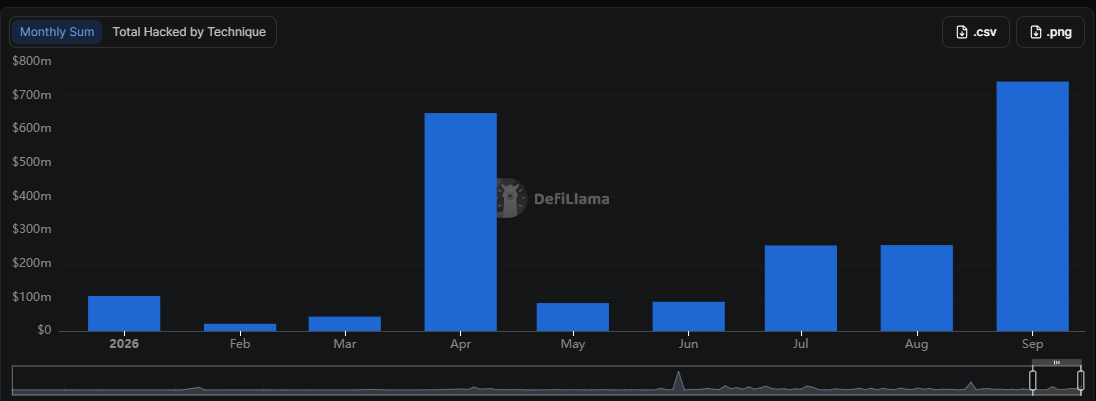 Um total de 99 hacks maiores aconteceu em setembro, embora a maior parte dos roubos tenha afetado apenas a Bitget e a Liquid Network. Setembro foi o pior mês para hacks de cripto até agora em 2026. | Fonte: DeFi Llama
Outro exploit notável foi o ataque a um cofre Gnosis, que foi antecipado pelo bot Yoink e os fundos foram devolvidos. Outros hacks variaram entre US$ 3M e US$ 7M, mirando carteiras, bridges ou outras aplicações Web3, com base em dados da PeckShield.
No total, os hacks de setembro tiveram 13 exploits acima de US$ 500K, embora os ganhos principais tenham se concentrado nos maiores exploits.
Após os hacks, os fundos são movidos dentro de horas; depois, misturados em poucos dias via swaps na DEX, o mixer Tornado Cash e exchanges sem KYC. Em setembro, a atividade também apareceu em trocas de fundos para Monero (XMR) e Zcash protegido (ZEC), sugerindo uma tentativa de aprofundar a privacidade.
Hacks de cripto usam abordagens variadas
Os maiores exploits de cripto ocorreram devido a chaves de carteira comprometidas, dando aos hackers acesso às carteiras quentes da Bitget. No entanto, os hacks foram extremamente variados no último mês, com uma grande parcela explorando infraestrutura Web3.
Falhas na ponte, na lógica de contrato e na cunhagem ainda foram exploradas, possivelmente com ajuda de IA. Manipulação descentralizada de preços e exploits de negociação também foram uma fonte de perdas menores.
No geral, os hacks permaneceram em um patamar elevado nos últimos dois anos. Normalmente, mais hacks ativos coincidem com um mercado em alta. Os dois últimos anos de hacks mostraram que os ataques acontecem independentemente do sentimento do mercado cripto.
O principal objetivo dos hacks era acessar pontos de liquidez elevada. À medida que o uso do Web3 evoluiu, houve alvos de protocolo suficientes para drenar, seja por engenharia social ou por exploits de lógica.
Os hacks de cripto aumentaram sua incidência geral em setembro
Os dados da Certik mostraram que os hacks de cripto não apenas aumentaram seu faturamento geral, mas também aumentaram o número de incidentes. Analistas da Certik contabilizaram 99 incidentes de segurança no último mês.
As perdas totais no Q3 chegaram a US$ 1,2B, acima de 53% em relação ao Q2, quando os hackers roubaram US$ 819,4M. No trimestre inteiro, os incidentes aumentaram 12,8%, totalizando 247 exploits.
Para nativos de cripto, golpes praticamente não representaram uma ameaça, respondendo por apenas 1% de todos os exploits. Phishing ainda foi um vetor de ataque forte, ficando com mais de 11% dos incidentes no Q3. A análise dos incidentes mostra que a falha exige uma segurança ainda mais rigorosa e auditorias, por parte de protocolos, exchanges e outros participantes do ecossistema.
As cadeias mais atacadas ainda foram Ethereum e BNB Smart Chain, com ataques ocasionais a redes L2 de nicho como Liquid.
A Certik também observou uma grande mudança em 2026 em comparação com anos anteriores. Mais ataques estão mirando pessoas físicas na Europa, com 39 incidentes no 1º semestre de 2026, contra apenas 14 incidentes em 2025. Embora ataques contra proprietários de cripto sejam extremamente raros em outras regiões, a Europa lidera o número da estatística de ‘ataque com chave’, já que proprietários de cripto ficam expostos devido às exigências de reporte.
Não leia apenas notícias de cripto. Entenda. Assine nossa newsletter. É grátis.