Tenho me aprofundado na abordagem da DIA para verificação de oráculos, e acho que a pergunta mais interessante é maior do que simplesmente:
“Como você coloca dados onchain?”
É:
“Quanto da jornada, do início até o valor final, pode ser verificado de forma independente?”
A DIA Lumina já adota uma abordagem diferente da agregação tradicional offchain.
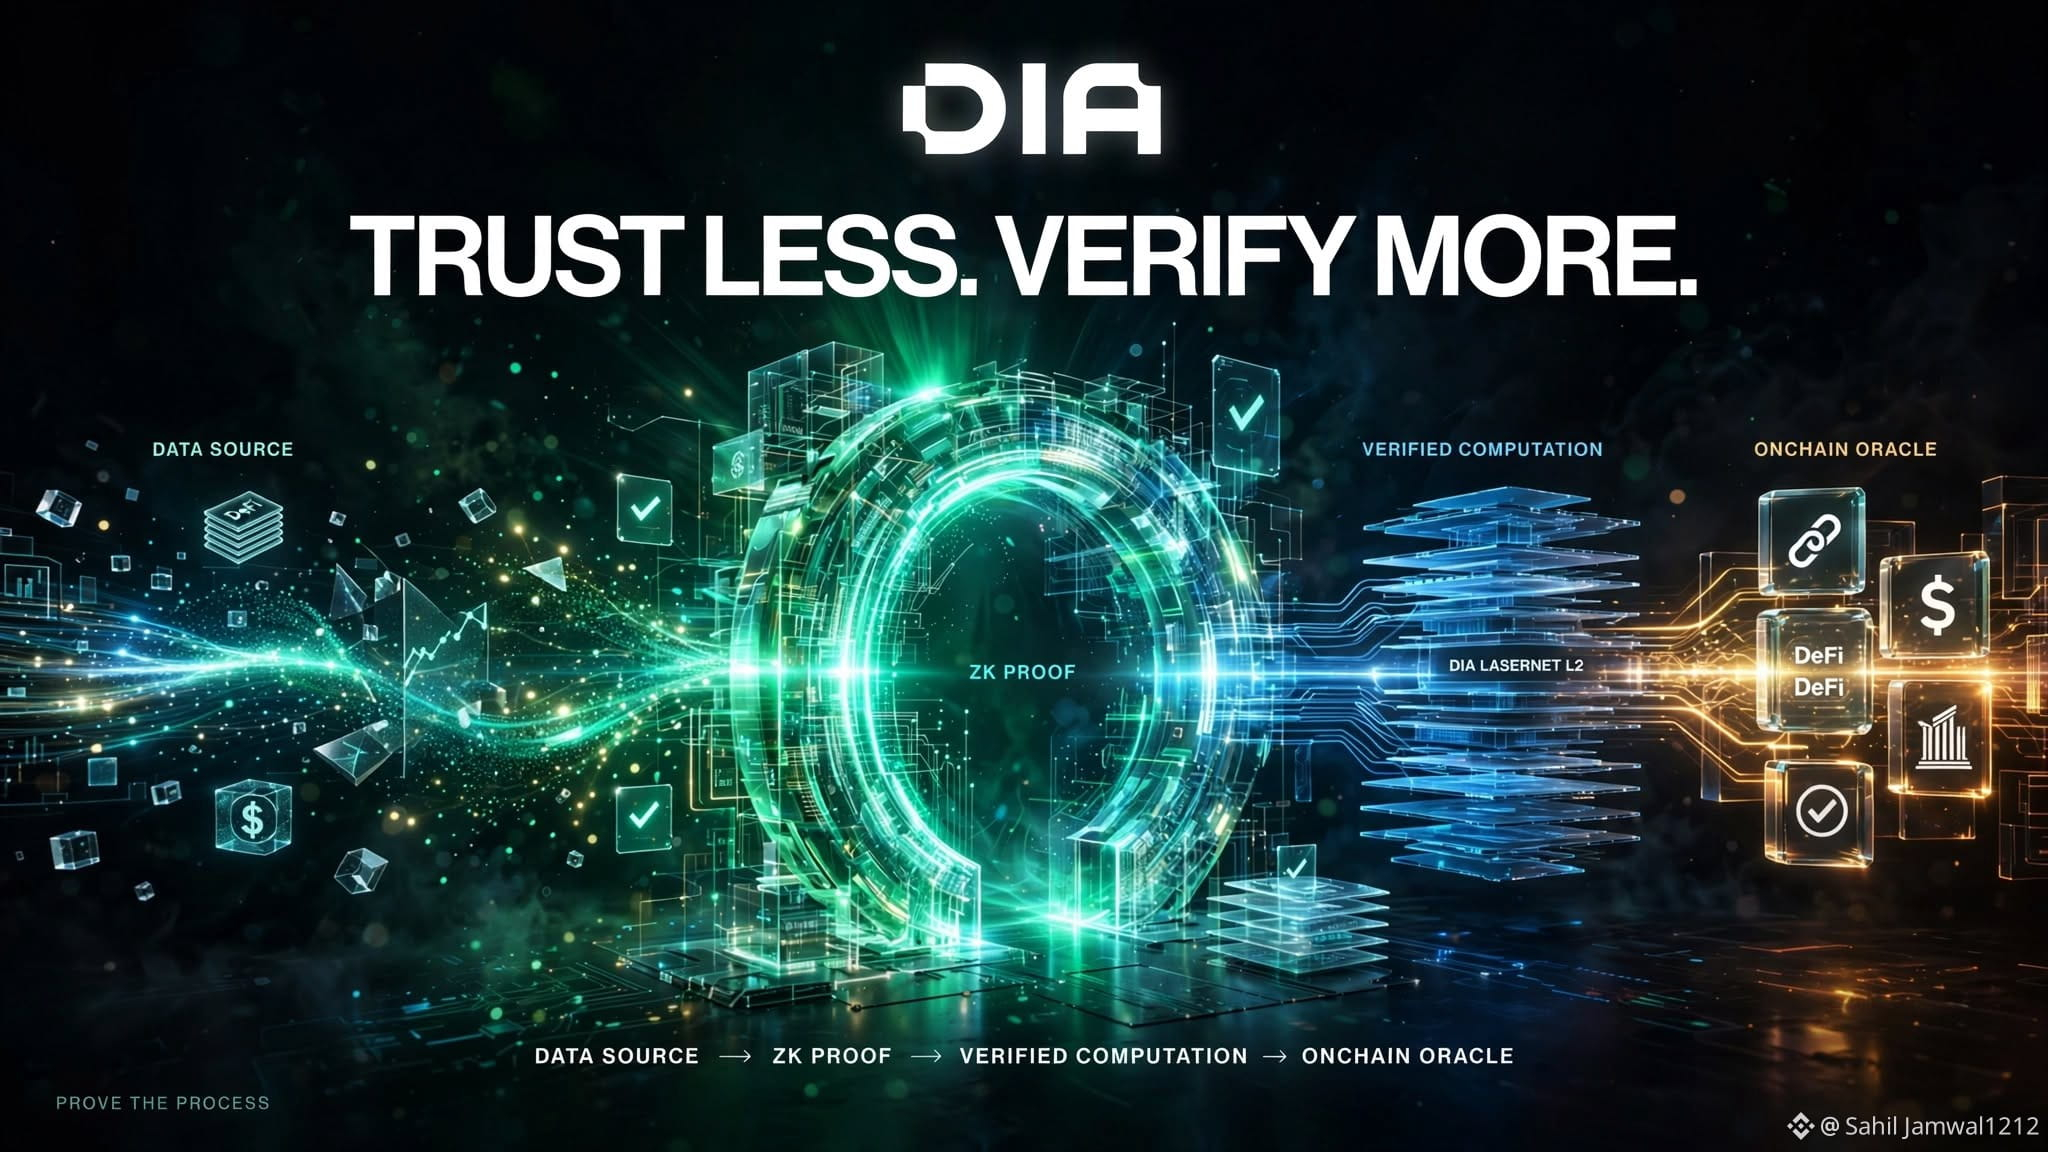
Alimentadores independentes enviam dados para o Lasernet da DIA, onde processamento e agregação críticos acontecem onchain. A metodologia e a construção do feed, portanto, podem ser inspecionadas, em vez de depender totalmente de uma camada offchain opaca de agregação.
Depois há a DIA ZK.
Lançada em julho de 2026, a DIA ZK adiciona verificação criptográfica para dados offchain usando mecanismos como o zkTLS.
Ela pode ajudar a provar:
→ O valor veio da fonte declarada
→ Os dados não foram alterados antes de chegar à cadeia
→ A prova está vinculada à sessão relevante da fonte
→ Uma condição específica é verdadeira sem revelar o número subjacente
Pense em reservas.
Em vez de expor um saldo exato, um protocolo poderia provar:
Reservas > Oferta
O mercado obtém as informações de que precisa sem necessariamente ver o número sensível.
Isso é especialmente relevante para stablecoins, fundos tokenizados, cofres, mercados de empréstimos e outras aplicações que dependem de informações offchain.
Mas existe um limite importante.
A verificação criptográfica não torna, magicamente, a fonte subjacente verdadeira.
Se a fonte reporta informações incorretas, a prova pode verificar que o valor reportado veio daquela fonte, sem comprovar, por si só, a alegação no mundo real.
A DIA é explícita sobre essa limitação.
Então eu não colocaria o objetivo como “dados 100% sem confiança” em um sentido absoluto.
Eu colocaria de outro modo:
Reduzir a quantidade de confiança necessária substituindo etapas opacas por etapas verificáveis.
É essa a parte da arquitetura da DIA que eu acho que vale a pena acompanhar. $DIA