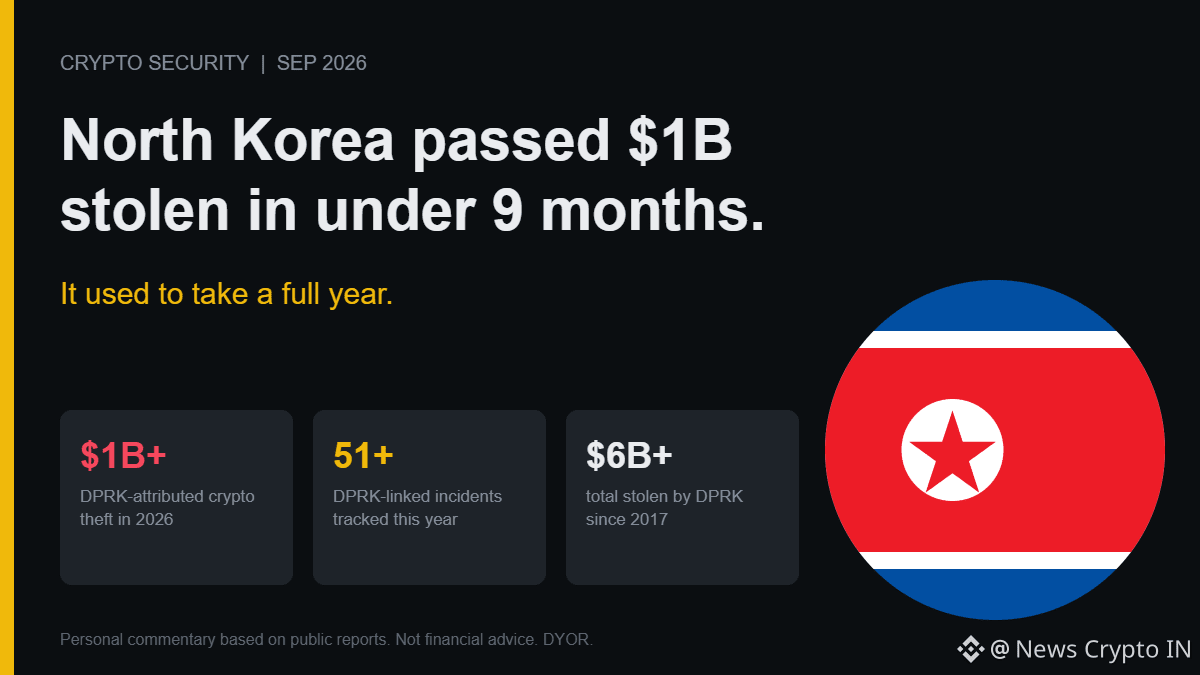
A Coreia do Norte acabou de ultrapassar US$ 1 bilhão em roubos de criptomoedas para 2026 — e fez isso em menos de 9 meses. No ano passado, essa marca levou 12 meses completos.
O hack da Bitget ($387,5 milhões, confirmado em 24 de setembro) empurrou o total para além da linha. A Elliptic rastreou 51+ incidentes ligados à DPRK apenas neste ano, parte de um montante acumulado acima de US$ 6 bilhões desde 2017. Outro exemplo de 2026: o ataque ao Drift Protocol, em que a engenharia social fez com que US$ 285 milhões fossem retirados em 12 minutos.
A aceleração importa mais do que o total. Um ator estatal ficando mais rápido para extrair valores na casa das centenas de milhões (bilhões) significa que o modelo de segurança da indústria não está apenas perdendo dinheiro — está perdendo a corrida. As exchanges endurecem uma superfície de ataque (carteiras quentes, auditorias de contratos inteligentes), e o próximo golpe vem por outra porta: transferências falsificadas, engenharia social, acesso interno.
Nem toda atribuição é incontestável; o próprio CEO da Bitget disse que as táticas são “consistentes com” grupos da DPRK, e não confirmaram o Lazarus. Mas o padrão de 51 incidentes ao longo deste ano é difícil de descartar como coincidência.
A essa altura, quando é que US$ 1 bilhão por ano em roubos patrocinados pelo Estado vira um custo que a indústria apenas embute no preço, em vez de uma crise?
#Lazarus #CryptoSecurity