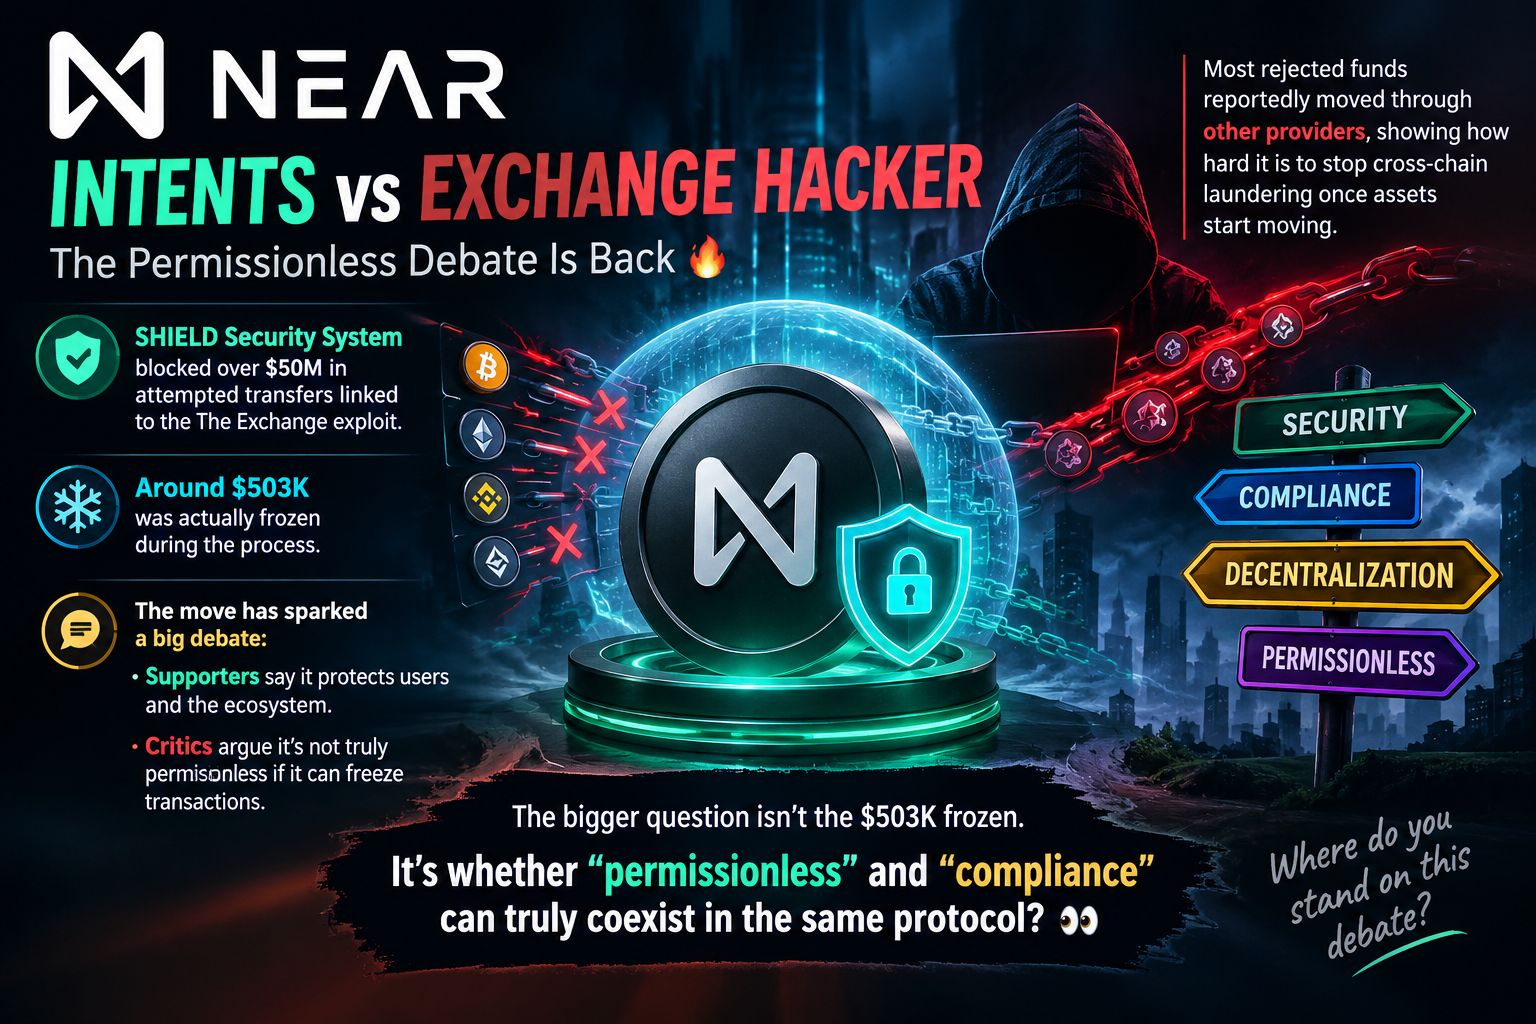
🔥 As intenções da NEAR acabaram de abrir um debate bem maior do que os US$ 503K que ela congelou.
De acordo com a NEAR Intents, seu sistema de segurança SHIELD bloqueou mais de US$ 50 milhões em transferências tentadas ligadas ao recente exploit da exchange, enquanto cerca de US$ 503K foram de fato congelados durante a resposta.
À primeira vista, isso parece uma vitória em segurança.
Mas a cripto tem uma relação complexa com a intervenção.
Se um protocolo consegue identificar fundos suspeitos e impedi-los de se mover, isso pode potencialmente proteger usuários e limitar os danos de um exploit.
Ao mesmo tempo, levanta uma pergunta desconfortável:
Quão permissionless é um sistema se alguém, no fim das contas, puder decidir quais transações são autorizadas a seguir?
E há outra camada nisso.
Transferências rejeitadas teriam encontrado rotas por meio de outros provedores, mostrando como pode ser difícil conter ativos roubados quando eles começam a se mover por diferentes cadeias e infraestruturas.
Então talvez o verdadeiro debate não seja sobre se congelar US$ 503K foi certo ou errado.
É sobre onde a cripto traça a linha entre segurança, conformidade, descentralização e infraestrutura permissionless.
Essa linha está ficando mais difícil de definir.
De que lado você está nesse debate?
$NEAR