


A CEO da exchange de cripto Bitget não tem certeza de que a empresa consiga congelar ou recuperar totalmente todos os ativos comprometidos em uma violação de segurança da semana passada, que resultou na perda de US$ 388 milhões em cripto.
Falando no Chain Reaction da Cointelegraph lançado na terça-feira, a CEO da Bitget, Gracy Chen, disse que estava analisando o hack de fevereiro de 2025 da exchange de cripto Bybit como um “bom ponto de referência” para a invasão desta quinta-feira. Hackers roubaram cerca de US$ 1,5 bilhão em Ether (ETH) da Bybit, e a empresa informou apenas ter congelado e recuperado um total combinado de US$ 80 milhões.
“Na verdade, não sou muito otimista porque, após cerca de um ano do hack da Bybit, eles só [conseguiram congelar] cerca de 3,5% do total dos fundos roubados”, disse Chen. “Isso é apenas o congelamento. Ainda não é sobre recuperação.”
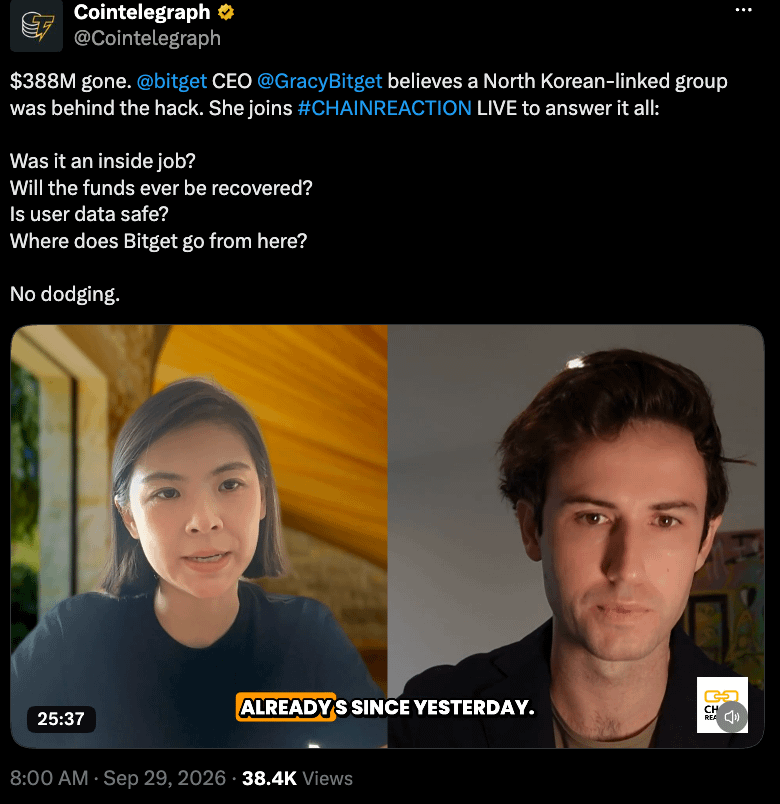
CEO da Bitget, Gracy Chen (à esquerda), falando com Ciaran Lyons, da Cointelegraph (à direita). Fonte: Cointelegraph
A Bitget lançou um programa de recompensa em resposta ao incidente, oferecendo 5% dos fundos congelados e 5% para os valores recuperados. Algumas empresas já deram um passo adiante para tentar mitigar as perdas dos usuários.
A equipe por trás dos NEAR Intents informou na segunda-feira que havia bloqueado mais de US$ 50 milhões em ativos ligados ao ataque e congelado cerca de US$ 500.000. Chen também confirmou que as emissoras de stablecoin Tether e Circle colocaram na lista negra uma carteira ligada ao exploit, congelando US$ 318.013 em USDt (USDT) e USDC (USDC).
A violação de segurança é uma das maiores a afetar a indústria de criptomoedas em 2026, após um exploit de US$ 320 milhões contra a Liquid Network em setembro. Entre os ataques mais significativos estão o da Bybit em 2025, o hack da Ronin Bridge de US$ 615 milhões em 2022 e o hack de US$ 611 milhões da Poly Network em 2021.
Inicialmente, a Bitget informou que a exchange havia suspendido os saques após a perda de US$ 352 milhões em ativos digitais em um ataque de quinta-feira. Posteriormente, Chen atualizou o relatório do incidente para refletir um “registro mais completo das transferências”, dizendo que cerca de US$ 388 milhões haviam sido perdidos.
Quem é responsável pelo ataque?
Chen também falou com a Cointelegraph sobre quem pode estar por trás da violação de segurança. Ela disse que, imediatamente após o ataque, a Coreia do Norte pode ter sido a responsável, com base em “endereços de IP que correspondem às escolhas de VPN de um certo [Partido Democrático Popular da Coreia]” [grupo], mas acrescentou que a Bitget não havia “descartado totalmente” a possibilidade de um trabalho interno:
“É uma questão bem complicada e precisamos fazer muita investigação e uma investigação bem completa [sic]. É mais baseado nos nossos resultados preliminares da investigação; descartamos essa possibilidade.”
A Bitget começou a retomar os saques dos usuários em etapas, começando com transações de Bitcoin (BTC) na segunda-feira e continuando com a ETH na terça-feira.
Revista: THORChain sob pressão por causa da Bitget, ETH evolui além do blockchain: Digest do Hodler