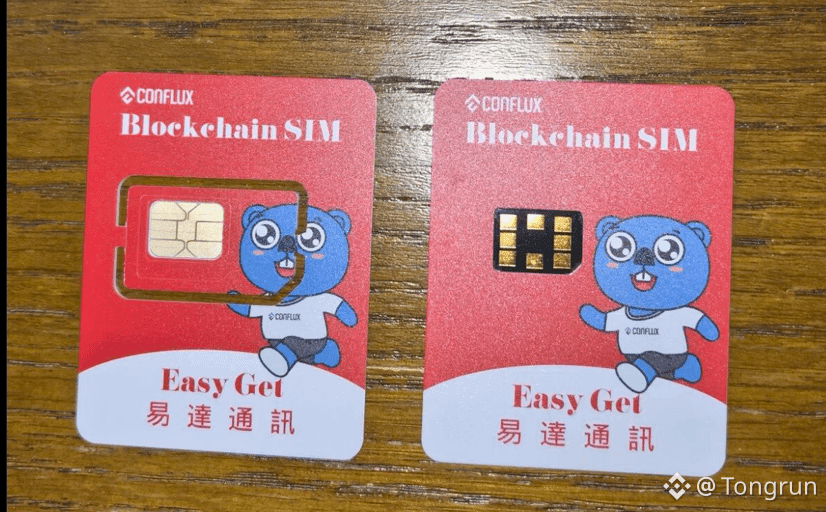
BSIM(Blockchain SIM)foi desenvolvido em conjunto pela TreeMap e China Telecom. A aparência é como a de um SIM comum, mas a gestão da conta blockchain foi integrada ao cartão.
Os três pontos mais importantes são: 👇 👇
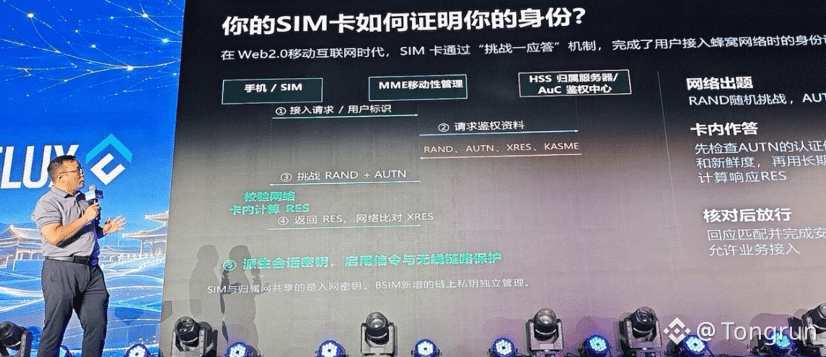
Segurança em nível de hardware As chaves pública e privada são geradas e armazenadas dentro do cartão; a assinatura das transações é feita no chip, e a chave privada não sai do cartão. Mesmo se o celular for infectado por vírus ou estiver sob o controle de um trojan, fica ainda mais difícil copiar as chaves.
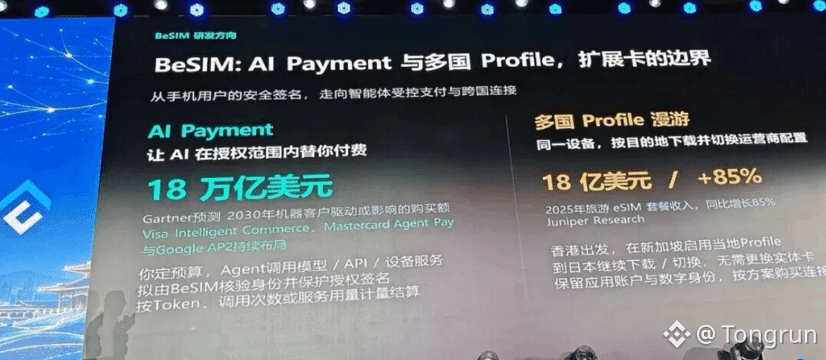
Desempenho mais forte A declaração oficial é: o espaço de armazenamento aumenta cerca de 10–20 vezes, e a capacidade de computação melhora em dezenas de vezes. Além da comunicação, também é possível fazer armazenamento criptografado, recuperação de chaves e até integrar capacidades semelhantes a um “U-盾”.
Entrada de identidade em conformidade O número de celular já é verificado. Através das contas on-chain estabelecidas pelo BSIM, é possível relacionar “identificação real da operadora” com “identidade on-chain”, o que é mais adequado para aplicações que precisam atender exigências de conformidade.
O significado para parceiros da comunidade é bem direto: lembrar menos de frases mnemônicas, instalar menos um monte de plugins, e acessar aplicações on-chain pelo celular. Se ainda transformar a colocação de garantias (staking), transferências e autorização de identidade em confirmações com um toque no cartão, o Web3 só então vai deixar de ser uma ferramenta de entusiastas e virar função de uso diário. 👏👏
Isso não significa colocar todo mundo automaticamente na cadeia agora; é ampliar a entrada de “quem sabe usar uma carteira” para “quem sabe usar um celular”.
O ritmo de implantação, quais cidades serão cobertas e quais apps específicos ainda dependem das operadoras e comunicados oficiais.
Fontes do material: mídia oficial / notícias da internet. O conteúdo é apenas para referência, aprendizado e troca; siga rigorosamente as leis e regulamentos locais. Este artigo não representa qualquer recomendação de investimento.