Chainlink lança a CCIP 2.0: deixe o próprio banco fazer de “alfândega”, mas a antiga barreira de segurança foi silenciosamente retirada
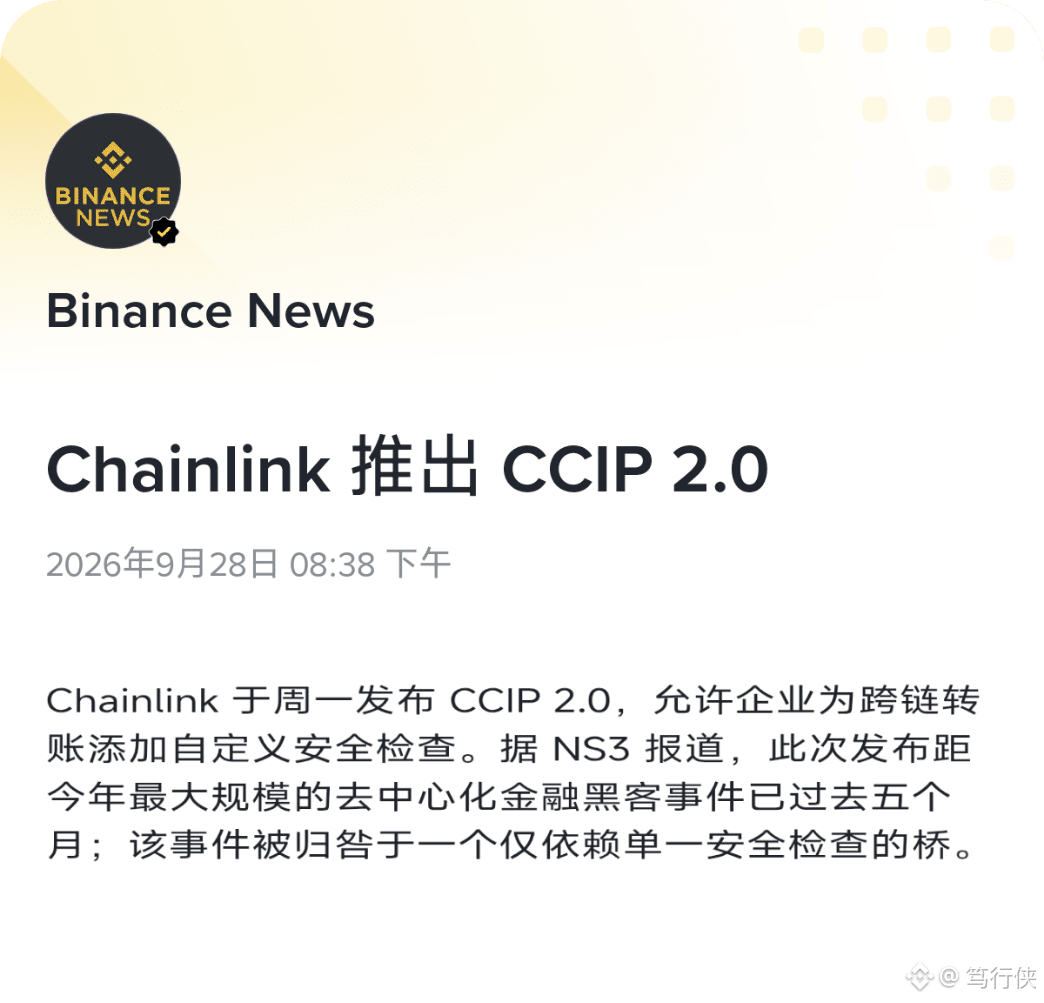
Em 28 de setembro, a Chainlink lançou a CCIP 2.0. A ideia central em uma frase: bancos e emissores podem montar o próprio “sistema de alfândega” nas transferências cross-chain — criando nós de validação próprios (CCV). Primeiro eles “dão sinal verde”; só então as transações podem ser liberadas. KYC, prevenção à lavagem de dinheiro e checagem de sanções são embutidos diretamente no fluxo de transferência.
Por que agora? Em abril, a ponte do Kelp DAO foi hackeada por um único validador, levando 2,92 bilhões de dólares. Depois, em 4 meses, foram transferidos 15,0 bilhões de tokens para o CCIP (incluindo WBTC, cbBTC e kBTC). Em linguagem simples: a ponte caiu, o dinheiro precisa ter onde morar, e as instituições se mudaram em bloco para a casa da Chainlink.
Mas há um detalhe que a maioria das reportagens não menciona: a “rede de controle de riscos” da versão antiga, que fazia uma segunda verificação independente, já não roda na 2.0. Para usuários que não configuram nada, a segurança sai de “dois seguros” para “um só seguro” — o marketing chama de “segurança empilhável”, mas na prática é “redução de itens por padrão”. O L2BEAT também aponta que a atualização dos canais na Ethereum não tem time lock.
A narrativa das instituições ficou mais forte, mas três pontos de interrogação continuam sem resposta — nenhuma instituição confirmou que o ambiente de produção usa validadores personalizados; se as taxas de verificação retornam ou não para esses $LINK tokens (o anúncio não diz nada); e os 84 bilhões de dólares em valor cross-chain são um número do próprio discurso.
No dia, a LINK subiu 4,45% para US$ 14,81. O Standard Chartered prevê US$ 200 em 2030
Fique de olho na nova migração por trimestre, não no palco do lançamento; e usuários com ativos cross-chain precisam confirmar se estão usando o “validador único padrão” ou se adicionaram CCV.
#Chainlink上线CCIP2支持企业验证