



A NEAR Intents disse que bloqueou mais de US$ 50 milhões em transferências tentadas associadas ao hack da Bitget.
Os atacantes roubaram US$ 387,5 milhões da Bitget na quinta-feira. Uma parte significativa desses fundos foi movida entre cadeias para a Ethereum, de acordo com Alex Shevchenko, diretor-geral da NEAR Intents, um protocolo que permite aos usuários fazerem trocas de criptoativos entre blockchains.
Shevchenko disse que seu sistema de ESCUDO detectou e bloqueou mais de US$ 50 milhões em transferências tentadas, que posteriormente foram enviadas a outros provedores. Ele conseguiu congelar US$ 503.000 em fundos durante a execução, enquanto cerca de US$ 166.000 em fundos suspeitos de roubo passaram por.
A publicação surgiu quando o THORChain enfrentou apelos para bloquear endereços ligados ao ataque, destacando a tensão que os protocolos cripto sem permissão enfrentam — oferecendo acesso aberto enquanto buscam conter atividades ilícitas.
Shevchenko argumentou que sistemas sem permissão não precisam necessariamente ser neutros. “As pessoas que constroem esses sistemas fazem escolhas sobre o que esses protocolos permitem. Recusar ajuda para lavar ativos roubados é uma de nossas escolhas”, disse Shevchenko.
“Os direitos de propriedade são fundamentais para o funcionamento dos mercados. Um sistema financeiro em que roubar um ativo lhe dá um direito irrestrito de monetizá-lo não é um sistema mais livre. É simplesmente um sistema que protege o ladrão. Esses sistemas não podem se tornar a base econômica do futuro”, acrescentou.
Os NEAR Intents disseram que abrirão mão da recompensa de 5% oferecida pela Bitget para congelar os fundos do atacante e de mais 5% para a recuperação deles, permitindo que mais fundos sejam devolvidos à Bitget. Shevchenko disse que os fundos congelados seriam devolvidos por meio de um processo legal adequado.
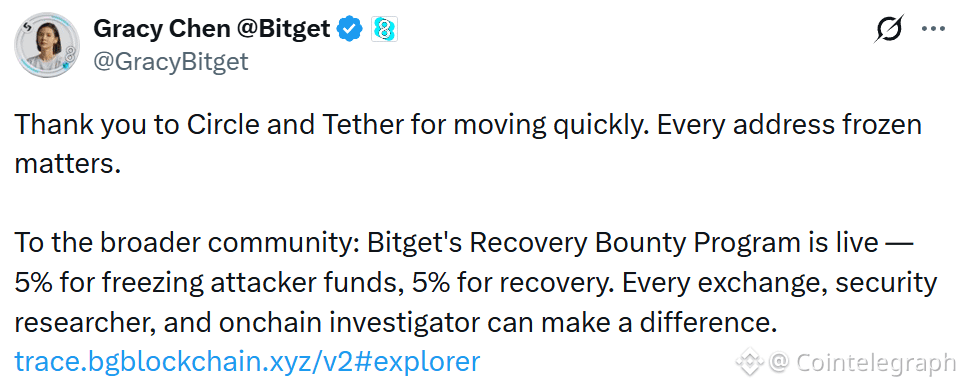
A medida vem depois que a Circle e a Tether colocaram em blacklist uma carteira ligada ao explorador da Bitget na sexta-feira, congelando US$ 318.013 de USDt (USDT) e USDC (USDC), segundo dados onchain.
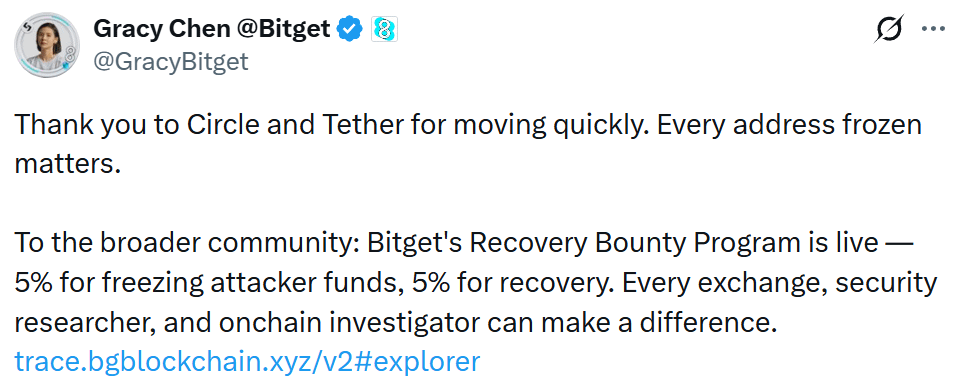
Fonte: Gracy Chen
Na sexta-feira, o CEO da Bitget, Gracy Chen, também pediu ao THORChain, um protocolo descentralizado para trocar ativos entre blockchains, que recuse serviços para endereços ligados ao ataque.
No entanto, o THORChain disse que não censura por design e que, embora tenha interrompido a rede no passado, isto é um mecanismo emergencial de segurança que afeta o protocolo de forma ampla e “não é um congelamento seletivo de fundos específicos nem uma troca de um indivíduo”.
Shevchenko disse que os NEAR Intents combaterão ativamente a lavagem de fundos adulterados no ataque.
“A cripto não pode, ao mesmo tempo, exigir o reconhecimento de direitos de propriedade digital e construir infraestrutura otimizada para monetizar propriedade roubada”, disse ele.
Revista: A Ásia domina o Índice de Adoção de Criptomoedas, hack de US$ 352 milhões da Bitget: Asia Express