

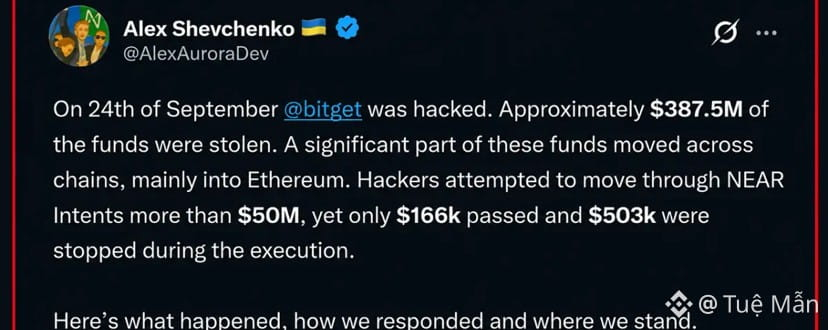

Após um ataque cibernético que causou um prejuízo de 387,5 milhões de USD à Bitget, os hackers tentaram transferir mais de 50 milhões de USD por meio do Near Intents. No entanto, o sistema de segurança SHIELD desta plataforma detectou essa atividade e impediu a maior parte das transações que estavam sendo tentadas. Apenas 166.000 USD passaram, enquanto outros 503.000 USD foram congelados imediatamente durante a execução. Alex Shevchenko, cofundador da Aurora, afirmou que este protocolo isentará a recompensa de recuperação, recebendo elogios de Gracy Chen, CEO da Bitget.
O HACKER PRECISA IMPEDIR A OFERTA DE PREÇO DE 50 MILHÕES DE USD
Os hackers por trás da violação de segurança de quase US$ 388 milhões da Bitget enfrentaram uma barreira inesperada ao tentar transferir as criptomoedas roubadas via Near Intents. Em vez de oferecer uma rota de fuga fácil, o sistema de segurança desse protocolo cross-chain detectou mais de US$ 50 milhões em fluxos de transações suspeitas, bloqueou as transações e congelou criptomoedas no valor de mais de meio milhão de dólares durante a execução.
Ad
Essa reação foi recebida com elogios pelo CEO da Bitget, que pediu que protocolos descentralizados como o Thorchain interrompam os ativos roubados já identificados que fossem movidos por sua infraestrutura. E a entidade responsável por essa intervenção de US$ 50 milhões não exige nenhuma recompensa de recuperação.
A SHIELD IMPEDIU O HACKER QUE TENTAVA TRANSFERIR DINHEIRO ROUBADO
Em 28 de setembro, o engenheiro blockchain ucraniano e cofundador da Aurora, Alex Shevchenko, revelou a reação da Near Intents à violação de segurança na Bitget em 24 de setembro, resultando no roubo de cerca de US$ 387,5 milhões.
Shevchenko explicou que grande parte das criptomoedas movidas por serviços cross-chain acaba convergindo na Ethereum, na forma de ETH. Os atacantes também tentaram transferir mais de US$ 50 milhões via Near Intents, um protocolo que lida com um volume diário de transações cross-chain frequentemente superior a US$ 100 milhões. Seus esforços foram frustrados pela SHIELD, a camada de análise automática de risco da Near Intents.
Este sistema monitora padrões de transações e coleta informações de empresas de análise de blockchain, provedores de serviços “know your transaction” (KYT), pesquisadores independentes e participantes do setor. Quando identifica atividade suspeita, a SHIELD pode recusar a emissão de cotações de transações ou pausar transações em andamento.
Neste caso, a SHIELD identificou mais de US$ 50 milhões em fluxos tentando lavar dinheiro, após remover transações duplicadas. Cerca de US$ 166.000 passaram, enquanto outros US$ 503.000 foram congelados durante a execução. Shevchenko alertou que esses números são apenas estimativas arredondadas, com margem de erro potencial de até 10%.
CEO DA BITGET RECEBE BEM A INTERVENÇÃO QUANDO O PROTOCOLO RECUSA A RECOMPENSA
Há outro desdobramento inesperado. A Near Intents informou que recusará a parcela de recompensa de recuperação da Bitget, dando à exchange mais recursos para recuperar os ativos.
O CEO da Bitget, Gracy Chen, recebe bem essa intervenção e publica a seguinte resposta enviada a Shevchenko:
“Obrigado, Near Intents / SHIELD, por agir proativamente no caso da Bitget: detectar mais de US$ 50M em fluxos com indícios de lavagem de dinheiro, congelar US$ 503k durante a execução e recusar a própria recompensa para que possamos recuperar mais. Este é o modelo de um sistema ‘sem permissão’, mas que não ‘faz parceria com os valores hackeados já conhecidos’. Uma cadeia de blocos pública sem permissão não precisa escolher entre abrir as portas e excluir hackers; você pode integrar mecanismos de detecção de risco ao sistema e, ainda assim, permitir que qualquer pessoa use a blockchain. Muitos outros protocolos deveriam aprender com isso.”
Chen disse que continuará a acompanhar os procedimentos legais e a recuperar os ativos apropriados, ao mesmo tempo em que agradece à equipe da Near Intents. “Isso é muito importante, não apenas para a Bitget, mas para toda a nossa indústria”, acrescentou. Os US$ 503.000 congelados ainda ficam limitados para uso até que os procedimentos legais e a recuperação dos ativos apropriados sejam concluídos. A Near Intents orientou a Bitget a recuperar esse valor por meio dos canais jurídicos e de aplicação da lei já estabelecidos.
“SEM PERMISSÃO” NÃO SIGNIFICA AJUDAR LADRÕES, DIZ SHEVCHENKO
Esta intervenção também levanta um debate mais amplo na indústria sobre se a infraestrutura descentralizada deve restringir transações relacionadas a criptomoedas roubadas. A visão de Shevchenko é que a construção de sistemas sem permissão não obriga os operadores a facilitar a lavagem de dinheiro proveniente de ativos roubados.
Ele também alertou os provedores de carteiras, argumentando que a integração com fontes de liquidez duvidosas pode fazer com que tanto operadores quanto usuários enfrentem consequências legais, regulatórias e de reputação. Sua conclusão é muito clara: a Near Intents pretende manter a infraestrutura sem permissão ao mesmo tempo em que combate ativamente a lavagem de dinheiro de quantias hackeadas.
Para a Bitget, o resultado imediato é de US$ 503.000 congelados e um parceiro que se recusa a pagar a recompensa deles. Para os hackers, um protocolo que processa mais de US$ 100 milhões por dia efetivamente exigiu que eles transferissem seu negócio de roubo para outro lugar.