#bitget确认3.88亿美元资产被盗
Do outro lado do “recuperar os fundos” apareceu uma resposta bem contundente: uma grande plataforma fez um chamado público conclamando que um certo protocolo cross-chain rejeitasse os endereços dos atacantes. A outra parte respondeu: “Não temos lista de endereços bloqueados.”
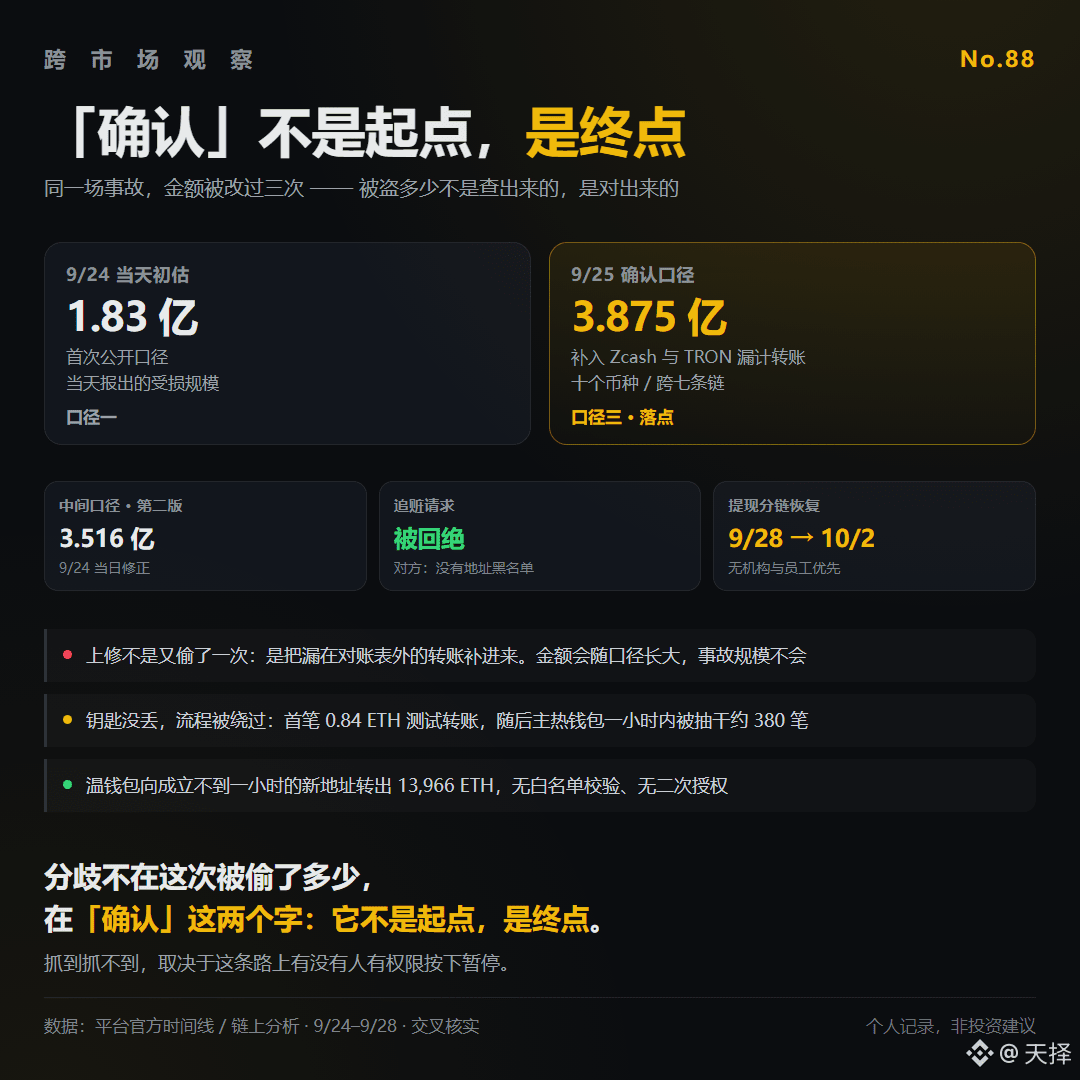
▪️ Primeiro, vamos ver de onde surgiu essa “confirmação”. No mesmo incidente, o valor foi alterado três vezes: em 9/24, no dia, 183 milhões → 351,6 milhões → em 9/25 foi revisado para 387,5 milhões. Não é que tenham “furtado de novo”, e sim que adicionaram à planilha de conciliação as transferências que tinham ficado faltando entre Zcash e TRON. Os ativos prejudicados eram dez tipos de moedas, através de sete cadeias. O montante roubado não foi “descoberto”; ele foi reconciliado, camada por camada.
▪️ O método também não está no nível da criptografia: a primeira transação foi apenas um teste de 0,84 ETH; depois, o hot wallet principal foi drenado em cerca de uma hora, com aproximadamente 380 transações. O cold wallet enviou 13.966 ETH (cerca de 37 milhões de dólares) para um endereço recém-criado que tinha menos de uma hora de existência; sem validação de lista (whitelist), sem autorização dupla — e havia 40 milhões naquele wallet. A chave não foi perdida; o processo foi contornado.
▪️ O dinheiro foi “convertido” para uma forma sem emissor: ETH, em lotes de 100 unidades, foi injetado naquele protocolo para trocar por BTC. 6.300 ETH (cerca de 19 milhões) entraram no misturador em poucas horas. Não conseguir capturar não é porque estava escondido demais; é porque, nesse caminho, ninguém tinha permissão para apertar o botão de pausa.
A divergência não está em quanto foi roubado desta vez, e sim nessas duas palavras: “confirmação”. Isso não é o ponto de partida; é o ponto final.
Se até um chamado público não consegue gerar um único congelamento, o que mais na linha de “recuperar os fundos” ainda é confiável? $BTC $ETH