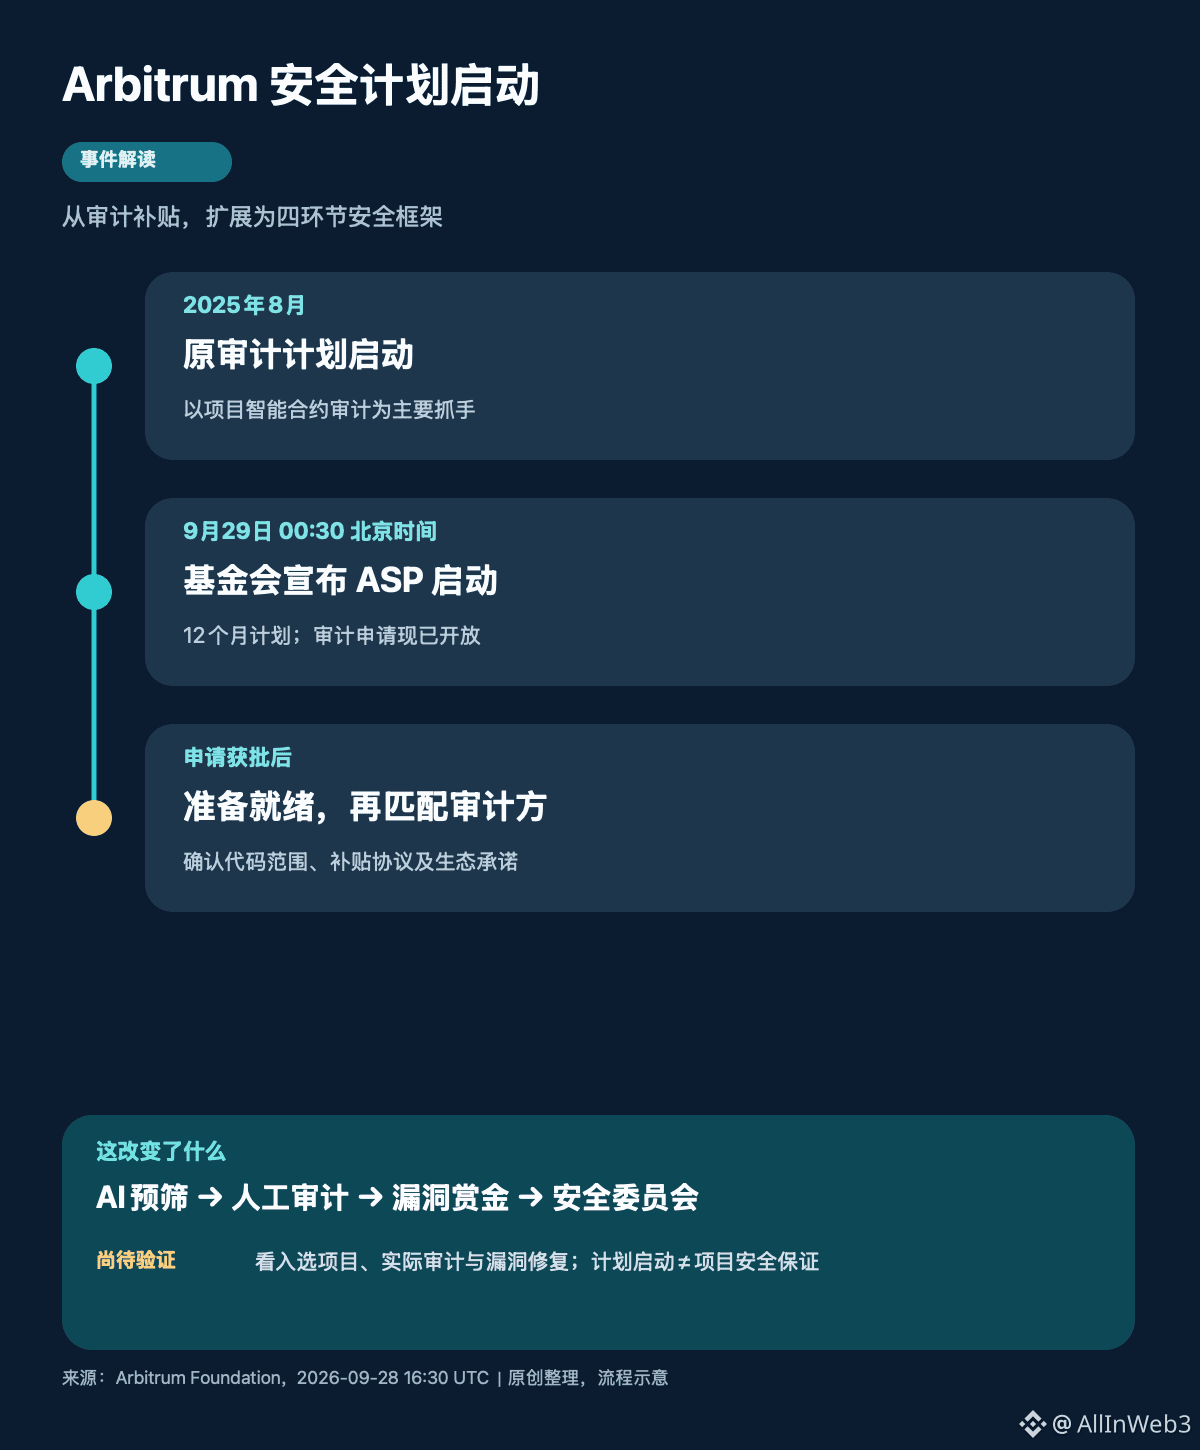
#Arbitrum #ARB Fundação Arbitrum, no horário de Pequim de 29 de setembro às 00:30, anunciou a ativação do programa de 12 meses Arbitrum Security Program (ASP) e a abertura de solicitações de auditoria. O que realmente vale a pena observar não é a palavra “segurança”, e sim o fato de que ele estende, para além de um modelo centrado em uma única auditoria, quatro etapas: triagem antes da auditoria, auditoria manual, recompensas por vulnerabilidades e o comitê de segurança da DAO. O lançamento do programa não significa que os projetos on-chain já tenham garantias de segurança.
Primeiro, veja a linha do tempo. A fundação afirma que o antigo Arbitrum Audit Program foi iniciado em agosto de 2025, com duração de um ano; o ASP atual é uma extensão. O novo comunicado deixa claro que as funções de auditoria passam a operar a partir de agora, e as inscrições já estão abertas. O projeto não recebe automaticamente o subsídio apenas por enviar o formulário: após aprovação, a equipe ainda precisa confirmar que o código está em um estado auditável, aceitar o arranjo de subsídios aplicável e assinar com a fundação um acordo de compromisso com o ecossistema; só então começa a corresponder/alinhar com os auditores. A recomendação oficial é reservar cerca de um mês do momento da aprovação até a previsão de início das auditorias; o plano cobre apenas a primeira auditoria acordada.
A primeira mudança é antecipar as questões antes da auditoria. As equipes selecionadas podem usar suporte de triagem de segurança com assistência de IA antes da auditoria manual. Isso pode reduzir o tempo de auditoria manual consumido por falhas mais simples, mas a triagem por IA não substitui auditorias profissionais e não cobre todo o risco após o deployment. O efeito real dependerá do escopo de auditoria dos projetos selecionados, dos relatórios públicos e do histórico de correção de vulnerabilidades.
A segunda camada é a definição de recursos. O comunicado afirma que, com base no preço de mercado no momento da divulgação, o plano envolve cerca de US$ 7,8 milhões, ou seja, 1,76 milhão de USDC e 25 milhões de ARB; desse total, cerca de US$ 1,2 milhão corresponde a compromissos já existentes do plano original de auditoria, enquanto cerca de US$ 6,6 milhões se destina a trabalhos adicionais. Isto é uma descrição de recursos e finalidade do plano; não deve ser escrito como compras adicionais de ARB no mesmo dia, nem o valor convertido pelo preço de mercado deve ser tratado como um orçamento fixo em dólares. A fundação subsidiará a parte das despesas de auditoria conforme acordos comerciais de cada projeto, e não todas as auditorias serão gratuitas.
A terceira camada é o escopo de aplicação. Projetos que ainda não estão em funcionamento, equipes com migração entre cadeias, em fase de crescimento, que lançem novas funcionalidades ou que operem uma Arbitrum Chain própria podem solicitar; a avaliação também considera maturidade técnica, equipe, probabilidade de sucesso e aderência ao ecossistema. A ampliação do escopo pode levar mais projetos ao processo formal de segurança, mas a abrangência de aceitação não equivale a auditoria concluída, e muito menos a inexistência de vulnerabilidades.
No que vem a seguir, as três coisas mais importantes a acompanhar são: os projetos da primeira leva que forem aprovados e de fato terão auditorias iniciadas; se as descobertas e correções das auditorias são publicadas; e como a recompensa por vulnerabilidades e o comitê de segurança atuam em conjunto para lidar com incidentes. Quanto ao preço do ARB, o comunicado não prova que isso traga diretamente uma nova demanda por tokens; não se deve interpretar mecanicamente o plano de segurança como um benefício de curto prazo. Fonte: Arbitrum Foundation, “Introducing the Arbitrum Security Program”, 28 de setembro de 2026.