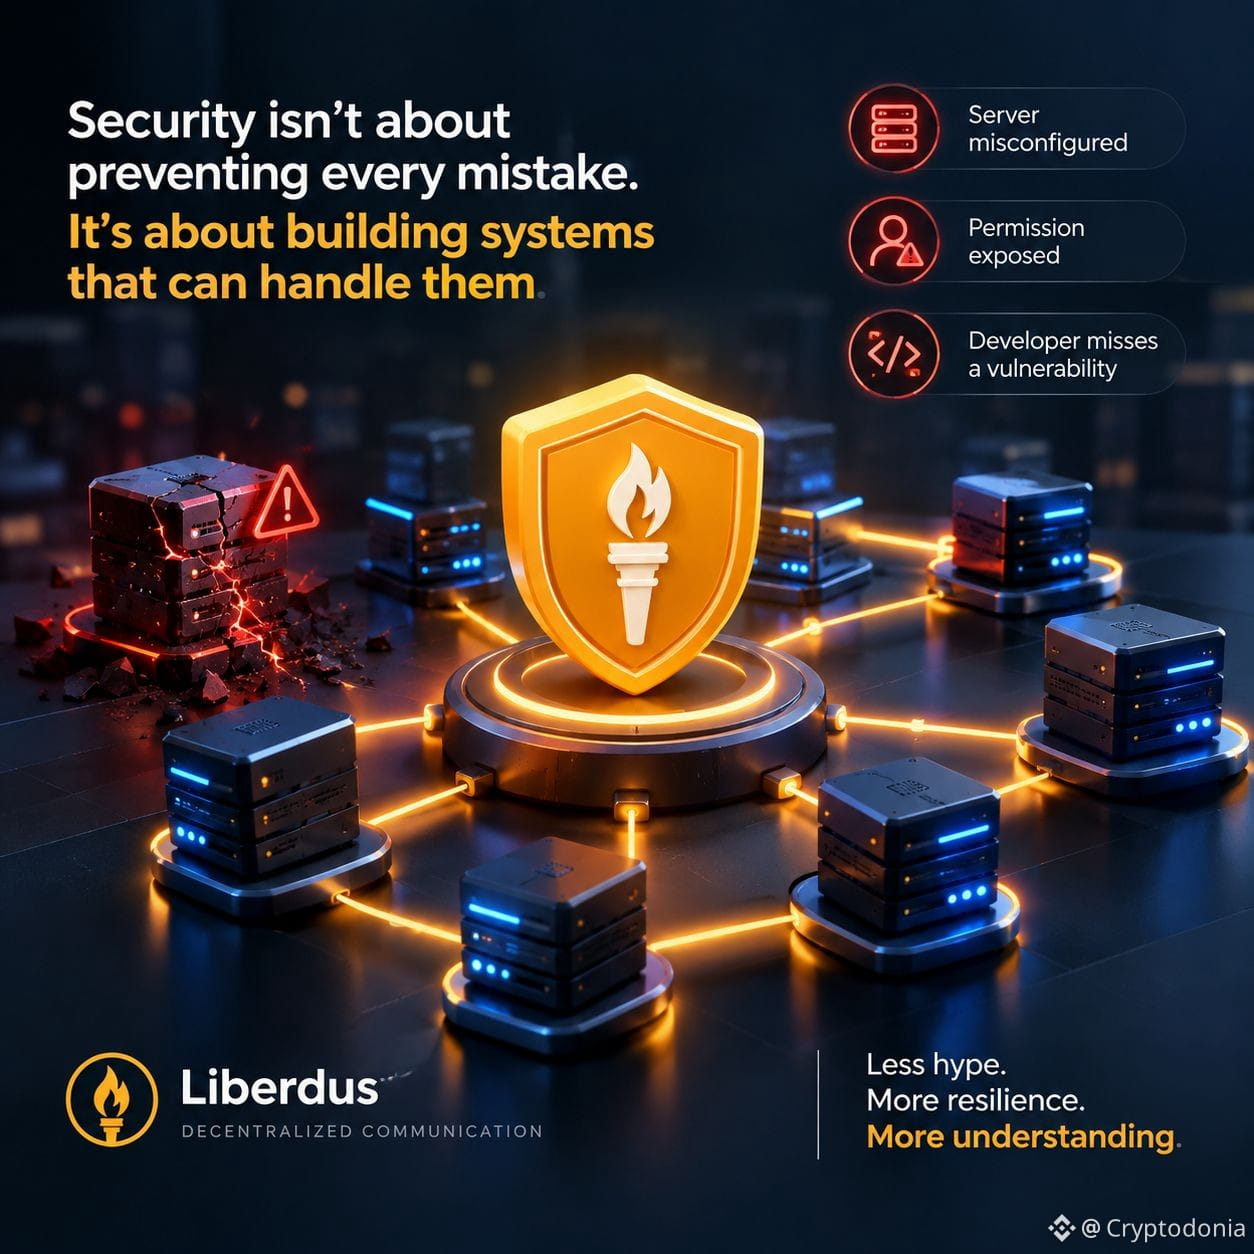
E se o teste real de segurança não for impedir cada erro, mas garantir que um erro não derrube todo o sistema? Um servidor fica configurado de forma incorreta. Uma permissão fica exposta. Um desenvolvedor deixa passar uma vulnerabilidade. Às vezes, basta um erro para criar um problema que afeta milhares de usuários. É por isso que acredito que segurança não é apenas sobre impedir hackers. Também é sobre como um sistema é projetado para lidar com falhas. Porque erros são inevitáveis. Falha catastrófica não deveria ser o padrão. É aqui que a descentralização vira uma conversa interessante. Distribuir a infraestrutura pode reduzir alguns pontos de concentração, mas não torna um sistema invulnerável. Bugs, nós comprometidos e erros humanos ainda podem acontecer. É uma das razões pelas quais @Liberdus me interessa. A comunicação descentralizada levanta uma questão importante: como construímos sistemas que dão às pessoas mais controle, permanecendo resilientes quando algo dá errado? Eu não acredito em vender perfeição. Acredito em entender a arquitetura, reconhecer os trade-offs e fazer as perguntas certas. Porque a confiança real não é construída com promessas de segurança perfeita. Ela é construída com sistemas pensados para falhas. Menos hype. Mais resiliência. Mais compreensão. #Security $KII #Privacy $QNT


Publicar
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.