🍪 Higiene do Navegador: Protegendo Sessões Ativas contra Roubo de Cookies
Confiar apenas em autenticação multifator não é suficiente se as sessões ativas do navegador ficarem vulneráveis a malware de sequestro de sessão projetado para roubar cookies de acesso e tokens de autorização.
💡 Mitigando sequestro de sessão e roubo de tokens
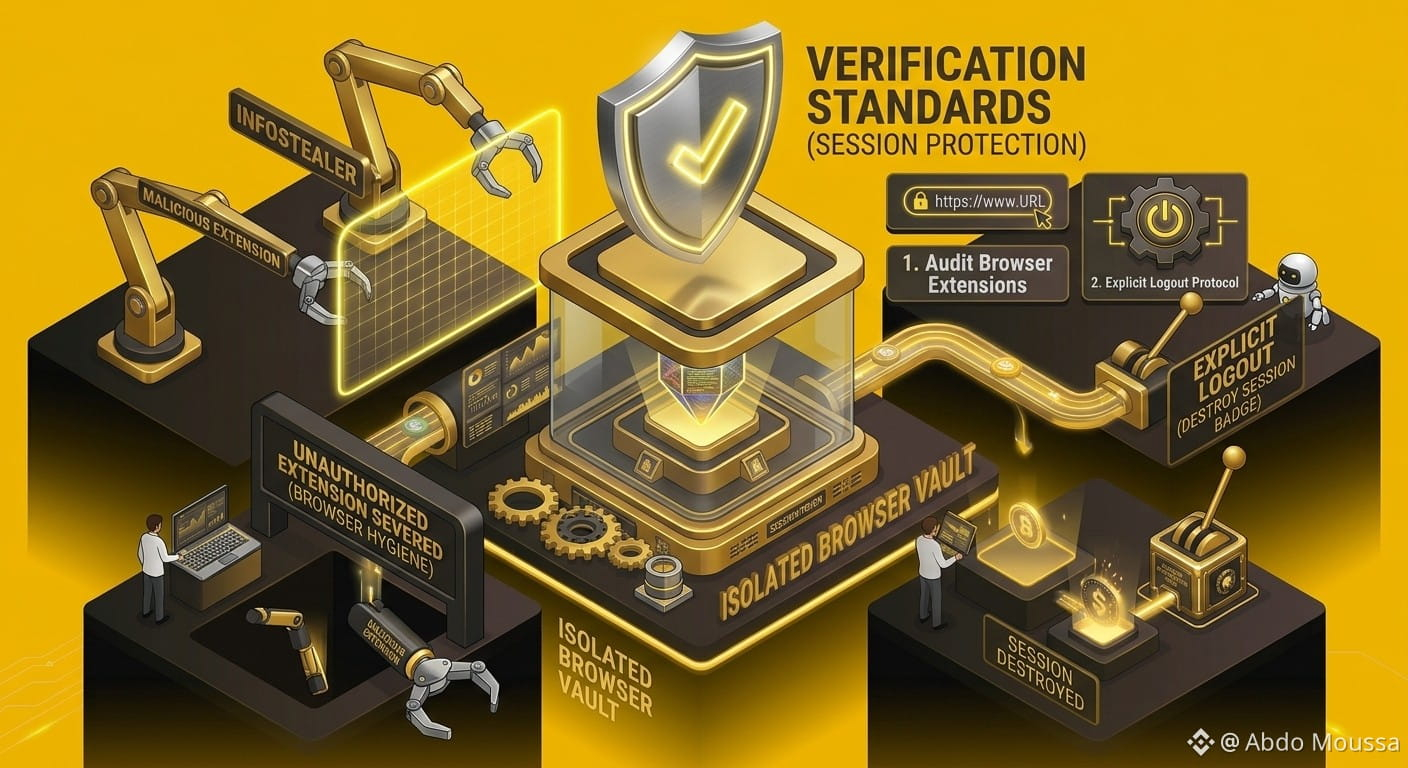
Entenda os ladrões de cookies: malwares especializados (InfoStealers) miram bancos de dados locais do navegador para exportar cookies de sessões ativas, permitindo que os atacantes clonem uma sessão autenticada em uma máquina remota.
Saídas explícitas: sempre clique no botão de Sair (Log Out) explícito, em vez de apenas fechar a aba do navegador, ao encerrar atividades financeiras sensíveis.
Audite extensões do navegador: inspecione e remova rotineiramente extensões de terceiros desnecessárias ou não verificadas que tenham permissões amplas de leitura na web.
Isolamento de ambientes de negociação: dedique um perfil de navegador limpo e sem extensões ou um dispositivo isolado exclusivamente para executar transações de ativos digitais.
⚠️ Aviso de Segurança e Finalidade Educacional
Manter uma higiene rigorosa do ambiente do navegador evita clonagem não autorizada de sessões e coleta de credenciais. Esta publicação é preparada estritamente para fins educacionais e de conscientização sobre segurança.
https://www.binance.com/en/academy/articles/what-are-cookies
Limpe o cache do navegador, faça logout das sessões sensíveis e sempre faça DYOR (Faça Sua Própria Pesquisa) 💡
#Binance #Security #AccountSecurity #dyor