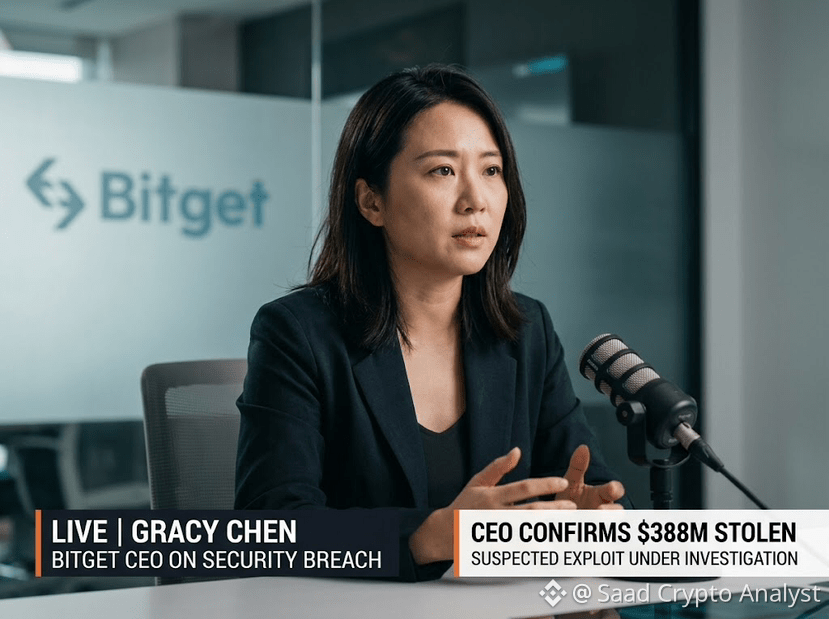
#BitgetCEOConfirms$388MStolenInHack
O setor de criptomoedas passou por uma das maiores violações de segurança do ano. A CEO da Bitget, Gracy Chen, confirmou que cerca de US$ 387,5 milhões foram drenados após um exploit que mirou sistemas críticos de backend.
A seguir, uma análise completa do que aconteceu, das medidas atuais de mitigação e do que os traders precisam fazer agora:
1. Como a Violação Aconteceu
Comprometimento do Sistema: Os atacantes comprometeram um produto de segurança de terceiros e a infraestrutura crítica de carteiras no backend.
Aprovações Falsificadas: Os hackers forjaram dados de transações, levando efetivamente os próprios sistemas de autorização da Bitget a validarem transferências de saída não autorizadas.
Cadeias Afetadas: As perdas se estenderam por múltiplas blockchains, incluindo Ethereum (ETH), XRP Ledger, TRON, Zcash, BNB Chain e Avalanche.
Atribuição Suspeita: Investigações iniciais associam a mecânica do exploit a grupos de ameaças sofisticados patrocinados por Estado, como a rede Lazarus/TraderTraitor da Coreia do Norte.
2. Situação Atual & Medidas de Proteção
Fundo de Proteção ao Usuário: A Bitget esclareceu que seu Fundo de Proteção de mais de US$ 400 milhões está totalmente preparado para cobrir os ativos afetados, garantindo que os saldos dos usuários permaneçam lastreados.
Retomada Gradual de Saques: Os serviços suspensos estão voltando gradualmente ao ar após auditorias rigorosas de segurança. Os saques na rede Bitcoin já começaram a ser reabertos, e Ethereum e USDT devem seguir em breve.
Investigação Forense: As principais equipes de segurança Web3, incluindo Mandiant e SlowMist, estão trabalhando junto às autoridades para rastrear e congelar os fundos roubados on-chain.
3. Plano de Ação Essencial para Detentores de Cripto
Verifique Aprovações de Tokens: Use ferramentas como Revoke.cash para revisar e revogar permissões desnecessárias de contratos inteligentes nas suas carteiras EVM pessoais.
Cuidado com Golpes de Phishing: Grandes incidentes em exchanges geram aumento na chegada de contas falsas de suporte oferecendo "reembolsos" ou "assistência para saques". Dependa exclusivamente dos canais oficiais da Bitget.
Aprimore a Segurança da Conta: Garanta que a 2FA (chaves de hardware como YubiKey ou aplicativos autenticadores) esteja habilitada em todas as contas da exchange e evite usar SMS