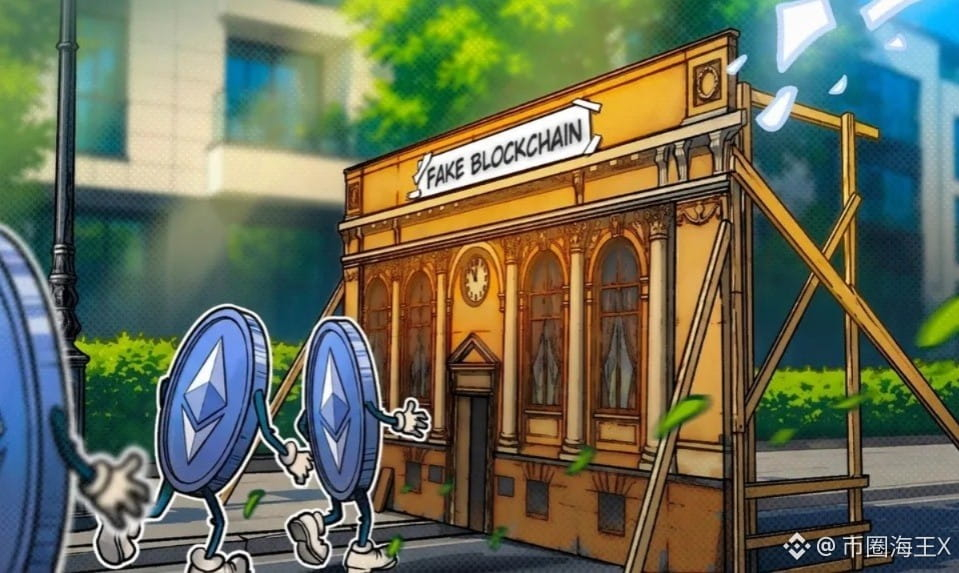
【A rede principal nem chegou a ser lançada, e 2 milhões de dólares em ETH foram roubados!🔥】
🚀 进群跟进币圈安全事件
Este incidente de segurança em cripto é realmente algo que usuários comuns deveriam levar a sério.
Recentemente, surgiu uma falsa ponte cross-chain que se faz passar pela rede principal da GIWA. No final, cerca de 1335 endereços foram enganados, com prejuízo total de aproximadamente 2 milhões de dólares — ou seja, cerca de 766 ETH.
O ponto mais crucial é:
A rede principal verdadeira da GIWA ainda não foi lançada.
Ou seja, o atacante primeiro forjou informações de uma “rede principal da GIWA” e da ponte cross-chain, e então induziu os usuários a enviarem ETH.
E assim que os fundos entram nessa ponte falsa, o atacante pode simplesmente transferir os ativos diretamente.
O que também merece atenção é que a DYORSWAP afirmou que seus contratos inteligentes não foram comprometidos; no momento, está rastreando os responsáveis pela implantação da ponte falsa e os fluxos de fundos relacionados.
Este caso nos lembra de um problema bem real:
golpes em cripto já não são necessariamente apenas “chave privada roubada”.
Um site falso, uma rede principal falsa, uma ponte cross-chain falsa — até mesmo um link que pareça totalmente normal — pode fazer você entregar seus ativos voluntariamente aos golpistas.
📌 Então, no futuro, ao se deparar com uma nova blockchain, um novo projeto ou uma nova ponte cross-chain, nunca faça nada só porque viu “rede principal já lançada”.
Confirme primeiro os canais oficiais, se a rede principal realmente foi lançada, e depois verifique o endereço do contrato e as informações da ponte cross-chain.
Na cripto, muitas vezes o mais perigoso não é você não saber operar — é você operar rápido demais.
#GIWA