O caso da MEXC, o mais irritante não é “ter sido roubado cerca de US$ 340 mil”, mas sim se, após a identificação do risco, as permissões de API foram realmente tratadas em tempo hábil.
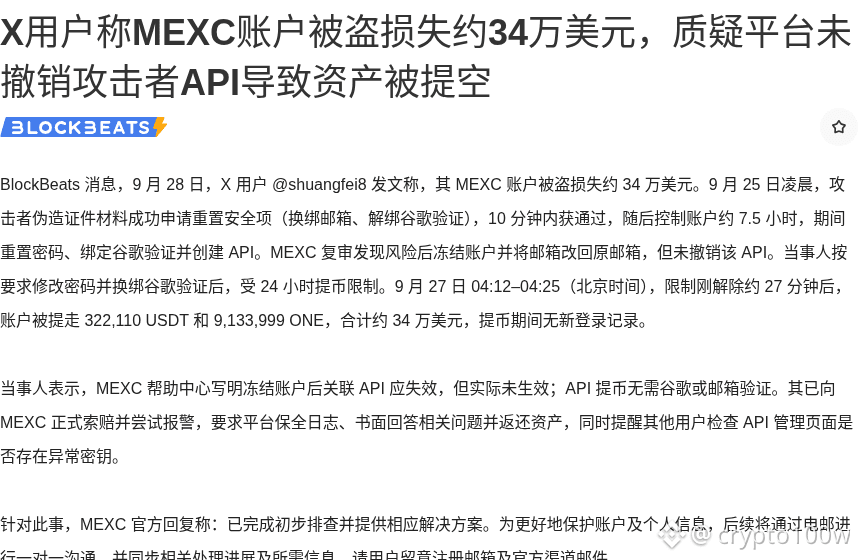
Segundo uma mensagem do BlockBeats, em 28 de setembro, o usuário do X @shuangfei8 afirmou em uma postagem que sua conta na MEXC foi atacada e que os invasores retiraram cerca de US$ 340 mil em ativos via API. A linha do tempo também é crucial: na madrugada de 25 de setembro, após falsificar documentos, os atacantes conseguiram solicitar a redefinição das medidas de segurança, obtiveram aprovação em 10 minutos, em seguida controlaram a conta por cerca de 7,5 horas. Nesse período, concluíram a redefinição de senha, o vínculo da verificação do Google e a criação de uma API. Após uma nova revisão do risco, a MEXC congelou a conta e devolveu o e-mail para o endereço original, mas não revogou essa API.
Depois disso, quando a parte envolvida, conforme solicitado, alterou a senha e refez o vínculo da verificação do Google, foi aplicada uma limitação de retirada por 24 horas. Em 27 de setembro, das 04:12 às 04:25 (horário de Pequim), cerca de 27 minutos depois que a restrição foi removida, a conta foi retirada de 322.110 USDT e 9.133.999 ONE. Durante o período de retirada, não houve registro de novos logins.
A resposta oficial da MEXC afirma que a verificação inicial foi concluída e que as soluções correspondentes foram fornecidas; posteriormente, haverá comunicação individual via e-mail.
Esse tipo de evento tem dois pontos de observação imediatos: primeiro, a expectativa de segurança das contas em corretoras centralizadas; segundo, a confiança dos usuários de trading via API na gestão de permissões. Você verificaria primeiro as permissões da API Key ou primeiro conferiria a lista de permissões de retirada?
Figura 1: Usuário da MEXC afirma que a conta foi roubada em cerca de US$ 340 mil · Recorte parcial da página de origem
Fonte da imagem: https://www.theblockbeats.info/flash/369310