Segurança entre Cadeias: estude o estado de falha
Um erro comum ao avaliar a infraestrutura DeFi é focar inteiramente na transação bem-sucedida.
Conecte a carteira.
Selecione o token.
Confirme.
Receba o ativo.
Mas sistemas entre cadeias têm mais peças em movimento.
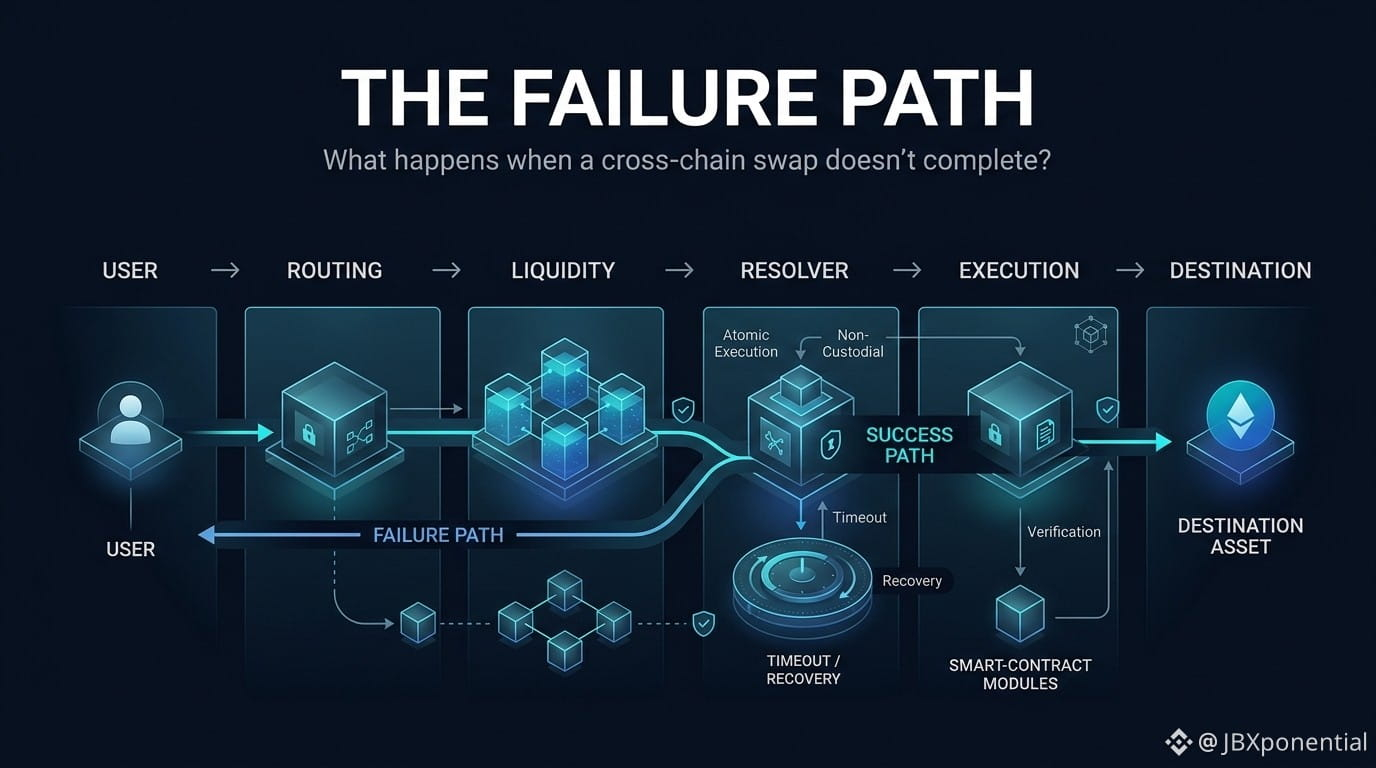
Uma falha pode acontecer na camada de roteamento, camada de liquidez, camada de execução, camada de rede ou camada de smart contract.
Então uma melhor pergunta de pesquisa é:
O que acontece quando a transação não consegue ser concluída?
A documentação atual de cross-chain da STON.fi descreve um modelo de execução atômica.
O princípio básico é:
Ou a troca é concluída, ou ela não produz um resultado parcial.
O serviço também descreve o processo como não custodial, com os ativos permanecendo na carteira do usuário durante todo o fluxo entre cadeias.
Isso não significa "cross-chain é isento de riscos."
Significa que a arquitetura tem um modelo de falha definido.
E é isso que os pesquisadores devem investigar.
Para qualquer protocolo entre cadeias, eu perguntaria:
O que acontece quando a execução no destino falha?
Quem controla temporariamente os ativos?
Uma das partes pode ter sucesso sem a outra?
Qual mecanismo lida com reembolsos?
O que acontece se um resolvedor desaparecer?
Quais contratos aplicam as garantias?
O caminho feliz explica a UX.
O caminho de falha explica a arquitetura.
@ston_fi #STON.fi $STON $BTC $GRAM