☠️ Defendendo-se Contra Golpes de Envenenamento de Endereços no Web3
À medida que a conscientização sobre segurança das transações cresce, agentes maliciosos inventam truques sofisticados como o Envenenamento de Endereços para explorar o comportamento habitual de copiar durante transferências rotineiras.
💡 Como Funciona o Envenenamento de Endereços e Como Combatê-lo
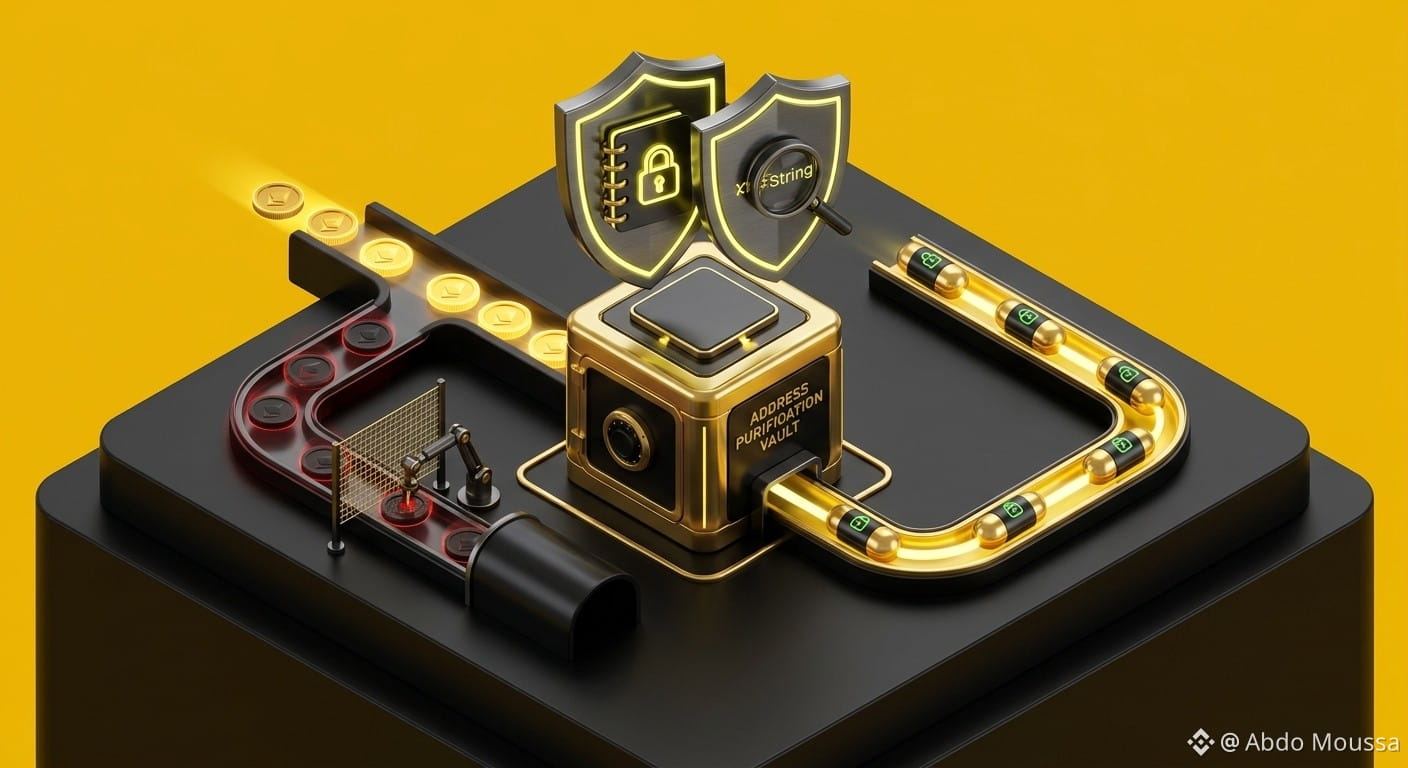
A Armadilha do Endereço Vanity: Os atacantes geram endereços de carteira sintéticos que correspondem aos primeiros poucos e aos últimos poucos caracteres dos endereços de destinatários que você usa com frequência.
Lixo na Linha do Tempo (History Littering): Eles executam transações de valor zero ou “poeira” (dust transactions) para inserir o endereço fraudulento diretamente no seu histórico de transações na carteira.
A Vulnerabilidade do Copiar e Colar: Usuários que rotineiramente copiam endereços de destinatários dos registros de histórico sem verificar a string de caracteres completa acabam enviando fundos ao atacante sem querer.
Prevenção via Livros de Endereços: Sempre salve os endereços de saque verificados no Livro de Endereços na Lista de Permissões (Whitelisted Address Book) da sua plataforma, em vez de obtê-los de registros brutos de transações.
⚠️ Aviso de Segurança e Educacional
A verificação de transações na blockchain exige atenção rigorosa aos detalhes. Esta publicação é preparada estritamente para fins educacionais e de conscientização sobre segurança.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Verifique cada caractere, utilize livros de endereços na lista de permissões e faça sempre DYOR (Faça sua Própria Pesquisa) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor