#BitgetHackerMoves83MStolenXRP
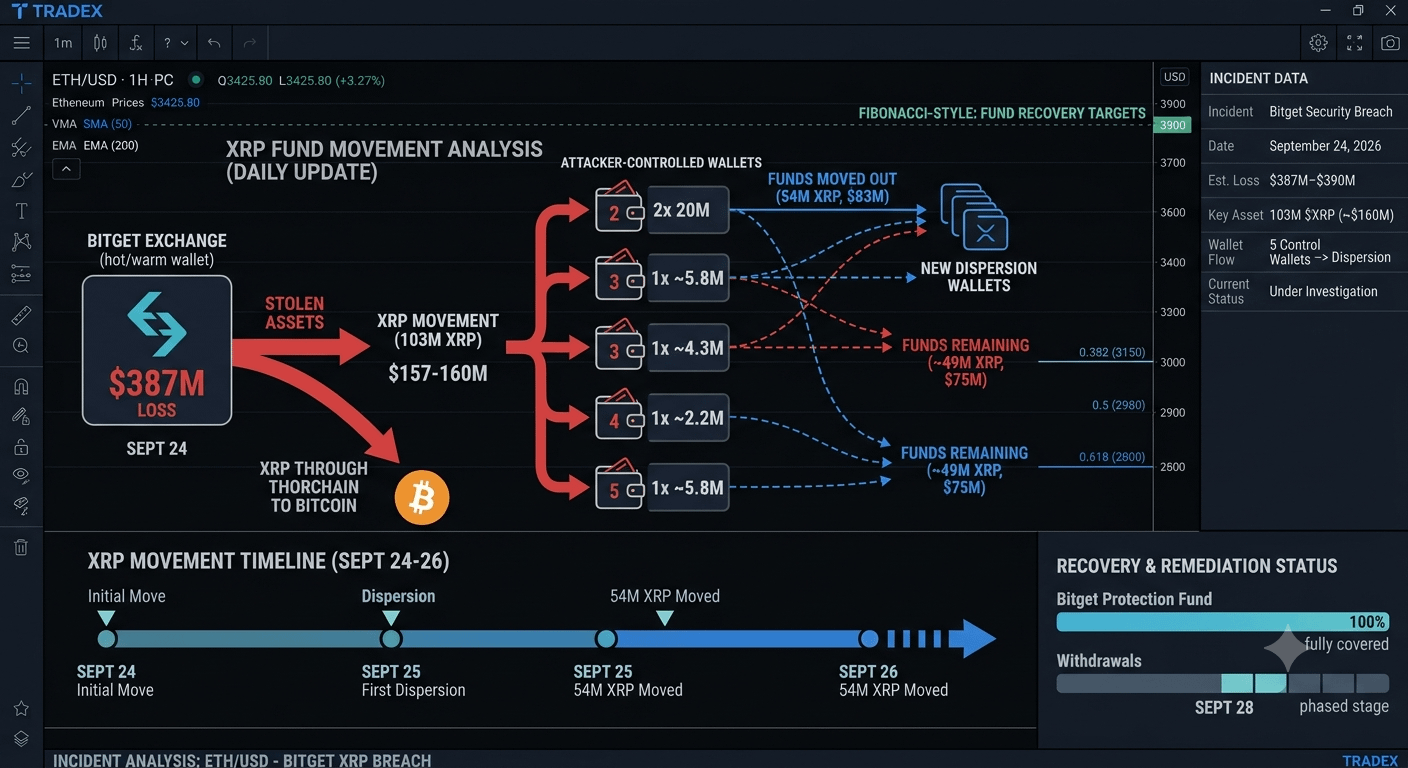
Em 24 de setembro de 2026, a exchange de criptomoedas Bitget sofreu um grande incidente de segurança, envolvendo acesso não autorizado às suas carteiras hot e warm, resultando em perdas totais estimadas de aproximadamente US$ 387,5 milhões.
Uma parte significativa dos fundos roubados incluiu $XRP P; os atacantes transferiram cerca de 103 milhões $XRP P (avaliados em US$ 157M–US$ 160M na época) para cinco carteiras de custódia controladas pelos atacantes. Até 26 de setembro, aproximadamente 54 milhões$XRP (~US$ 83 milhões) foram movidos para fora de três das carteiras iniciais, deixando duas carteiras quase vazias e reduzindo outra para cerca de 5,8 milhões de XRP.
Cerca de 49 milhões a 70 milhões de XRP permaneceram nos endereços de recebimento originais. O atacante dispersou esses fundos em endereços menores durante a noite e roteou partes por meio de protocolos de cross-chain como o THORChain para o Bitcoin. Como o XRP é o token nativo do XRP Ledger, a Ripple não dispõe de um mecanismo em nível de protocolo para congelar diretamente esses ativos em carteiras privadas.
Principais atualizações sobre o incidente:
Cobertura do Protection Fund: a Bitget confirmou que todas as perdas serão totalmente cobertas pelo seu User Protection Fund (mantendo mais de US$ 460 milhões em BTC), o que significa que os saldos das contas dos clientes não serão afetados.
Saques: os saques estão programados para retomar em etapas fracionadas a partir de 28 de setembro de 2026.
Atribuição: a CEO da Bitget, Gracy Chen, indicou que investigadores de segurança suspeitam que uma organização de crime cibernético ligada à Coreia do Norte esteja por trás da invasão.