O fundador da Mute Cloud, Yu Xian, apontou de forma bem direta os “padrões duplos” da THORChain:
O hack envolvendo a Bitget foi amplamente divulgado, público, de grande monta e inequivocamente um ataque de hackers. Em pouco tempo, surgiram ligações com indícios de fundos de hackers norte-coreanos. Além disso, a Circle, a Tether etc. agiram prontamente para congelar os respectivos fundos, especialmente a Circle, que congelou o USDC detido pelos hackers.
Mas Yu Xian também ressaltou que, quando a própria THORChain foi alvo de um roubo, a resposta e a intervenção aconteceram rapidamente. Já diante de um grande acontecimento do setor, ela enfatiza que é “descentralizada”, que não tem autoridade para interferir, e continua a usufruir das taxas geradas pelas contribuições em grande escala dos hackers norte-coreanos em operações cross-chain.
Nessas controvérsias, o que realmente importa é: de um lado, está a coordenação e o congelamento rápido dos fundos; do outro, como se define o limite de “não ter poder para interferir”. Você se identifica mais com a abordagem de primeiro tratar o risco, ou com a postura de primeiro manter a neutralidade prevista no protocolo?
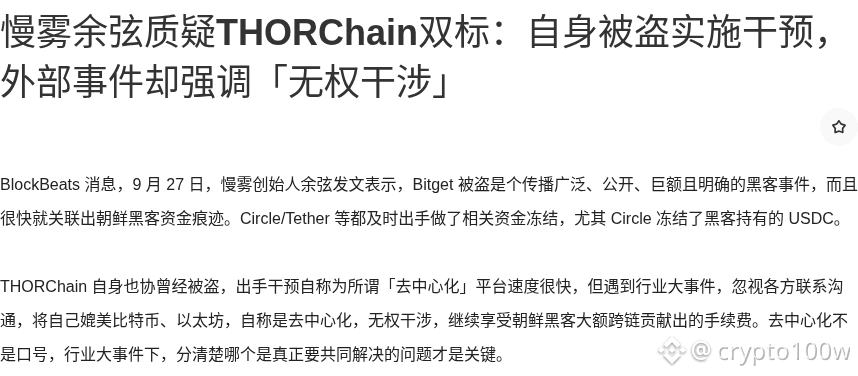
Figura 1: Yu Xian, da Mute Cloud, questiona os padrões duplos da THORChain: quando foi roubada, interveio; já em eventos externos, enfatiza “sem poder para interferir” · Captura parcial da página de origem
Fonte da imagem:https://www.theblockbeats.info/flash/369163
O hack envolvendo a Bitget foi amplamente divulgado, público, de grande monta e inequivocamente um ataque de hackers. Em pouco tempo, surgiram ligações com indícios de fundos de hackers norte-coreanos. Além disso, a Circle, a Tether etc. agiram prontamente para congelar os respectivos fundos, especialmente a Circle, que congelou o USDC detido pelos hackers.
Mas Yu Xian também ressaltou que, quando a própria THORChain foi alvo de um roubo, a resposta e a intervenção aconteceram rapidamente. Já diante de um grande acontecimento do setor, ela enfatiza que é “descentralizada”, que não tem autoridade para interferir, e continua a usufruir das taxas geradas pelas contribuições em grande escala dos hackers norte-coreanos em operações cross-chain.
Nessas controvérsias, o que realmente importa é: de um lado, está a coordenação e o congelamento rápido dos fundos; do outro, como se define o limite de “não ter poder para interferir”. Você se identifica mais com a abordagem de primeiro tratar o risco, ou com a postura de primeiro manter a neutralidade prevista no protocolo?
Figura 1: Yu Xian, da Mute Cloud, questiona os padrões duplos da THORChain: quando foi roubada, interveio; já em eventos externos, enfatiza “sem poder para interferir” · Captura parcial da página de origem
Fonte da imagem:https://www.theblockbeats.info/flash/369163