🚨 ALERTA DE SEGURANÇA: Bitget atingido por um hack de US$ 351,6M — Circle e Tether congelam fundos
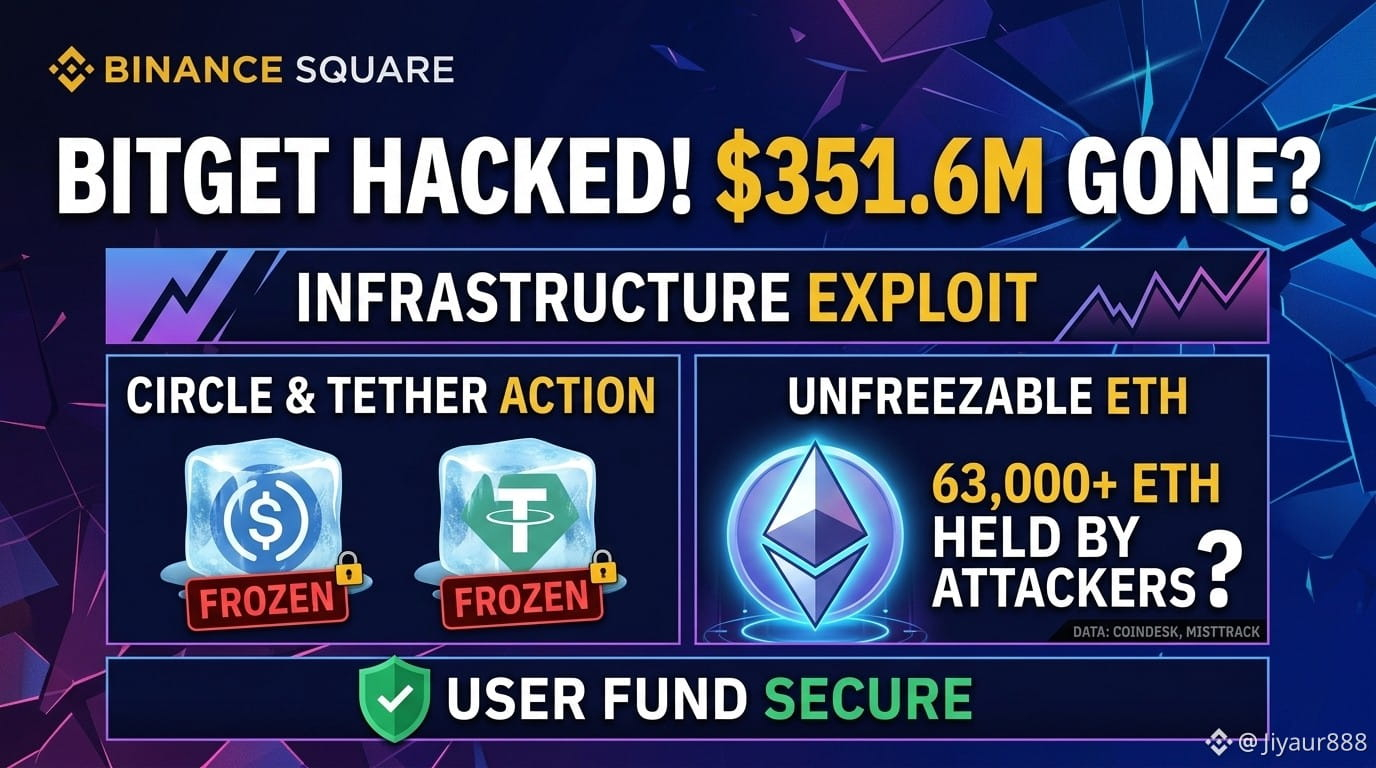
A exchange de criptomoedas Bitget sofreu um grande exploit de US$ 351,6 milhões após uma violação na infraestrutura de backend. Veja a seguir o detalhamento do que aconteceu, a movimentação on-chain e a reação imediata por parte dos emissores de stablecoins.
🔍 Como o Exploit Aconteceu
Causa Raiz: Atacantes comprometeram um sistema de backend na infraestrutura de carteiras da Bitget, falsificando dados de transações para burlar verificações de autorização.
Sem Vazamento de Chaves: A CEO da Bitget, Gracy Chen, confirmou que chaves privadas não foram comprometidas.
Segurança do Usuário: O Fundo de Proteção da Bitget, de US$ 464M+, cobrirá integralmente todas as perdas dos usuários.
⛓️ Ações On-Chain e Fundos Congelados
Gatilho de Blacklist: Os dados on-chain revelam que a Circle colocou na blacklist o endereço rotulado como "Bitget Exploiter 8" no Etherscan, seguido pouco depois pela Tether.
Valor Bloqueado: Aproximadamente US$ 318.000 em stablecoins (218.023 USDT e 99.990 USDC), além de 170,47 ETH, agora estão presos na carteira congelada.
O detalhe: Esse congelamento representa apenas uma pequena fração do saque total. A empresa de blockchain MistTrack relata que as carteiras do explorador ainda detêm mais de 63.000 ETH — que não podem ser congeladas por nenhum emissor centralizado.
⚡ Circle em Foco
A ação rápida da Circle desta vez contrasta fortemente com o Hack de Drift de abril, de US$ 285M, quando críticos como ZachXBT apontaram o congelamento atrasado de carteiras durante grandes transferências cross-chain. A Circle reiterou que faz blacklist de ativos quando isso é legalmente exigido.
👇 O que você acha do congelamento de stablecoins centralizadas versus a posse de ETH de forma descentralizada? Vamos conversar nos comentários!
#CryptoNews #Bitget #SecurityAlert #Ethereum #USDT #USDC #CryptoSecurity