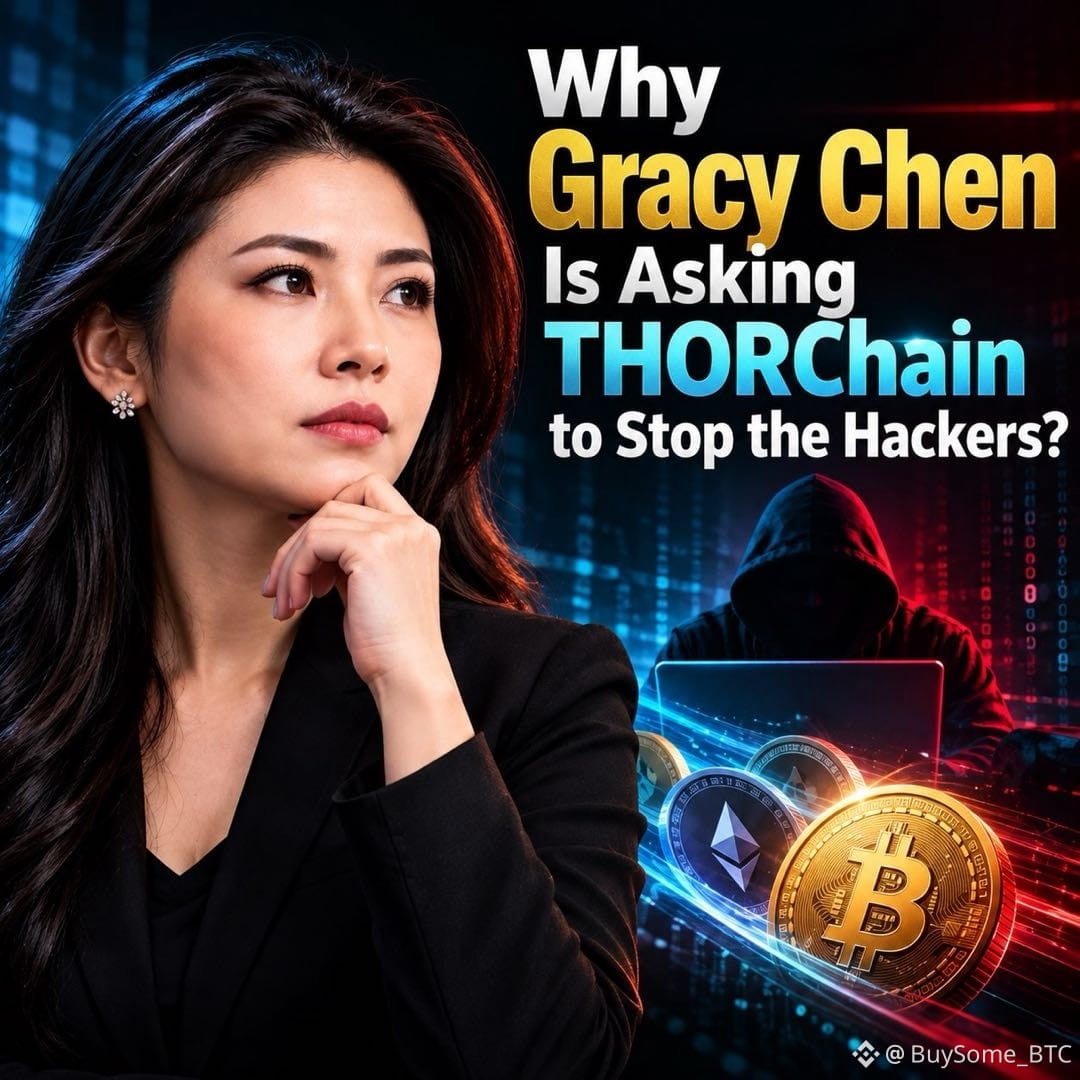
A Bitget acabou de colocar a THORChain em uma situação difícil.
Após a violação da hot-wallet da Bitget de US$ 387,5 milhões, o atacante começou a mover os fundos roubados via THORChain.
Agora, a CEO da Bitget, Gracy Chen, está pedindo publicamente que a THORChain recuse serviços para as carteiras do atacante identificadas.
Isso levanta uma questão muito maior.
Se uma carteira é publicamente identificada como pertencente a um atacante, o processamento do seu swap ainda é “neutro”?
Ou está facilitando a movimentação de fundos roubados?
A THORChain já enfrentou esse mesmo debate antes, depois do hack da Bybit de US$ 1,46 bilhão, quando grandes quantidades de ETH roubado foram roteadas através do protocolo.
O problema central é simples.
Um protocolo sem permissão não tem um botão normal de “congelar conta”.
Mas, uma vez que os endereços são conhecidos, a questão muda de:
“Você consegue identificar o atacante?”
para:
“O que você faz depois de identificá-lo?”
Esse é o debate real que a Bitget colocou agora na mesa.
#Bitget
Após a violação da hot-wallet da Bitget de US$ 387,5 milhões, o atacante começou a mover os fundos roubados via THORChain.
Agora, a CEO da Bitget, Gracy Chen, está pedindo publicamente que a THORChain recuse serviços para as carteiras do atacante identificadas.
Isso levanta uma questão muito maior.
Se uma carteira é publicamente identificada como pertencente a um atacante, o processamento do seu swap ainda é “neutro”?
Ou está facilitando a movimentação de fundos roubados?
A THORChain já enfrentou esse mesmo debate antes, depois do hack da Bybit de US$ 1,46 bilhão, quando grandes quantidades de ETH roubado foram roteadas através do protocolo.
O problema central é simples.
Um protocolo sem permissão não tem um botão normal de “congelar conta”.
Mas, uma vez que os endereços são conhecidos, a questão muda de:
“Você consegue identificar o atacante?”
para:
“O que você faz depois de identificá-lo?”
Esse é o debate real que a Bitget colocou agora na mesa.
#Bitget