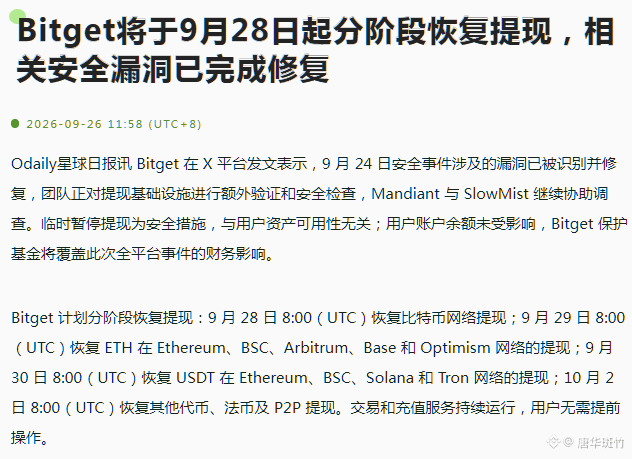
A Bitget anunciou que retomará os saques de forma faseada a partir de 28 de setembro, e disse que as vulnerabilidades de segurança relacionadas já foram corrigidas. Não há muito o que fazer: se todo mundo está ansioso, não adianta; é só esperar até depois de amanhã, dia 28, às 16:00 (horário de Pequim). Nesse dia, apenas é possível sacar na rede BTC; outras redes serão abertas aos poucos, dia após dia. A maioria dos tokens, moedas fiduciárias e P2P terá que esperar até a tarde de 2 de outubro. Dá a sensação de alguém atravessando um rio pisando em pedras, com muita cautela, sem tanta certeza. Parece que o controle ainda não está totalmente seguro.
Comparando o incidente de roubo da #Bitget com o incidente de roubo da Bybit, as diferenças são claramente enormes. A maior diferença é que a Bybit resistiu firmemente à pressão e, de forma inequívoca, recusou parar os saques — nem por um segundo. O CEO da Bybit, @benbybit, demonstrou uma coragem e confiança impressionantes, estabilizando rapidamente a situação. Inclusive, acabou virando “sorte dentro do azar”: fez com que o incidente de roubo virasse um grande anúncio para mostrar a força da Bybit e seu compromisso com reputação. Já a Bitget, após ser roubada, escolheu fechar os saques imediatamente — a diferença entre as duas é de céu e terra.
Outra diferença: na Bybit, apenas uma rede (ETH) deu problema. Após o incidente, @Bybit_ZH praticamente de imediato apurou a causa e divulgou a localização, e a vulnerabilidade foi corrigida na sequência. Durante esse período, os saques seguiram normalmente. Na Bitget, por outro lado, praticamente todos os tokens em várias redes foram “apostados tudo de uma vez”. Após o ocorrido, a Bitget pareceu um pouco confusa; até hoje não anunciou a causa de forma clara. Limitou-se a dizer que a vulnerabilidade já foi corrigida, mas a abertura dos saques está sendo feita com cuidado e em etapas. Por isso, ainda dá um pouco de preocupação: se realmente eliminou todas as vulnerabilidades de segurança. E se, depois que os saques forem reabertos, os hackers voltarem a invadir e a situação sair do controle, forçando novamente a interrupção dos saques? Aí seria um problema. $BB