#circletetherfreezebitgethackerwallet
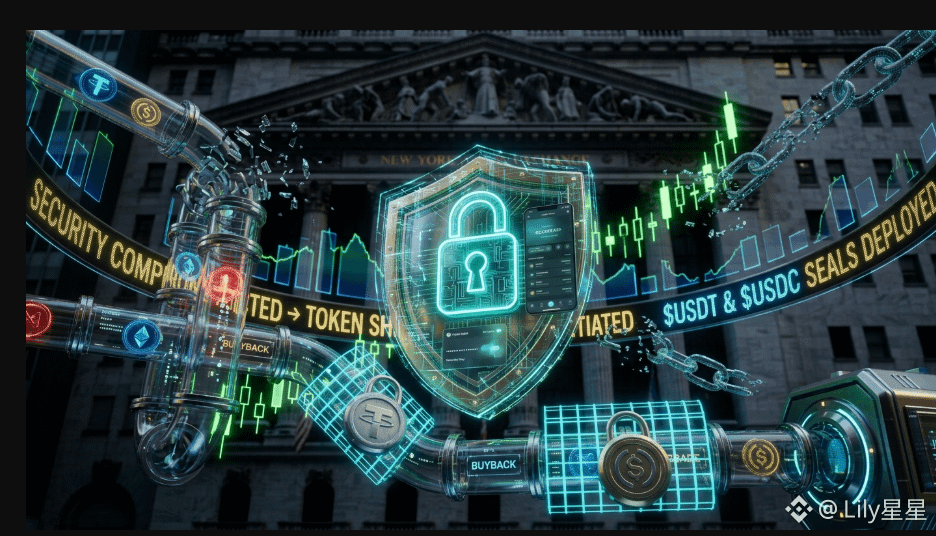
🔒 Defesa On-Chain: Emissores de stablecoin congelam fundos roubados após recente exploração da Bitget 🚨
🚨 O que aconteceu?
Após uma grande exploração de segurança na exchange global de criptomoedas Bitget, totalizando uma estimativa de US$ 351M a US$ 387M em ativos roubados, os principais emissores de stablecoin Circle e Tether agiram rapidamente para colocar em blacklist endereços ligados aos hackers.
A carteira principal alvo, identificada no Etherscan como Bitget Exploiter 8, foi adicionada à blacklist para imobilizar aproximadamente US$ 318.000 em USDC e USDT.
🔑 Principais pontos & detalhes do incidente
Resposta conjunta da indústria: Circle e Tether executaram um congelamento conjunto e ágil. A Circle colocou na blacklist o endereço do hacker no Ethereum, e a Tether baniu a carteira pouco depois para restringir os ativos atrelados ao dólar.
Método de ataque identificado: A CEO da Bitget, Gracy Chen, confirmou que os atacantes comprometeram um sistema de infraestrutura de backend e falsificaram dados de transações. Não se tratou de vazamento de chave privada nem de uma falha no cold storage da exchange.
Fundo de proteção ao usuário cobre perdas: A Bitget garantiu que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre completamente todos os ativos roubados. Pausas temporárias para saques foram iniciadas estritamente como medida de segurança.
Os limites dos congelamentos centralizados: Embora emissores de stablecoin possam congelar USDT e USDC em cadeias EVM, hackers rapidamente converteram a maior parte dos fundos roubados em ativos Não-Freezable (como Ether), destacando tanto o poder quanto as fronteiras das intervenções centralizadas de segurança do Web3.
💡 Por que isso importa para traders
Centralização vs. resistência à censura: O congelamento rápido de stablecoins mostra como grandes emissores protegem o ecossistema, embora também sirva de lembrete de que stablecoins atreladas podem ser controladas no nível do contrato inteligente.
Gargalos de lavagem: Colocar em blacklist carteiras maliciosas limita rotas de bridges entre cadeias, forçando os hackers a seguirem caminhos rastreados, pouco líquidos e monitorados por analistas de segurança.
O que você acha de emissores de stablecoin terem o poder de congelar fundos? Deixe suas impressões abaixo! 👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity
🔒 Defesa On-Chain: Emissores de stablecoin congelam fundos roubados após recente exploração da Bitget 🚨
🚨 O que aconteceu?
Após uma grande exploração de segurança na exchange global de criptomoedas Bitget, totalizando uma estimativa de US$ 351M a US$ 387M em ativos roubados, os principais emissores de stablecoin Circle e Tether agiram rapidamente para colocar em blacklist endereços ligados aos hackers.
A carteira principal alvo, identificada no Etherscan como Bitget Exploiter 8, foi adicionada à blacklist para imobilizar aproximadamente US$ 318.000 em USDC e USDT.
🔑 Principais pontos & detalhes do incidente
Resposta conjunta da indústria: Circle e Tether executaram um congelamento conjunto e ágil. A Circle colocou na blacklist o endereço do hacker no Ethereum, e a Tether baniu a carteira pouco depois para restringir os ativos atrelados ao dólar.
Método de ataque identificado: A CEO da Bitget, Gracy Chen, confirmou que os atacantes comprometeram um sistema de infraestrutura de backend e falsificaram dados de transações. Não se tratou de vazamento de chave privada nem de uma falha no cold storage da exchange.
Fundo de proteção ao usuário cobre perdas: A Bitget garantiu que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre completamente todos os ativos roubados. Pausas temporárias para saques foram iniciadas estritamente como medida de segurança.
Os limites dos congelamentos centralizados: Embora emissores de stablecoin possam congelar USDT e USDC em cadeias EVM, hackers rapidamente converteram a maior parte dos fundos roubados em ativos Não-Freezable (como Ether), destacando tanto o poder quanto as fronteiras das intervenções centralizadas de segurança do Web3.
💡 Por que isso importa para traders
Centralização vs. resistência à censura: O congelamento rápido de stablecoins mostra como grandes emissores protegem o ecossistema, embora também sirva de lembrete de que stablecoins atreladas podem ser controladas no nível do contrato inteligente.
Gargalos de lavagem: Colocar em blacklist carteiras maliciosas limita rotas de bridges entre cadeias, forçando os hackers a seguirem caminhos rastreados, pouco líquidos e monitorados por analistas de segurança.
O que você acha de emissores de stablecoin terem o poder de congelar fundos? Deixe suas impressões abaixo! 👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity