🚨 Explicaram a invasão na Bitget por um valor de 352 milhões de dólares: solicitações falsificadas, não chaves roubadas!
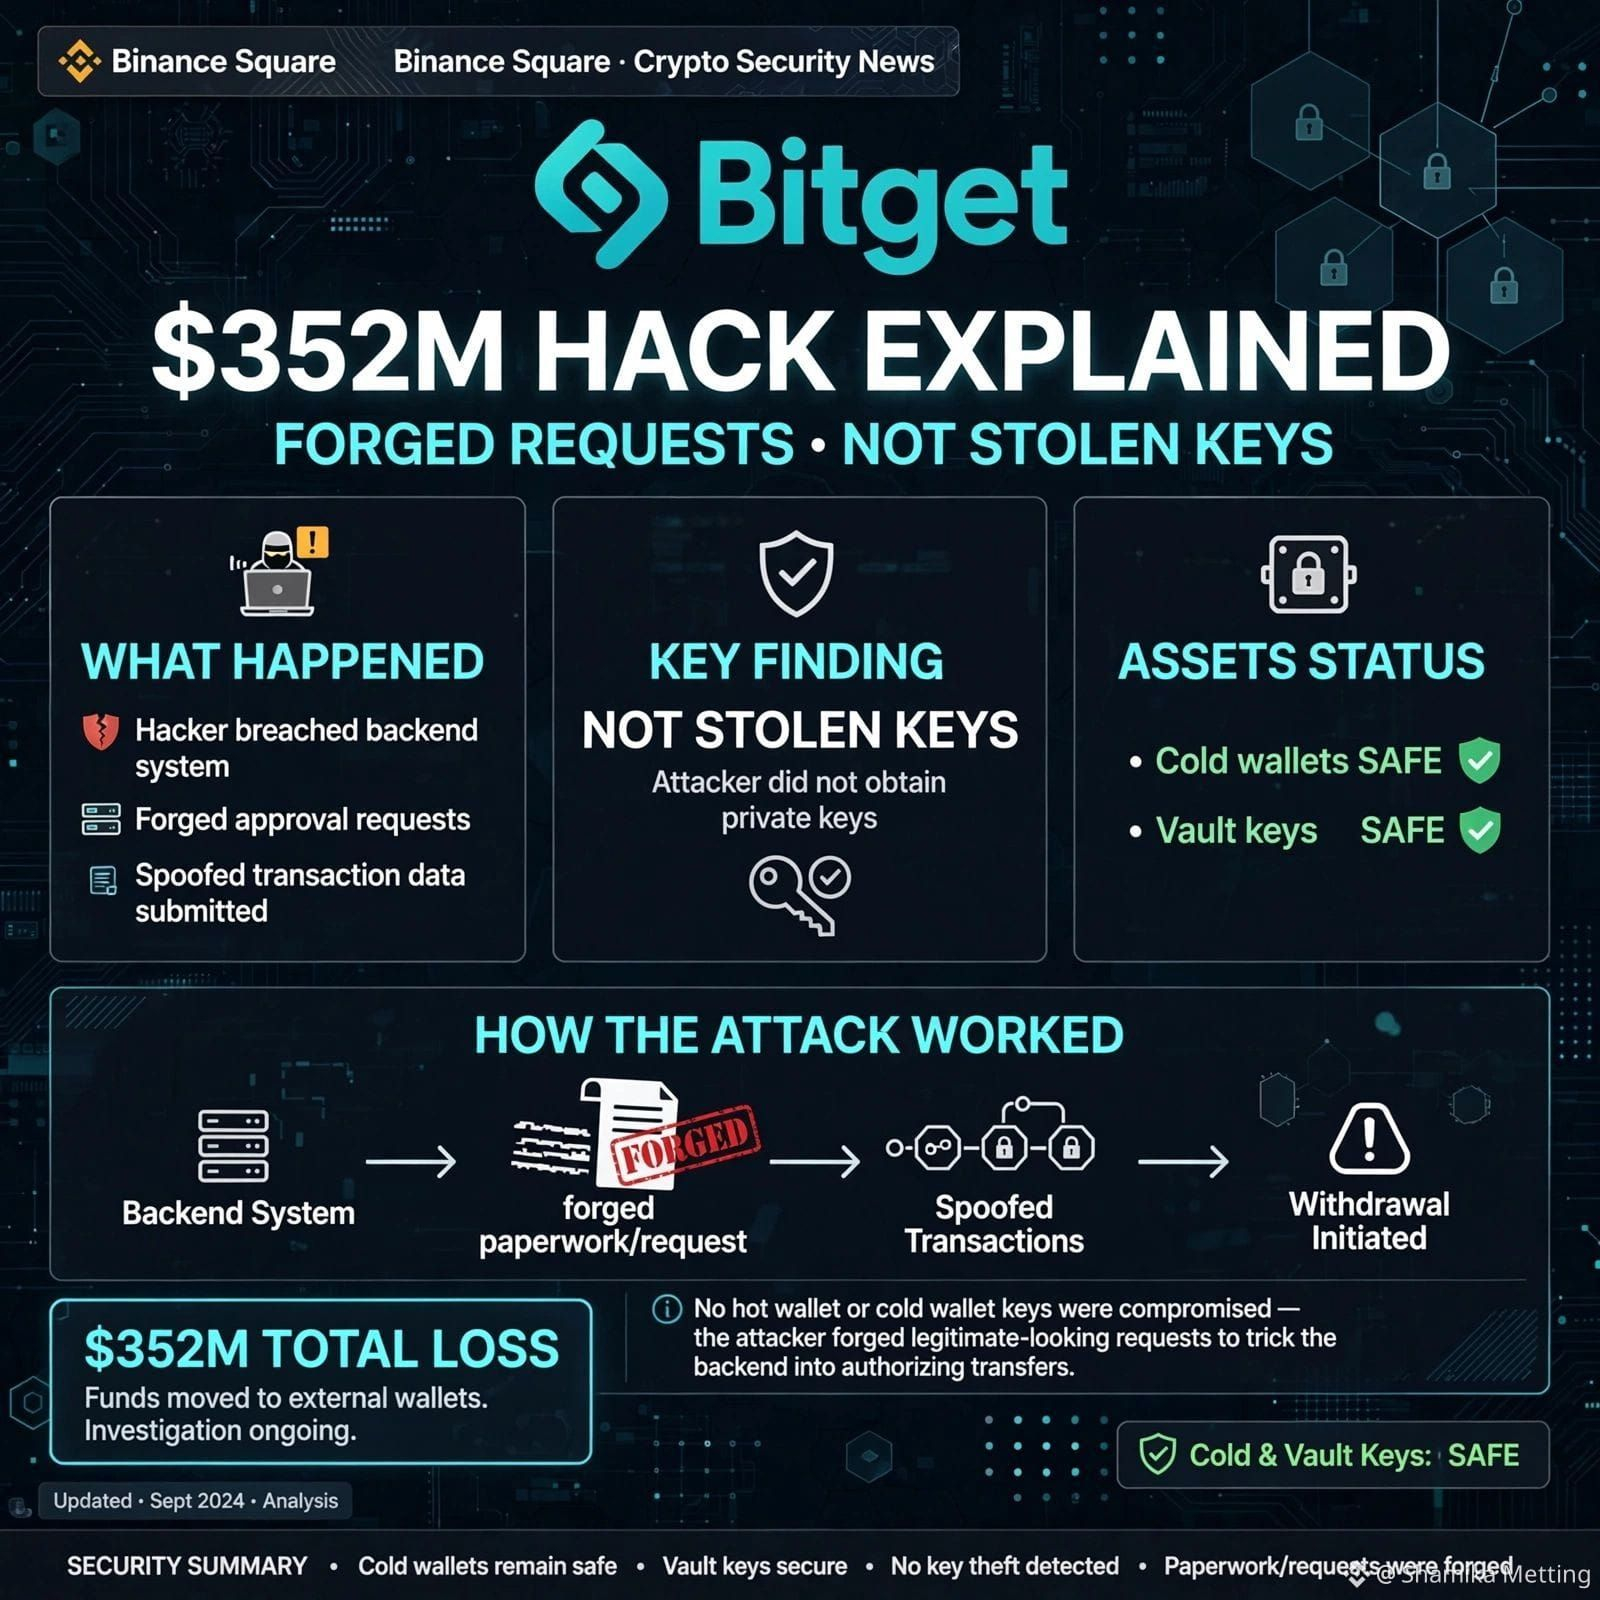
Todo mundo entra em pânico pelas chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais preocupante.
O que aconteceu de verdade?
❌ Não foram roubadas as chaves privadas (cold, hot e warm protegidas em cofres seguros)
❌ Não foram falsificadas as solicitações de saque dos usuários
✅ Os atacantes comprometeram um sistema crítico e de backup (Backend)
✅ Falsificaram os dados das transações
✅ Iniciaram o processo de autorização da Bitget para mover 351,6 milhões de dólares
Pense assim: “Não arrombaram o cofre; falsificaram os documentos”. As chaves do cofre nunca saíram do prédio; alguém simplesmente criou recibos oficiais falsificados.
Situação atual:
Foi detectado às 18:31 UTC, em 24 de setembro
As carteiras frias estão seguras
O fundo de proteção dos usuários cobrirá uma perda de 464 milhões de dólares
A presidente relaciona o ataque com conexões com a Coreia do Norte por meio de evidências de endereços IP
O que você acha: as plataformas CEX deveriam tornar público (open source) o seu backend?
Por favor, continuem
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Todo mundo entra em pânico pelas chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais preocupante.
O que aconteceu de verdade?
❌ Não foram roubadas as chaves privadas (cold, hot e warm protegidas em cofres seguros)
❌ Não foram falsificadas as solicitações de saque dos usuários
✅ Os atacantes comprometeram um sistema crítico e de backup (Backend)
✅ Falsificaram os dados das transações
✅ Iniciaram o processo de autorização da Bitget para mover 351,6 milhões de dólares
Pense assim: “Não arrombaram o cofre; falsificaram os documentos”. As chaves do cofre nunca saíram do prédio; alguém simplesmente criou recibos oficiais falsificados.
Situação atual:
Foi detectado às 18:31 UTC, em 24 de setembro
As carteiras frias estão seguras
O fundo de proteção dos usuários cobrirá uma perda de 464 milhões de dólares
A presidente relaciona o ataque com conexões com a Coreia do Norte por meio de evidências de endereços IP
O que você acha: as plataformas CEX deveriam tornar público (open source) o seu backend?
Por favor, continuem
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys