


O grupo de hackers ShinyHunters alegou que a lista de dados que roubou do FBI contém registros de avaliação psiquiátrica e médica de funcionários da agência. Se a alegação for confirmada, isso deixará de ser apenas uma violação de dados de funcionários e se tornará um grande desastre de contrainteligência e risco de identidade a longo prazo, que não pode ser remediado com uma redefinição de senha.
Exames de sangue, anotações sobre saúde mental e uma força de trabalho mapeada por doença
Os documentos que foram discutidos esta semana se parecem mais com registros clínicos do que com um arquivo de pessoal. De acordo com a BBC News, que revisou uma seleção dos documentos roubados, os registros médicos incluem resultados de exames de sangue e urina, observações dos médicos, alergias e outras condições médicas, além dos nomes reais e endereços dos agentes.
De acordo com uma revisão realizada pela Reuters de outros seis documentos, alguns registros consistem em avaliações de saúde mental antes de iniciar o emprego, resultados de eletrocardiograma, um documento em que se menciona que o candidato apresentou “sinais de depressão” no ensino médio, e um artigo indicando que a pessoa tomou aspirina diariamente e era alérgica a certas substâncias.
A Reuters confirmou parcialmente alguns dos registros com base em detalhes de agências de crédito, perfis do LinkedIn e informações de uma pessoa que tem conhecimento das avaliações do FBI.
Como afirma Etay Maor, vice-presidente de threat intelligence da Cato Networks, em entrevista à BBC:
Senhas podem ser redefinidas se forem roubadas, mas registros médicos não.
Por que um portal de vagas do FBI manteve dados de identidade no nível de espionagem
Os registros médicos destacam um problema de exposição de pessoal já significativo. A Cryptopolitan já havia informado que a Reuters examinou uma amostra de 5.000 linhas que ligava funcionários identificados do FBI a trabalhos de inteligência, vigilância e contrinteligência, incluindo operações na Rússia e na China. Os cibercriminosos afirmam que o valor total dos dados roubados fica entre dois e três terabytes.
O site FBIJobs.gov contém uma grande quantidade de informações sobre seus candidatos e funcionários. Além disso, a ShinyHunters afirmou que também invadiu sistemas internos, como o serviço do FBI MedLink e sistemas de verificação de antecedentes, mas até agora essa alegação não foi verificada de forma independente pela Reuters. Na quarta-feira, o FBI afirmou que estava “investigando de forma ativa e agressiva” o caso, enquanto a causa permanece incerta.
Uma gangue de extorsão que ignorou o pedido de resgate
ShinyHunters não é um nome novo. Segundo a Huntress, trata-se de uma operação motivada financeiramente que existe pelo menos desde 2019 e ganhou notoriedade por roubar, em escala enorme, dados de SaaS e da nuvem, além de usar táticas de extorsão do tipo “pague ou vaze”.
Desta vez, o grupo quebrou o precedente. Em vez de exigir dinheiro, pediu desculpas ao FBI por um aviso de maio que havia alegado ter o insultado, embora eventualmente tenha recuado esse pedido.
De acordo com a Cryptopolitan, o FBIJobs.gov usa a tecnologia Oracle PeopleSoft e o Mandiant, da Google, vinculou a ShinyHunters aos hacks do PeopleSoft que exploraram a vulnerabilidade CVE-2026-35273, que a Oracle avaliou com uma pontuação de 9,8 em 10. Não há evidências no domínio público que conectem essa vulnerabilidade à violação, até o momento.
Ecos da violação do OPM de 2015
Antes, os registros de servidores públicos já haviam causado um nível de dano semelhante. De acordo com o Government Accountability Office (GAO), a violação do Office of Personnel Management (OPM) em 2015 comprometeu dados sensíveis de cerca de 22 milhões de funcionários federais e contratados. Mais tarde, o GAO descobriu que a agência responsável pela maioria das verificações de antecedentes federais não havia instalado totalmente os controles de privacidade em todos os sistemas que examinou.
Eric O’Neill, um ex-agente do FBI que fundou a Nexasure AI, disse à Reuters que as informações médicas elevam este evento a um nível semelhante e podem atrair a atenção de serviços hostis de inteligência.
Eu ficaria chocado se a inteligência russa não estivesse batendo na porta deles e dizendo: “Queremos essas coisas, entreguem.”
— Eric O’Neill, ex-agente do FBI e fundador da Nexasure AI, falando à Reuters
O projeto de lei cai para todo mundo
A violação, por si só, não vai mover os mercados globais, mas incidentes como este continuam elevando custos de segurança, conformidade e seguro em diversos setores. O estudo de 2026 da IBM sobre violações coloca o custo médio global em US$ 4,99 milhões, alta de 12%, enquanto ataques impulsionados por IA aumentaram 56%. Seu índice X-Force diz que a exploração de aplicativos voltados ao público subiu 44% e grandes compromissos da cadeia de suprimentos quase quadruplicaram em cinco anos.
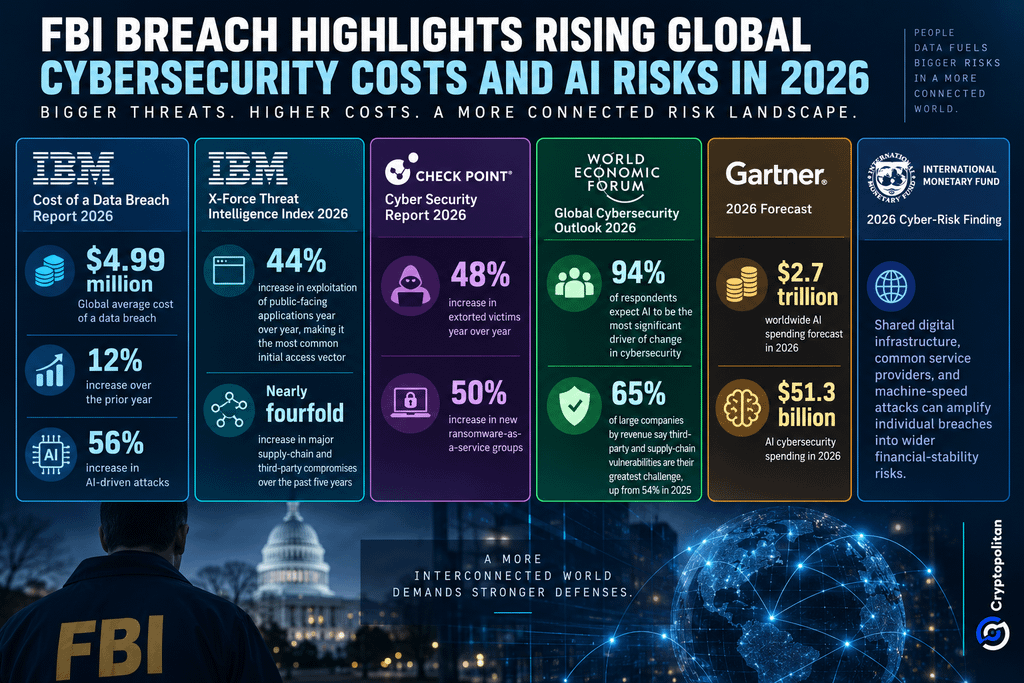 Violação do FBI evidencia custos crescentes de cibersegurança global e riscos de IA em 2026
A pressão está se tornando estrutural. O Check Point registrou um aumento de 48% no número de vítimas de extorsão, enquanto o Fórum Econômico Mundial constatou que 94% dos entrevistados esperam que a IA seja a maior força a remodelar a cibersegurança. A Gartner prevê US$ 2,7 trilhões em gastos globais com IA em 2026, enquanto o FMI alerta que infraestrutura digital compartilhada e ataques em velocidade de máquina podem transformar violações individuais em riscos mais amplos para a estabilidade financeira.
Se você está lendo isto, já está à frente. Continue assim com nossa newsletter.