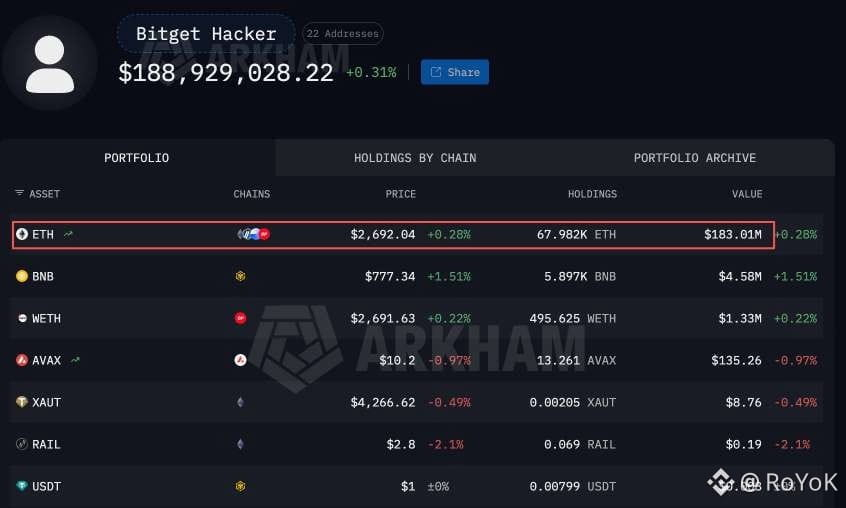

🚨 A violação de US$ 351,6 milhões da Bitget está dominando os noticiários, mas o valor exato em dólares não é o ponto principal.
A Bitget afirma que o dinheiro roubado foi retirado de carteiras hot e warm, deixando o armazenamento cold completamente intacto. Eles também apontam para seu Fundo de Proteção ao Usuário de aproximadamente US$ 464 milhões, dizendo que ele é mais do que suficiente para cobrir os danos.
Isso esclarece uma coisa: as perdas não vão exceder sua rede de segurança.
No entanto, ele ignora completamente o elefante na sala: como, afinal, centenas de milhões de dólares foram transferidos antes que quaisquer salvaguardas internas fossem acionadas?
Uma teoria que está circulando é que o atacante não apenas pegou uma chave privada, mas, na verdade, invadiu a infraestrutura de assinatura da carteira. Essa distinção é enorme. Se o sistema de assinatura foi comprometido, isso significa que havia falhas nas restrições de acesso, nas regras de transação ou em redes de segurança automatizadas — não apenas uma chave exposta.
Analisar a atividade na blockchain traz outro indício. Alguém trocou US$ 19,67 milhões em USDT por 7.111 ETH em apenas seis minutos, arcando com custos altos de slippage.
Ninguém faz isso buscando uma boa taxa. Isso grita “atacante correndo para mover fundos”, não “erro de sistema”.
No que focar a seguir:
Todos os olhares devem se voltar para o próximo relatório técnico da Bitget. Em especial, o método do ataque, o design das carteiras envolvidas, uma linha do tempo completa dos acontecimentos, quanto foi recuperado e um balanço completo dos US$ 351,6 milhões.
Até que esses detalhes sejam divulgados, quaisquer alegações sobre quem fez isso ou como conseguiu entrar são pura especulação.
O fundo de proteção pode deixar a exchange inteira financeiramente, mas não explica por que a segurança falhou nem se a vulnerabilidade real foi corrigida
#Bitget #Hacked
$MPon $NVDAB
A Bitget afirma que o dinheiro roubado foi retirado de carteiras hot e warm, deixando o armazenamento cold completamente intacto. Eles também apontam para seu Fundo de Proteção ao Usuário de aproximadamente US$ 464 milhões, dizendo que ele é mais do que suficiente para cobrir os danos.
Isso esclarece uma coisa: as perdas não vão exceder sua rede de segurança.
No entanto, ele ignora completamente o elefante na sala: como, afinal, centenas de milhões de dólares foram transferidos antes que quaisquer salvaguardas internas fossem acionadas?
Uma teoria que está circulando é que o atacante não apenas pegou uma chave privada, mas, na verdade, invadiu a infraestrutura de assinatura da carteira. Essa distinção é enorme. Se o sistema de assinatura foi comprometido, isso significa que havia falhas nas restrições de acesso, nas regras de transação ou em redes de segurança automatizadas — não apenas uma chave exposta.
Analisar a atividade na blockchain traz outro indício. Alguém trocou US$ 19,67 milhões em USDT por 7.111 ETH em apenas seis minutos, arcando com custos altos de slippage.
Ninguém faz isso buscando uma boa taxa. Isso grita “atacante correndo para mover fundos”, não “erro de sistema”.
No que focar a seguir:
Todos os olhares devem se voltar para o próximo relatório técnico da Bitget. Em especial, o método do ataque, o design das carteiras envolvidas, uma linha do tempo completa dos acontecimentos, quanto foi recuperado e um balanço completo dos US$ 351,6 milhões.
Até que esses detalhes sejam divulgados, quaisquer alegações sobre quem fez isso ou como conseguiu entrar são pura especulação.
O fundo de proteção pode deixar a exchange inteira financeiramente, mas não explica por que a segurança falhou nem se a vulnerabilidade real foi corrigida
#Bitget #Hacked
$MPon $NVDAB