🚨🔥 BITGET FOI COMPROMETIDA POR US$ 351,6M? — E PARECE QUE AS IMPRESSÕES DIGITAIS DA COREIA DO NORTE ESTÃO EM TODOS OS LUGARES.
A CEO Gracy Chen foi ao ar no X horas após a invasão e soltou uma bomba: "Identificamos alguns endereços IP que correspondem às escolhas de VPN de um grupo específico da DPRK."
Ela acrescentou: "O padrão parece muito com o que a equipe norte-coreana fez antes."
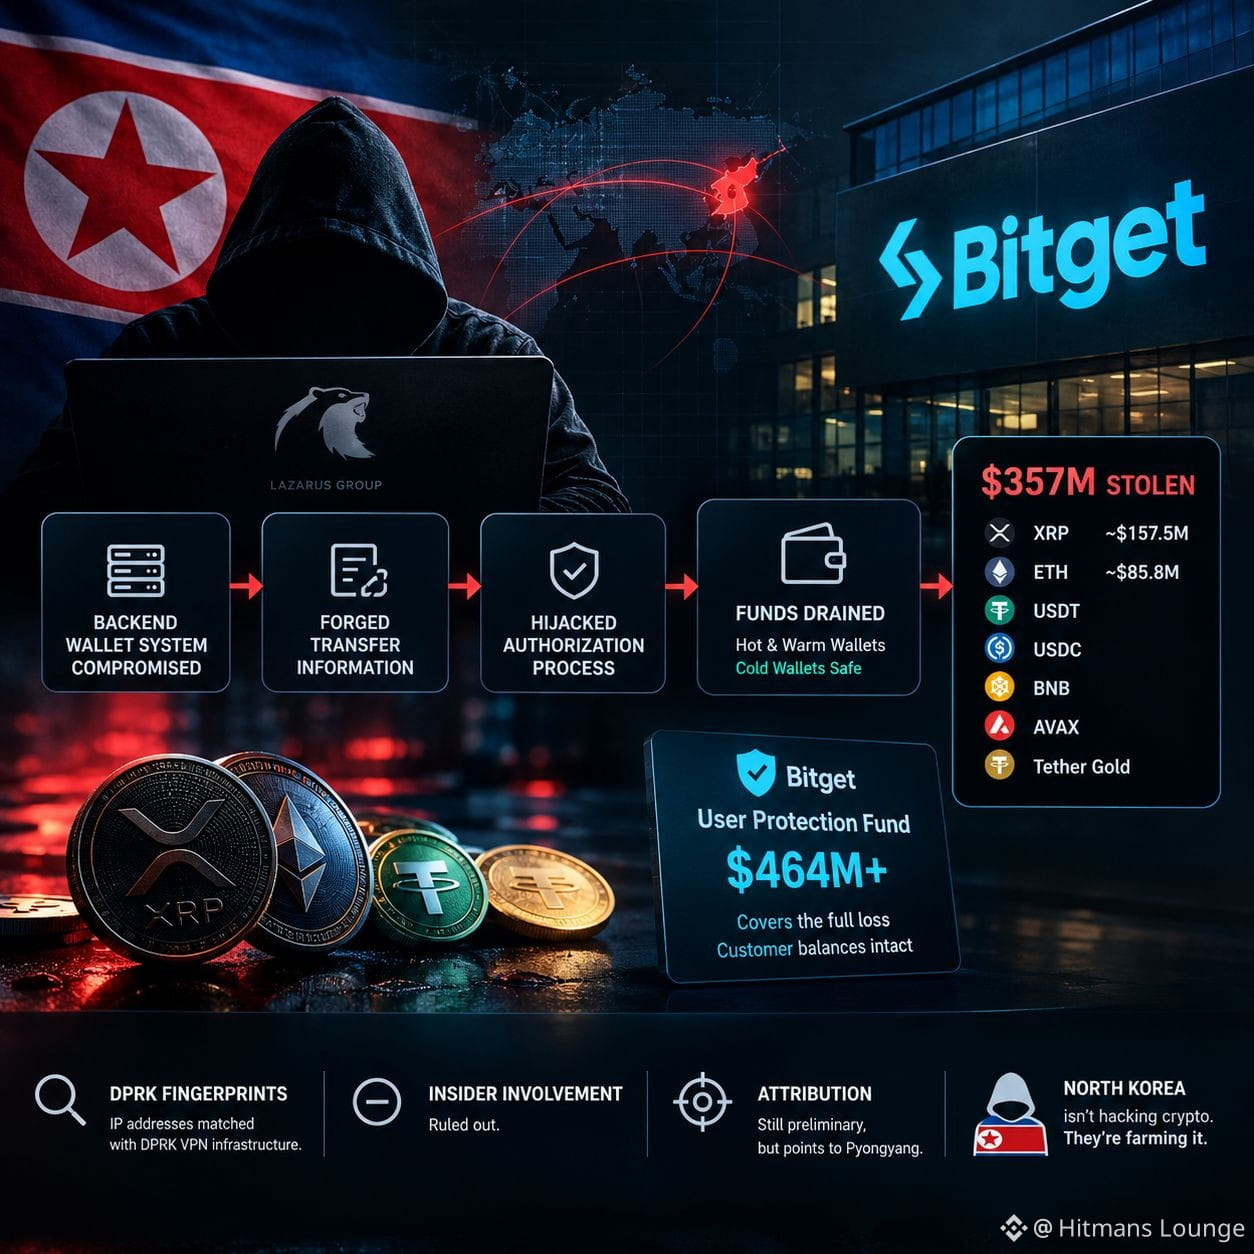
E é aqui que fica ainda mais bizarro — os hackers não roubaram chaves privadas. Eles invadiram o sistema de carteira backend da Bitget e falsificaram as informações de transferência, sequestrando o processo legítimo de assinatura de autorização para sangrar a exchange silenciosamente. 19 transferências. Carteiras hot e warm foram drenadas. Carteiras cold intactas.
Ativos levados?
👻 US$ 157,5M em XRP
👻 US$ 85,8M em ETH
👻 USDT, USDC, BNB, AVAX e Tether Gold — US$ 357M no total.
O lado positivo: o Fundo de Proteção ao Usuário da Bitget detém mais de US$ 464M — o suficiente para cobrir a perda total. Os saldos dos clientes permanecem intactos.
Envolvimento de insider? Descartado. Atribuição? Ainda é preliminar — mas as evidências estão apontando fortemente para Pyongyang.
A Coreia do Norte não está hackeando cripto. Está cultivando.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
A CEO Gracy Chen foi ao ar no X horas após a invasão e soltou uma bomba: "Identificamos alguns endereços IP que correspondem às escolhas de VPN de um grupo específico da DPRK."
Ela acrescentou: "O padrão parece muito com o que a equipe norte-coreana fez antes."
E é aqui que fica ainda mais bizarro — os hackers não roubaram chaves privadas. Eles invadiram o sistema de carteira backend da Bitget e falsificaram as informações de transferência, sequestrando o processo legítimo de assinatura de autorização para sangrar a exchange silenciosamente. 19 transferências. Carteiras hot e warm foram drenadas. Carteiras cold intactas.
Ativos levados?
👻 US$ 157,5M em XRP
👻 US$ 85,8M em ETH
👻 USDT, USDC, BNB, AVAX e Tether Gold — US$ 357M no total.
O lado positivo: o Fundo de Proteção ao Usuário da Bitget detém mais de US$ 464M — o suficiente para cobrir a perda total. Os saldos dos clientes permanecem intactos.
Envolvimento de insider? Descartado. Atribuição? Ainda é preliminar — mas as evidências estão apontando fortemente para Pyongyang.
A Coreia do Norte não está hackeando cripto. Está cultivando.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI