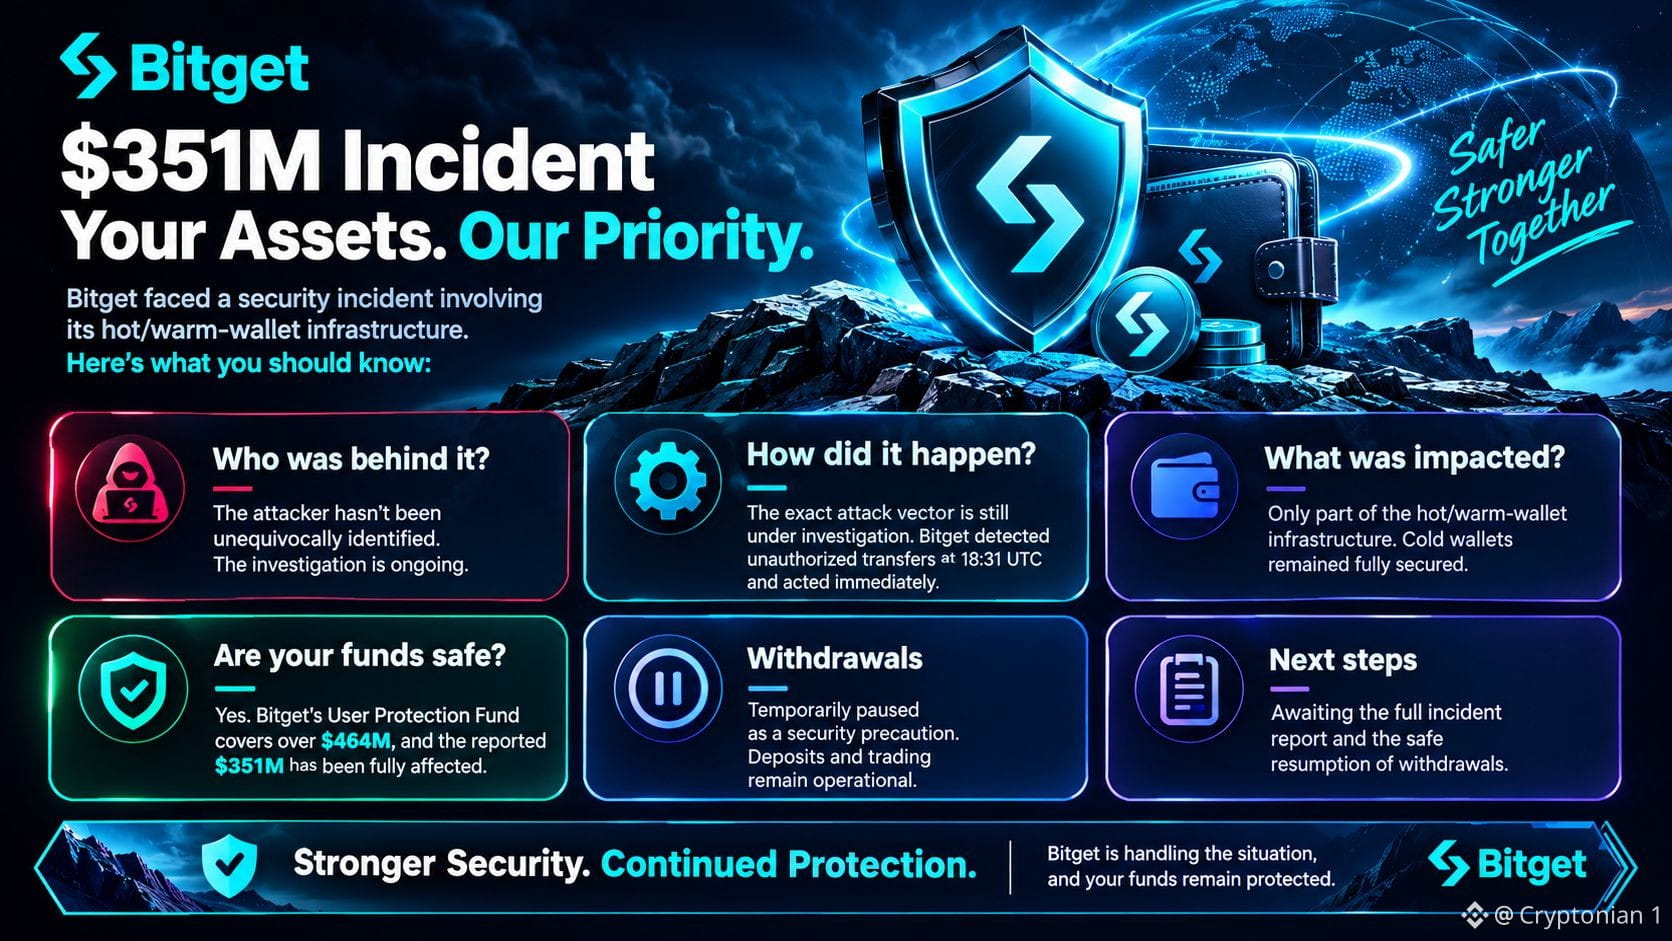
Parece que hackers norte-coreanos são os principais suspeitos pelo ataque de US$ 351M à Bitget, com base em rastros de IP e padrões de ataque que o CEO sinalizou. Eles não roubaram chaves privadas; em vez disso, invadiram um sistema de carteira backend, falsificaram dados de transferência e enganaram o processo de autorização para despejar fundos das carteiras hot e warm. Os fundos dos usuários devem ficar bem, já que o fundo de proteção da Bitget, de US$ 464M, cobre toda a perda, e as carteiras cold, incluindo $BTC, permaneceram bloqueadas, embora os saques estejam pausados enquanto eles fazem a limpeza.
$ETH #BTC Price Analysis# #ETH
$ETH #BTC Price Analysis# #ETH