Bitget Perde $352 Milhões e os Atacantes Nunca Realmente Roubaram uma Única Chave Privada 🔓📊
24 de setembro, 18:31 UTC. Os sistemas de segurança da Bitget detectaram transferências não autorizadas saindo de suas carteiras hot e warm, cerca de US$ 351,6 milhão exposto entre ether, XRP, USDT, USDC, Avalanche e BNB. A CEO Gracy Chen confirmou que as carteiras cold permaneceram totalmente seguras e que a arquitetura em três camadas da exchange conteve a invasão nas camadas externas. Este é provavelmente o maior hack de cripto de 2026, chegando apenas semanas após o incidente de US$ 320 milhões da Liquid Network. Setembro não foi gentil com a segurança de carteiras. 😂
Aqui está a parte realmente inteligente que vale entender 🧠
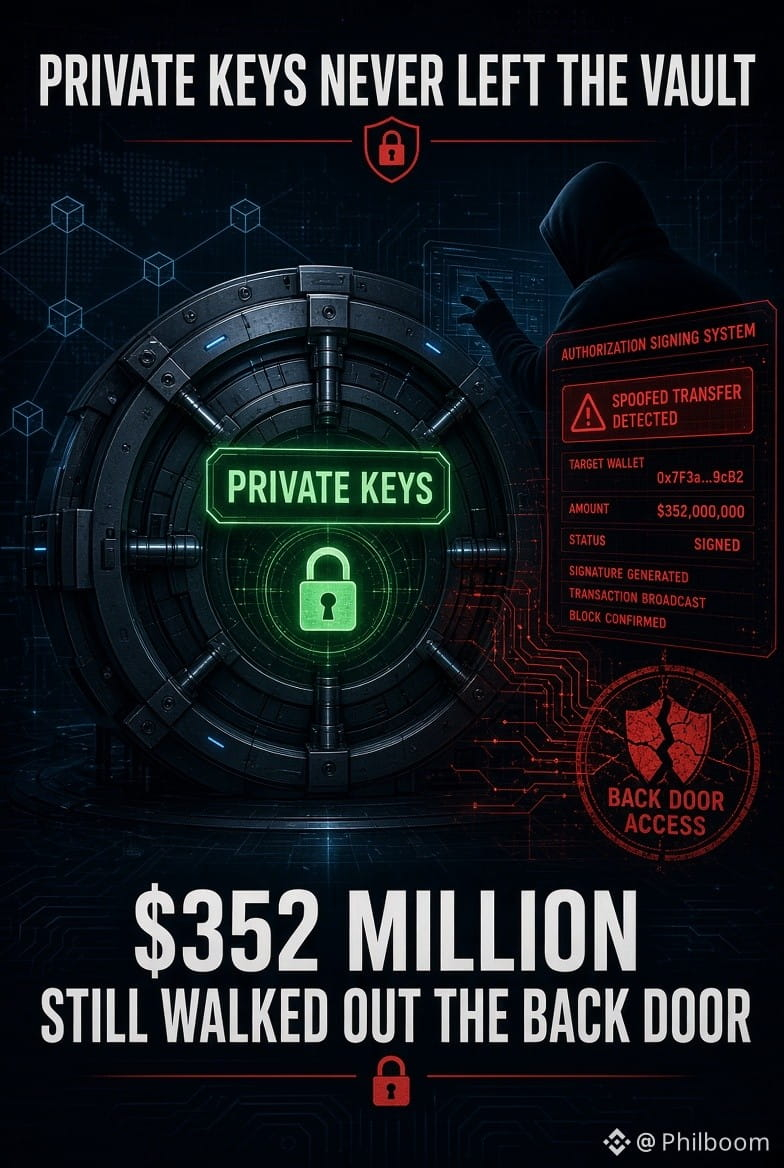
Chen foi explícita: "comprometimento de chave privada foi descartado". O atacante, em vez disso, invadiu um sistema crítico de carteira no backend, falsificou informações de transferência e fez o próprio processo de assinatura de autorização da Bitget aprovar transferências fraudulentas. Isso não é força bruta — é convencer o sistema de que a solicitação era legítima quando não era. 💎
O suspeito que vale notar com cuidado 🎯
Até 25 de setembro, Chen disse que as evidências preliminares apontavam para hackers norte-coreanos, citando endereços IP ligados a serviços de VPN previamente associados ao grupo e padrões de ataque semelhantes a operações anteriores. Isso ainda é uma descoberta preliminar, não uma conclusão confirmada. 💡
O alívio sincero que vale incluir 🎭
O Fundo de Proteção ao Usuário da Bitget mantém mais de US$ 464 milhões, o suficiente para cobrir a perda integralmente. Depósitos e negociações continuaram normalmente durante todo o período. Saques ficaram pausados, aguardando uma revisão completa de segurança. As próprias palavras de Chen capturam bem o momento: "não vamos fugir disso".
Dinheiro de verdade foi movimentado. Os fundos dos usuários ainda estão cobertos. A investigação ainda está em andamento. 🚀
#BitgetSays$352MAffectedInHack
$BTC
24 de setembro, 18:31 UTC. Os sistemas de segurança da Bitget detectaram transferências não autorizadas saindo de suas carteiras hot e warm, cerca de US$ 351,6 milhão exposto entre ether, XRP, USDT, USDC, Avalanche e BNB. A CEO Gracy Chen confirmou que as carteiras cold permaneceram totalmente seguras e que a arquitetura em três camadas da exchange conteve a invasão nas camadas externas. Este é provavelmente o maior hack de cripto de 2026, chegando apenas semanas após o incidente de US$ 320 milhões da Liquid Network. Setembro não foi gentil com a segurança de carteiras. 😂
Aqui está a parte realmente inteligente que vale entender 🧠
Chen foi explícita: "comprometimento de chave privada foi descartado". O atacante, em vez disso, invadiu um sistema crítico de carteira no backend, falsificou informações de transferência e fez o próprio processo de assinatura de autorização da Bitget aprovar transferências fraudulentas. Isso não é força bruta — é convencer o sistema de que a solicitação era legítima quando não era. 💎
O suspeito que vale notar com cuidado 🎯
Até 25 de setembro, Chen disse que as evidências preliminares apontavam para hackers norte-coreanos, citando endereços IP ligados a serviços de VPN previamente associados ao grupo e padrões de ataque semelhantes a operações anteriores. Isso ainda é uma descoberta preliminar, não uma conclusão confirmada. 💡
O alívio sincero que vale incluir 🎭
O Fundo de Proteção ao Usuário da Bitget mantém mais de US$ 464 milhões, o suficiente para cobrir a perda integralmente. Depósitos e negociações continuaram normalmente durante todo o período. Saques ficaram pausados, aguardando uma revisão completa de segurança. As próprias palavras de Chen capturam bem o momento: "não vamos fugir disso".
Dinheiro de verdade foi movimentado. Os fundos dos usuários ainda estão cobertos. A investigação ainda está em andamento. 🚀
#BitgetSays$352MAffectedInHack
$BTC