🔐 “Não são suas chaves, não são suas moedas” ficou bem mais complicado...
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
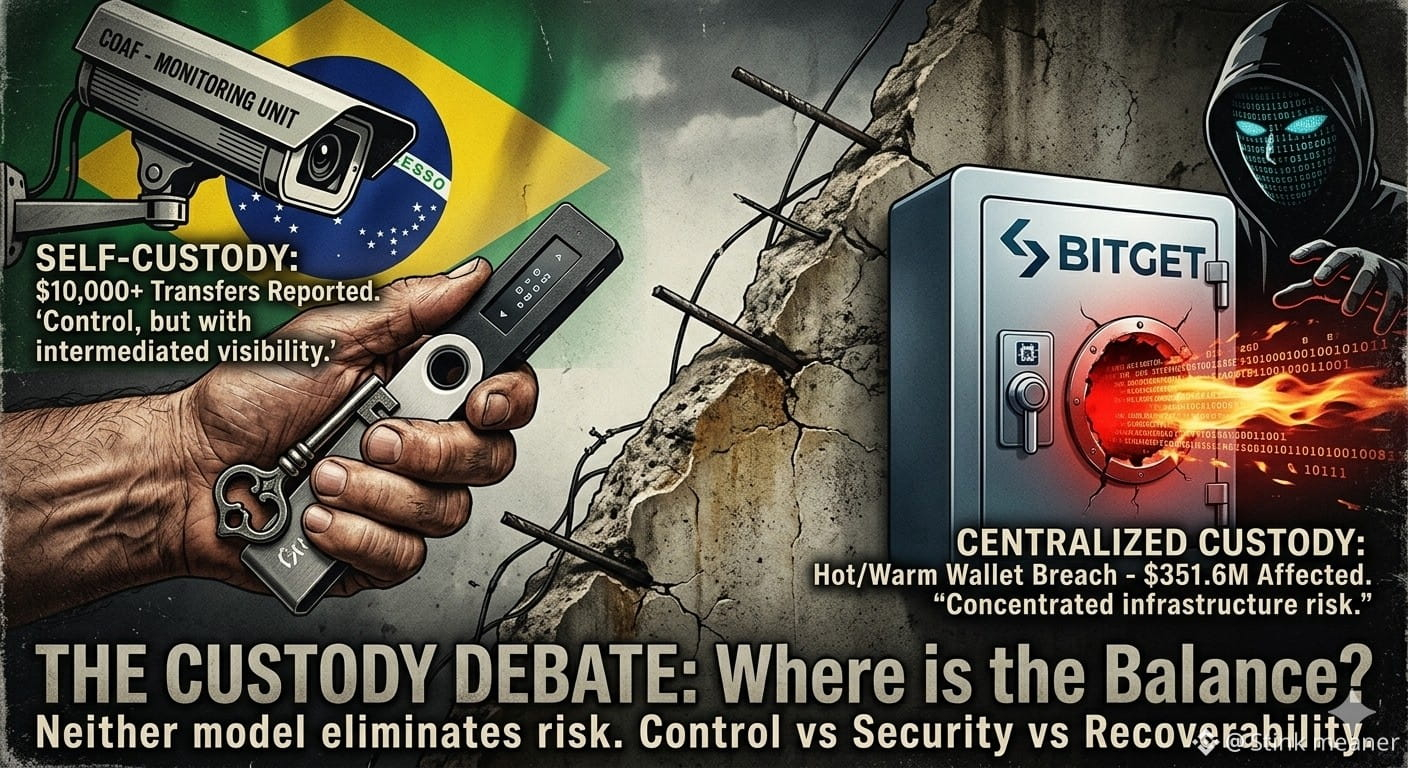
O Brasil exigirá que instituições abrangidas reportem transferências de cripto de US$ 10.000+ para ou de carteiras auto-custodiadas ao COAF a partir de 1º de outubro. A regra não proíbe a autocustódia nem impõe um limite de transações.
O motivo apresentado pelo banco central do Brasil é informação: quando os usuários controlam suas próprias chaves, pode haver menos dados disponíveis para monitoramento e avaliação de riscos.
Então a Bitget revelou um problema de custódia completamente diferente.
Cerca de US$ 351,6 milhões em ativos foram afetados por transferências não autorizadas de partes de sua infraestrutura de hot/warm wallet. A Bitget afirma que as carteiras cold permaneceram seguras e que seu fundo de proteção de US$ 464 milhões+ cobre o valor afetado; saques foram temporariamente suspensos enquanto a investigação continua.
Assim, em cerca de 24 horas, o mercado cripto recebeu dois lembretes:
AUTO-CUSTÓDIA: mais controle, menos visibilidade do intermediário.
CUSTÓDIA CENTRALIZADA: mais visibilidade institucional, mas risco concentrado de infraestrutura.
Por isso, acho que o debate futuro não será apenas “autocustódia vs. exchanges”.
Trata-se de encontrar um modelo de custódia que equilibre controle, transparência, recuperabilidade e segurança, sem fingir que qualquer modelo elimina o risco.
$BTC $SOL $PLAY
A Bitget não divulgou o vetor do ataque, e suas declarações sobre proteção do dinheiro dos usuários permanecem como divulgação própria. A regra de reporte do Brasil é uma exigência de monitoramento, não uma proibição de autocustódia.
#BitgetSays$352MAffectedInHack #CryptoRegulation #SelfCustody #Binance
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
O Brasil exigirá que instituições abrangidas reportem transferências de cripto de US$ 10.000+ para ou de carteiras auto-custodiadas ao COAF a partir de 1º de outubro. A regra não proíbe a autocustódia nem impõe um limite de transações.
O motivo apresentado pelo banco central do Brasil é informação: quando os usuários controlam suas próprias chaves, pode haver menos dados disponíveis para monitoramento e avaliação de riscos.
Então a Bitget revelou um problema de custódia completamente diferente.
Cerca de US$ 351,6 milhões em ativos foram afetados por transferências não autorizadas de partes de sua infraestrutura de hot/warm wallet. A Bitget afirma que as carteiras cold permaneceram seguras e que seu fundo de proteção de US$ 464 milhões+ cobre o valor afetado; saques foram temporariamente suspensos enquanto a investigação continua.
Assim, em cerca de 24 horas, o mercado cripto recebeu dois lembretes:
AUTO-CUSTÓDIA: mais controle, menos visibilidade do intermediário.
CUSTÓDIA CENTRALIZADA: mais visibilidade institucional, mas risco concentrado de infraestrutura.
Por isso, acho que o debate futuro não será apenas “autocustódia vs. exchanges”.
Trata-se de encontrar um modelo de custódia que equilibre controle, transparência, recuperabilidade e segurança, sem fingir que qualquer modelo elimina o risco.
$BTC $SOL $PLAY
A Bitget não divulgou o vetor do ataque, e suas declarações sobre proteção do dinheiro dos usuários permanecem como divulgação própria. A regra de reporte do Brasil é uma exigência de monitoramento, não uma proibição de autocustódia.
#BitgetSays$352MAffectedInHack #CryptoRegulation #SelfCustody #Binance