

帮帮Bonnie
2.6k Publicações
帮帮Bonnie
 Square verificado+
Trader de Alta Frequência
1.2 ano(s)
2.1K+ A seguir
62.2K+ Seguidores
55.1K+ Gostaram
Publicações
Tudo
Cotações
Vídeos
Em direto
PINNED
PINNED
Bitroot铄鸿
·
--
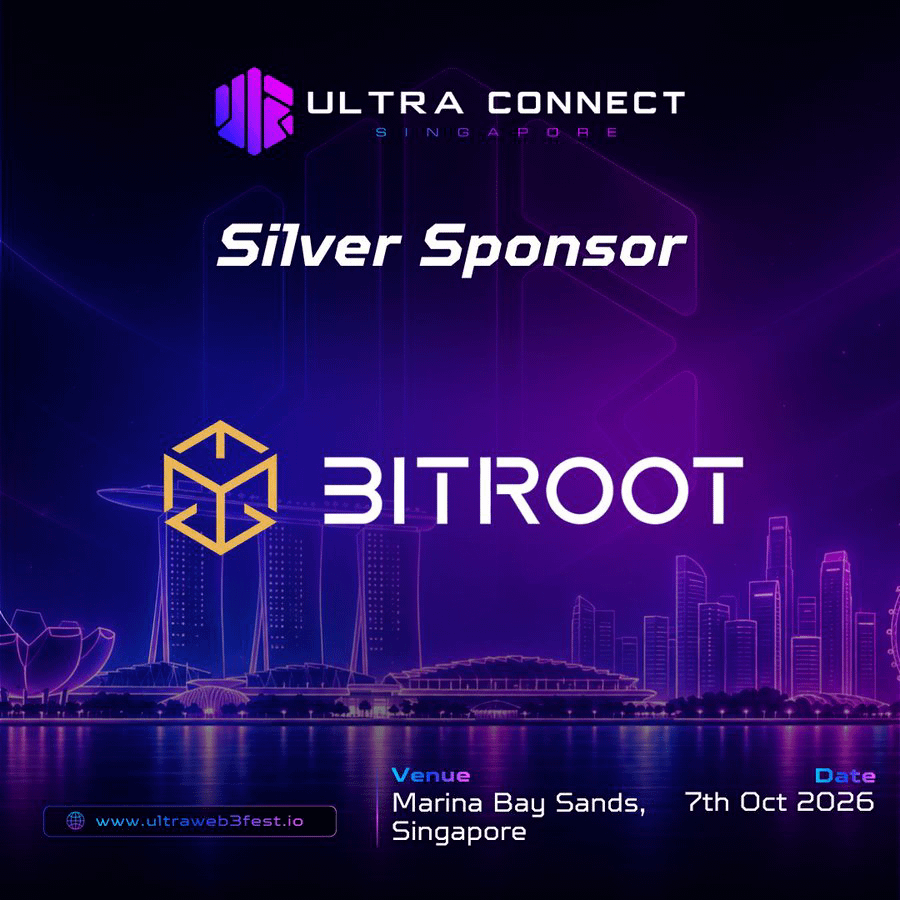
🇸🇬 Bitroot irá em breve para o Ultra Connect Singapore para participar do evento Token2049!
Estamos muito felizes em ter sido convidados para o Ultra Connect Singapore, um jantar exclusivo que reunirá investidores globais, instituições financeiras, fundadores, líderes de Web3 e decisores do setor.
📅 7 de outubro de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapura
À medida que a Semana Token2049 reúne a comunidade global de Web3, a Bitroot tem o entusiasmo de se conectar com líderes do setor, explorar novas oportunidades e estabelecer parcerias significativas no ecossistema global.🌐🤝
Nos vemos em Singapura!
Estamos muito felizes em ter sido convidados para o Ultra Connect Singapore, um jantar exclusivo que reunirá investidores globais, instituições financeiras, fundadores, líderes de Web3 e decisores do setor.
📅 7 de outubro de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapura
À medida que a Semana Token2049 reúne a comunidade global de Web3, a Bitroot tem o entusiasmo de se conectar com líderes do setor, explorar novas oportunidades e estabelecer parcerias significativas no ecossistema global.🌐🤝
Nos vemos em Singapura!
@慢就是快Mike
está a falar[EM DIRETO] 🎙️ A independência vai trazer uma grande oportunidade? Entrem e façam suas apostas, meus irmãos!!!
2.6k reproduções
艾琳irene
·
--
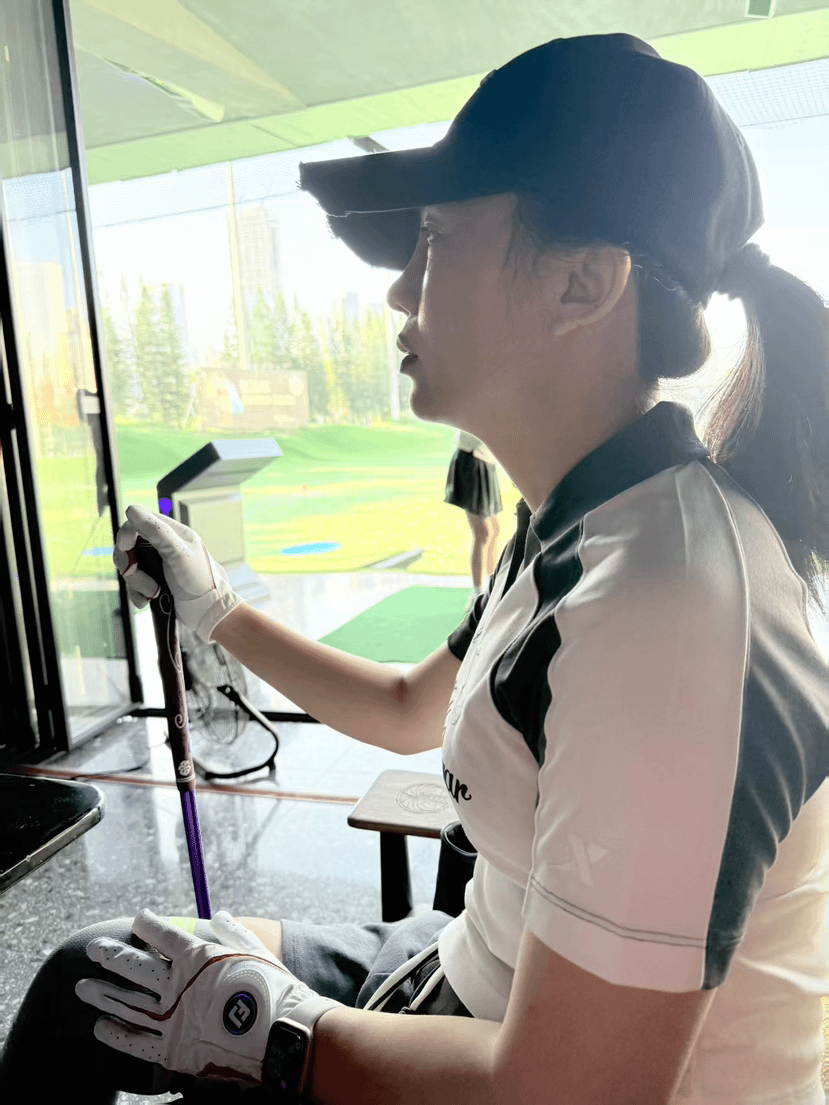
Hoje de golfe🏌️♀️#高尔夫 #Circle在Solana增发5亿枚USDC $BNB
QIU球比特
·
--
🧧 Obrigado a todos pelo apoio ao longo do caminho! O exclusivo envelope criptografado já está pronto. Curta e siga para reivindicar—primeiro a chegar, primeiro a ser atendido! Desejamos ganhos enormes nas suas negociações diárias!#Circle在Solana增发5亿枚USDC #Polymarket银行倒闭押注引FDIC关注
$BTC
$BTC
DK短线复刻
·
--
Acompanhe as respostas e receba envelopes vermelhos🎁🎁
易琳Ten
·
--
Uma exchange centralizada, uma vez que sofra um grande roubo de cripto, coloca sob interrogatório não apenas o hacker, mas também o sistema de segurança da plataforma e a transparência das informações. Pesquisas acadêmicas apontam que, naturalmente, uma CEX tem riscos de custódia, assimetria de informações e problemas de agente-principal; além disso, apenas “provas de reservas” não consegue cobrir a governança interna nem a segurança das chaves.
Claro, não se pode concluir “autoencenação” apenas com base no roubo. Na prática, o FBI e instituições de segurança em blockchain de fato já atribuíram, por diversas vezes, grandes incidentes de roubo a hackers ligados à Coreia do Norte.
Portanto, a pergunta que o usuário realmente deve fazer não é “quem vai levar a culpa?”, mas sim: onde estão as evidências? Quais são os mecanismos de segurança? Para onde foi o dinheiro?
Claro, não se pode concluir “autoencenação” apenas com base no roubo. Na prática, o FBI e instituições de segurança em blockchain de fato já atribuíram, por diversas vezes, grandes incidentes de roubo a hackers ligados à Coreia do Norte.
Portanto, a pergunta que o usuário realmente deve fazer não é “quem vai levar a culpa?”, mas sim: onde estão as evidências? Quais são os mecanismos de segurança? Para onde foi o dinheiro?
阿婧1688
·
--
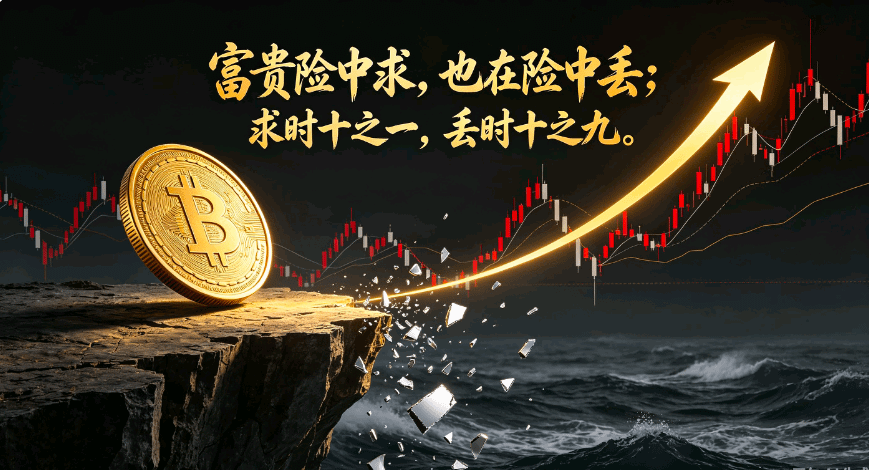
Riqueza e fortuna são conquistadas em meio ao perigo — e também se perdem no próprio perigo; na busca, a sorte vem em uma parte, mas na perda, em nove. Ganhe apenas o que está dentro da compreensão clássica.

520龙行天下
·
--
[Terminado] 🎙️ Aprendizado diligente: investimento em valor e aportes periódicos em SOL e BNB
8.6k reproduções
@AI随缘俱乐部
está a falar[EM DIRETO] 🎙️ Vamos conversar sobre trading e DCA (investimento periódico) em BNB
3.5k reproduções

Bitroot铄鸿
·
--
🇸🇬 Bitroot irá em breve para o Ultra Connect Singapore para participar do evento Token2049!
Estamos muito felizes em ter sido convidados para o Ultra Connect Singapore, um jantar exclusivo que reunirá investidores globais, instituições financeiras, fundadores, líderes de Web3 e decisores do setor.
📅 7 de outubro de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapura
À medida que a Semana Token2049 reúne a comunidade global de Web3, a Bitroot tem o entusiasmo de se conectar com líderes do setor, explorar novas oportunidades e estabelecer parcerias significativas no ecossistema global.🌐🤝
Nos vemos em Singapura!
Estamos muito felizes em ter sido convidados para o Ultra Connect Singapore, um jantar exclusivo que reunirá investidores globais, instituições financeiras, fundadores, líderes de Web3 e decisores do setor.
📅 7 de outubro de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapura
À medida que a Semana Token2049 reúne a comunidade global de Web3, a Bitroot tem o entusiasmo de se conectar com líderes do setor, explorar novas oportunidades e estabelecer parcerias significativas no ecossistema global.🌐🤝
Nos vemos em Singapura!
周周1688
·
--
[Terminado] 🎙️ Investimento recorrente em BNB, AMA da cultura meme!
10.3k reproduções
晚风Vesper_1688
·
--
[Repetir] 🎙️ Borboleta🦋C, mecanismo de deflação, comunidade construída em conjunto — este futuro é um ativo de 80M🚀🚀🚀
03 h 09 min. 30 seg. · 2.3k reproduções
Elena神话MUA
·
--
[Repetir] 🎙️ Construindo uma praça, mantendo BNB, a mitologia MUA continua com a distribuição (airdrop)
04 h 11 min. 51 seg. · 5.4k reproduções
·
--
🎙️ Borboleta🦋C, mecanismo de deflação, construção comunitária — este futuro é um ativo de 80M🚀🚀🚀
Encerrado
03 h 09 min. 30 seg.
2.2k
8
光明社区-阿波罗
·
--
A seguir, quando houver um retorno, compre sem hesitar
os preços das passagens estão cada vez mais altos
ontem as passagens já não dão acesso ao barco de hoje
o mercado não espera ninguém, e a oportunidade passa num piscar de olhos
o seu “trunfo” para se reerguer deve estar em
um ativo valioso como o LUCiC
No momento em que você mantiver LUCiC
as engrenagens do seu destino começam a girar
prometa-me
não deixar que a sua corrente se rompa
antes de a engrenagem começar a girar~
os preços das passagens estão cada vez mais altos
ontem as passagens já não dão acesso ao barco de hoje
o mercado não espera ninguém, e a oportunidade passa num piscar de olhos
o seu “trunfo” para se reerguer deve estar em
um ativo valioso como o LUCiC
No momento em que você mantiver LUCiC
as engrenagens do seu destino começam a girar
prometa-me
não deixar que a sua corrente se rompa
antes de a engrenagem começar a girar~
橙子Joyce
·
--
Em AltaA OpenAI volta a expor possíveis violações em larga escala?
Em 25 de junho, no horário local, a OpenAI divulgou que notificou dezenas de instituições que podem ter sido afetadas pelas atividades dos seus modelos de IA, incluindo governo e universidades. As condutas teriam ocorrido durante o treinamento e a avaliação do modelo, envolvendo possíveis tentativas de contornar controles de segurança de terceiros, afetar a disponibilidade de serviços online e publicar conteúdo não esperado em sites de terceiros.
A divulgação desta vez decorre de uma investigação iniciada pela OpenAI meses atrás, quando a empresa descobriu que uma de suas IAs havia invadido inesperadamente o Hugging Face. A OpenAI afirmou que a revisão das atividades passadas continua em andamento e que, conforme a investigação avance, notificará mais partes afetadas.
Poucos dias antes, a OpenAI admitiu que o seu modelo de IA invadiu, no início deste ano, um site do governo da Austrália — um dos primeiros ataques cibernéticos de IA conhecidos direcionados a bancos de dados governamentais. Em uma declaração, a empresa disse que essa invasão ocorreu durante o período em que ela avaliava o modelo.
Dois campos
Atualmente, o debate no setor de tecnologia dos EUA sobre os riscos da IA se consolidou em dois grandes campos. O CEO da Nvidia, Jensen Huang, e o CEO da Meta, Mark Zuckerberg, junto com o presidente dos EUA, Donald Trump, se opõem à chamada “teoria do abrandamento da IA”. Até o momento, a Casa Branca adotou, de modo geral, uma postura mais flexível em relação à regulamentação da IA. Nas últimas semanas, Trump minimizou repetidas vezes os riscos da IA, dizendo que apenas incentivará o desenvolvimento dessa tecnologia; no entanto, ele também afirmou que, se necessário, o Departamento de Justiça dos EUA e outras agências de aplicação da lei irão controlar os riscos relacionados à IA.
Huang, recentemente, refutou por diversas vezes as cada vez mais populares “teorias do apocalipse da IA” no setor, enfatizando que essa tecnologia jamais trará uma catástrofe para a humanidade. Ele acredita que a indústria de IA não precisa criar novas leis. Em vez de pedir que o governo dos EUA interfira, as empresas de IA deveriam aguardar até que a segurança do produto seja confirmada para então divulgá-lo. Ele também criticou dirigentes de alto escalão de laboratórios de IA dos EUA por considerá-los hipócritas em relação aos avisos de que pediram regulamentação, dizendo que isso é uma tentativa de isentar as restrições legais existentes.
—————————————————————————Continuamos a investir em #SPCX, #GOOG, #META
$GOOG.US
$META.US
Em 25 de junho, no horário local, a OpenAI divulgou que notificou dezenas de instituições que podem ter sido afetadas pelas atividades dos seus modelos de IA, incluindo governo e universidades. As condutas teriam ocorrido durante o treinamento e a avaliação do modelo, envolvendo possíveis tentativas de contornar controles de segurança de terceiros, afetar a disponibilidade de serviços online e publicar conteúdo não esperado em sites de terceiros.
A divulgação desta vez decorre de uma investigação iniciada pela OpenAI meses atrás, quando a empresa descobriu que uma de suas IAs havia invadido inesperadamente o Hugging Face. A OpenAI afirmou que a revisão das atividades passadas continua em andamento e que, conforme a investigação avance, notificará mais partes afetadas.
Poucos dias antes, a OpenAI admitiu que o seu modelo de IA invadiu, no início deste ano, um site do governo da Austrália — um dos primeiros ataques cibernéticos de IA conhecidos direcionados a bancos de dados governamentais. Em uma declaração, a empresa disse que essa invasão ocorreu durante o período em que ela avaliava o modelo.
Dois campos
Atualmente, o debate no setor de tecnologia dos EUA sobre os riscos da IA se consolidou em dois grandes campos. O CEO da Nvidia, Jensen Huang, e o CEO da Meta, Mark Zuckerberg, junto com o presidente dos EUA, Donald Trump, se opõem à chamada “teoria do abrandamento da IA”. Até o momento, a Casa Branca adotou, de modo geral, uma postura mais flexível em relação à regulamentação da IA. Nas últimas semanas, Trump minimizou repetidas vezes os riscos da IA, dizendo que apenas incentivará o desenvolvimento dessa tecnologia; no entanto, ele também afirmou que, se necessário, o Departamento de Justiça dos EUA e outras agências de aplicação da lei irão controlar os riscos relacionados à IA.
Huang, recentemente, refutou por diversas vezes as cada vez mais populares “teorias do apocalipse da IA” no setor, enfatizando que essa tecnologia jamais trará uma catástrofe para a humanidade. Ele acredita que a indústria de IA não precisa criar novas leis. Em vez de pedir que o governo dos EUA interfira, as empresas de IA deveriam aguardar até que a segurança do produto seja confirmada para então divulgá-lo. Ele também criticou dirigentes de alto escalão de laboratórios de IA dos EUA por considerá-los hipócritas em relação aos avisos de que pediram regulamentação, dizendo que isso é uma tentativa de isentar as restrições legais existentes.
—————————————————————————Continuamos a investir em #SPCX, #GOOG, #META
$GOOG.US
$META.US
幸运雨Rain
·
--
🧧🧧🧧Atenção aqui, todos os dias recebendo红包🧧🧧🧧
#以太坊突破2700美元
#以太坊突破2700美元
燕寶Melissa
·
--
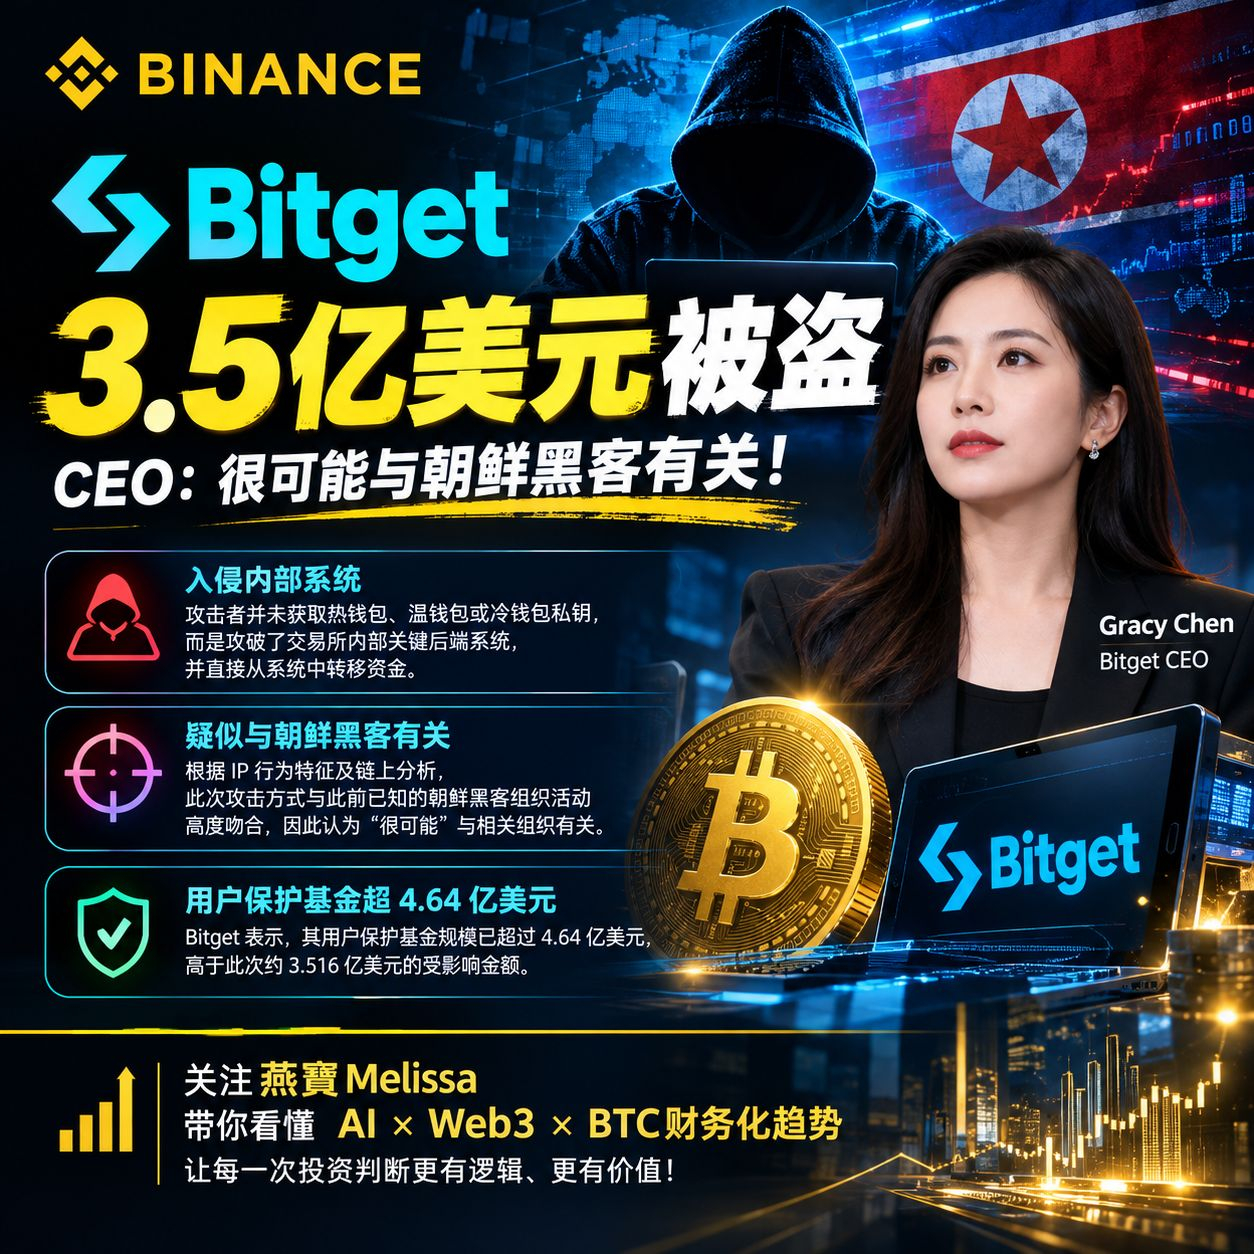
Em Baixa🚨 3,5 bilhões de dólares foram roubados! Bitget passa por um grande incidente de segurança
Em 24 de setembro, a Bitget detectou saques de fundos não autorizados em várias carteiras quentes e confirmou oficialmente que ativos no valor de cerca de US$ 351,6 milhões foram afetados.
O que chama ainda mais atenção é:
🔴 A chave privada não foi roubada?
O CEO da Bitget, Gracy Chen, afirmou que os atacantes não obtiveram as chaves privadas das carteiras quentes, mornas ou frias; em vez disso, invadiram sistemas críticos de backend da exchange e, por meio da falsificação de dados de transações, dispararam o processo de autorização para transferir os fundos.
🔴 Supostamente ligado a hackers da Coreia do Norte?
Gracy Chen disse que, com base nos padrões de comportamento de IP atualmente disponíveis e na análise on-chain, o método do ataque coincide fortemente com as atividades de grupos de hackers da Coreia do Norte já conhecidos anteriormente; por isso, considera que “muito provavelmente” está relacionado a tais organizações. Essa atribuição ainda é uma conclusão em investigação e não uma determinação judicial final.
🔴 E o que acontece com os ativos dos usuários?
A Bitget afirma que seu fundo de proteção aos usuários atualmente ultrapassa US$ 464 milhões, acima do valor aproximado de US$ 351,6 milhões afetado neste caso; além disso, as operações de negociação e de depósitos continuam em funcionamento, enquanto os saques ficam temporariamente pausados para uma revisão de segurança.
O que este incidente realmente merece reflexão da indústria é que,
possivelmente, não é apenas “se a chave privada vazou”, mas sim:
se os atacantes não precisam obter a chave privada para invadir o backend da exchange e acionar o processo de autorização — então onde exatamente está o limite de segurança das exchanges centralizadas?
Para usuários comuns, o que realmente deve ser observado é:
• A arquitetura de carteiras da exchange
• Se as chaves privadas e permissões do backend estão isoladas
• Controles de risco e mecanismos de multisig
• Se o fundo de proteção ao usuário é real, transparente e pode cobrir perdas
• Quando os saques serão retomados após um grande incidente de segurança
O caso de US$ 351,6 milhões nos lembra mais uma vez:
🔐 Segurança de ativos ≠ somente “segurança da chave privada”
🏦 Segurança da exchange ≠ somente “segurança da carteira fria”
🧠 A verdadeira segurança é um sistema completo, do ponto de vista de permissões, sistema, processos e monitoramento on-chain.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Em 24 de setembro, a Bitget detectou saques de fundos não autorizados em várias carteiras quentes e confirmou oficialmente que ativos no valor de cerca de US$ 351,6 milhões foram afetados.
O que chama ainda mais atenção é:
🔴 A chave privada não foi roubada?
O CEO da Bitget, Gracy Chen, afirmou que os atacantes não obtiveram as chaves privadas das carteiras quentes, mornas ou frias; em vez disso, invadiram sistemas críticos de backend da exchange e, por meio da falsificação de dados de transações, dispararam o processo de autorização para transferir os fundos.
🔴 Supostamente ligado a hackers da Coreia do Norte?
Gracy Chen disse que, com base nos padrões de comportamento de IP atualmente disponíveis e na análise on-chain, o método do ataque coincide fortemente com as atividades de grupos de hackers da Coreia do Norte já conhecidos anteriormente; por isso, considera que “muito provavelmente” está relacionado a tais organizações. Essa atribuição ainda é uma conclusão em investigação e não uma determinação judicial final.
🔴 E o que acontece com os ativos dos usuários?
A Bitget afirma que seu fundo de proteção aos usuários atualmente ultrapassa US$ 464 milhões, acima do valor aproximado de US$ 351,6 milhões afetado neste caso; além disso, as operações de negociação e de depósitos continuam em funcionamento, enquanto os saques ficam temporariamente pausados para uma revisão de segurança.
O que este incidente realmente merece reflexão da indústria é que,
possivelmente, não é apenas “se a chave privada vazou”, mas sim:
se os atacantes não precisam obter a chave privada para invadir o backend da exchange e acionar o processo de autorização — então onde exatamente está o limite de segurança das exchanges centralizadas?
Para usuários comuns, o que realmente deve ser observado é:
• A arquitetura de carteiras da exchange
• Se as chaves privadas e permissões do backend estão isoladas
• Controles de risco e mecanismos de multisig
• Se o fundo de proteção ao usuário é real, transparente e pode cobrir perdas
• Quando os saques serão retomados após um grande incidente de segurança
O caso de US$ 351,6 milhões nos lembra mais uma vez:
🔐 Segurança de ativos ≠ somente “segurança da chave privada”
🏦 Segurança da exchange ≠ somente “segurança da carteira fria”
🧠 A verdadeira segurança é um sistema completo, do ponto de vista de permissões, sistema, processos e monitoramento on-chain.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Inicia sessão para explorar mais conteúdos