


Pesquisadores da empresa de pesquisa em criptografia Alloc Init propuseram um sistema para levar transferências privadas estilo Zcash ao Bitcoin sem exigir um soft fork.
A proposta, chamada Shielded Bitcoin, ocultaria valores das transações, remetentes, destinatários e vínculos com fundos previamente gastos usando notas criptografadas e provas de conhecimento zero. O artigo foi publicado na quinta-feira por Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin.
A proposta oferece um caminho potencial para uma privacidade mais forte para usuários do Bitcoin, sem exigir mudanças de consenso no protocolo base.
Em vez de fazer com que mineradores imponham o protocolo de privacidade, o Shielded Bitcoin usaria o Bitcoin como “uma camada neutra de publicação e ordenação”, escreveram os pesquisadores. Em seguida, um software separado chamado indexers verificaria as provas de conhecimento zero, checaria se os fundos não foram duplamente gastos e reconstruiria o estado do sistema protegido.
O design do Shielded Bitcoin deriva explicitamente da arquitetura da Zcash. Os pesquisadores disseram que ele também usa notas criptografadas, nulos públicos que marcam as notas como gastas e provas de conhecimento zero que mostram que as transações são válidas. Diferentemente da Zcash, o Shielded Bitcoin não operaria sua própria blockchain nem seu próprio mecanismo de consenso.
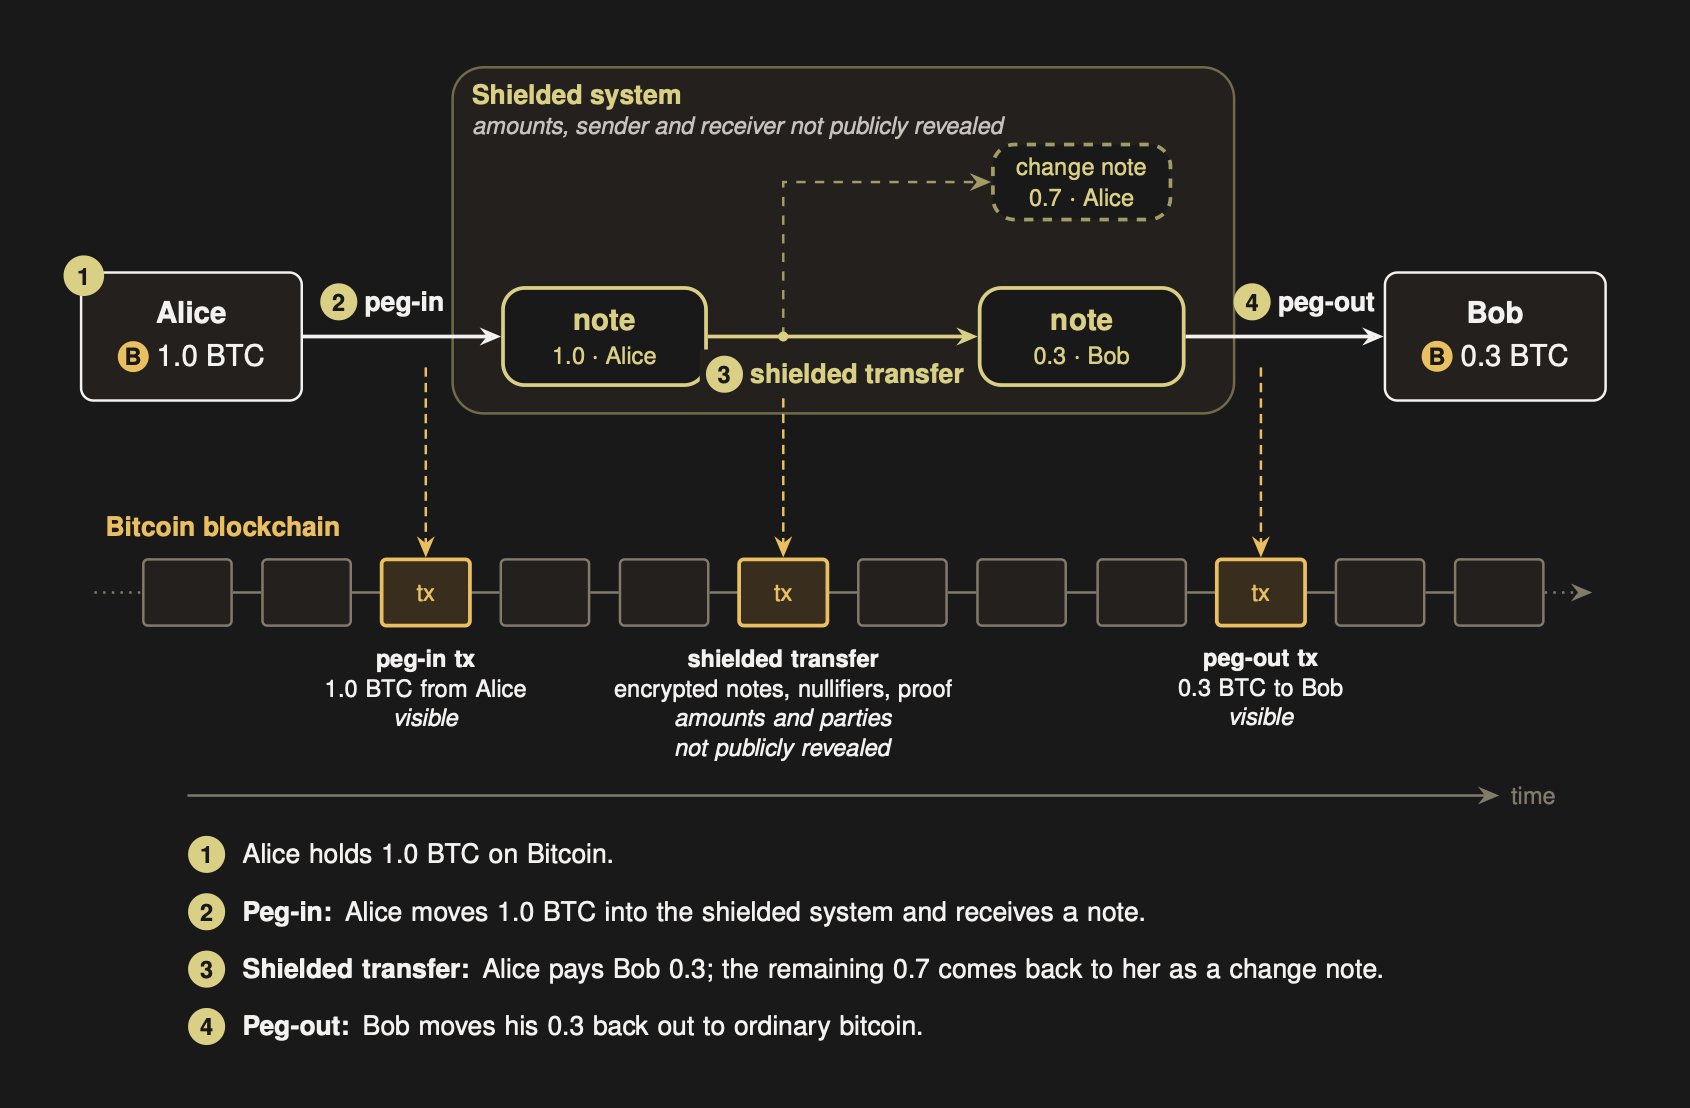
Como funciona uma transferência protegida. Fonte: Alloc Init
Bitcoin com proteção gera reações mistas
O desenvolvedor Vadim Zavodil criticou a proposta no X, argumentando que grande parte da pilha de privacidade já havia sido implementada pela Zcash. Ele questionou quanta privacidade um sistema recém-lançado poderia oferecer inicialmente, argumentando que um novo pool protegido começaria sem o conjunto de anonimato que a Zcash acumulou ao longo de anos de uso.
“Privacidade é uma função da multidão. A Zcash tem um pool real protegido, construído ao longo de anos”, escreveu. “Um metaprotocol o novo começa do zero, então sua primeira transferência privada fica escondida em uma multidão de um.”
Em um post complementar explicando a proposta, os pesquisadores de Bitcoin com proteção (Shielded) reconheceram uma limitação semelhante, dizendo que grandes depósitos não criam automaticamente um grande conjunto de anonimato. Eles disseram que observadores ainda podem conseguir reduzir o rastreamento das relações entre transferências se um pequeno número de atores criar a maior parte das anotações, ou se as carteiras exibirem um comportamento distintivo.
Pierre-Luc Dallaire-Demers, fundador da empresa de criptografia pós-quântica Pauli Group, levantou uma questão separada, descrevendo a construção como interessante, mas “absolutamente não resistente a ataques quânticos”. Mais tarde, Dallaire-Demers disse que estava explorando como poderia ser uma versão totalmente pós-quântica, assumindo que o Bitcoin eventualmente adote um esquema de assinatura pós-quântica.
O coautor do Zerocash e CEO da StarkWare, Eli Ben-Sasson, foi mais favorável ao rumo da proposta. Em resposta ao anúncio da Alloc Init, Ben-Sasson disse que a intenção original por trás do artigo do Zerocash, que precedeu a Zcash, era levar privacidade ao Bitcoin.
Ben-Sasson disse que ainda não havia lido o artigo sobre o Shielded Bitcoin, mas gostaria de ver a visão de privacidade e escalabilidade por meio de provas de conhecimento zero se materializar na camada base do Bitcoin.
Revista: Vencedores e perdedores das novas regras da tokenização de ações da SEC