0.84 ETH de início, 3,5 bilhões de dólares no fim? Uma noite de pânico com #Bitget — linha do tempo completa
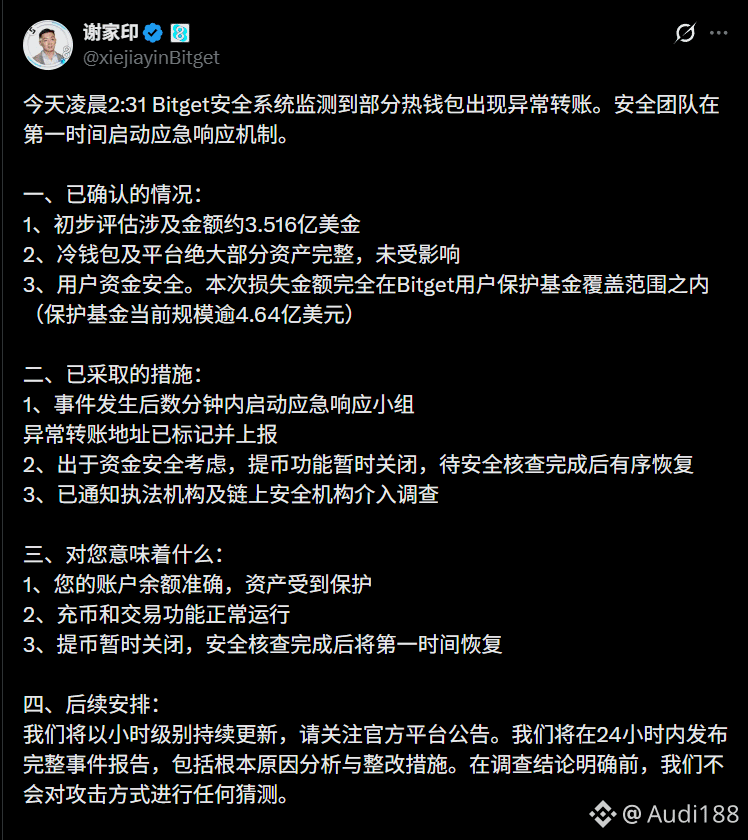
À 2h31, um envio de 0,84 ETH, como uma pedrinha no mar.
Depois de duas horas e meia, virou um buraco de 350 milhões de dólares.
Naquela noite, a Bitget correu mais rápido na cadeia do que nos anúncios.
Vou passar pela linha do tempo uma a uma; quanto mais leio, mais parece trabalho de linha de montagem:
⏱ 02:31:11|A carteira quente da Bitget transfere 0,84 ETH para um endereço totalmente novo. Quantia pequena demais para chamar atenção, mas é o aviso inicial.
⏱ 03:01:20|A mesma carteira quente transfere para esse endereço 1967 mil USDT0.
⏱ 03:01:23|Cerca de 12,85 milhões de USDC foram transferidos.
⏱ 03:01:35|Mais cerca de 7130 ETH. Até aqui, já não é apenas um caso isolado — é uma varredura em lote de carteiras.
⏱ 03:01–03:07|O endereço do hacker, com um ágio de 5%, converte todo o U em cerca de 7111 ETH. Mesmo com ágio, precisa trocar rápido; o objetivo é bem claro: fugir.
⏱ 03:00–04:00|Mais carteiras da Bitget marcadas transferem continuamente ETH, USDT, USDC, AVAX, BNB, XAUT etc. para o mesmo endereço. O total chega a 183 milhões de dólares.
⏱ 03:57|Analista on-chain @dcfgod publica um post de alerta. Primeiro foi o alerta na cadeia.
⏱ 04:13|A partir do “lado do hacker”, o ETH começa a ser rapidamente dividido e transferido para vários endereços novos.
⏱ 05:30|O CEO da Bitget, Gracy Chen, publica um comunicado em inglês, confirmando o roubo de 351,6 milhões de dólares.
Segundo a versão oficial: a segurança das carteiras frias; os prejuízos seriam cobertos pelo fundo de proteção de usuários no valor de 464 milhões de dólares; saques totalmente suspensos.
Até agora, os saques ainda não foram retomados.
O mais irônico: só às 05:30 a oficial veio, mas às 03:57 já havia alguém alertando na cadeia.
Agora não corra para espalhar boatos, nem para aproveitar o fundo. Primeiro veja a retomada dos saques, depois veja os próximos desdobramentos oficiais.
Apenas organização de informações, não constitui recomendação de investimento.
À 2h31, um envio de 0,84 ETH, como uma pedrinha no mar.
Depois de duas horas e meia, virou um buraco de 350 milhões de dólares.
Naquela noite, a Bitget correu mais rápido na cadeia do que nos anúncios.
Vou passar pela linha do tempo uma a uma; quanto mais leio, mais parece trabalho de linha de montagem:
⏱ 02:31:11|A carteira quente da Bitget transfere 0,84 ETH para um endereço totalmente novo. Quantia pequena demais para chamar atenção, mas é o aviso inicial.
⏱ 03:01:20|A mesma carteira quente transfere para esse endereço 1967 mil USDT0.
⏱ 03:01:23|Cerca de 12,85 milhões de USDC foram transferidos.
⏱ 03:01:35|Mais cerca de 7130 ETH. Até aqui, já não é apenas um caso isolado — é uma varredura em lote de carteiras.
⏱ 03:01–03:07|O endereço do hacker, com um ágio de 5%, converte todo o U em cerca de 7111 ETH. Mesmo com ágio, precisa trocar rápido; o objetivo é bem claro: fugir.
⏱ 03:00–04:00|Mais carteiras da Bitget marcadas transferem continuamente ETH, USDT, USDC, AVAX, BNB, XAUT etc. para o mesmo endereço. O total chega a 183 milhões de dólares.
⏱ 03:57|Analista on-chain @dcfgod publica um post de alerta. Primeiro foi o alerta na cadeia.
⏱ 04:13|A partir do “lado do hacker”, o ETH começa a ser rapidamente dividido e transferido para vários endereços novos.
⏱ 05:30|O CEO da Bitget, Gracy Chen, publica um comunicado em inglês, confirmando o roubo de 351,6 milhões de dólares.
Segundo a versão oficial: a segurança das carteiras frias; os prejuízos seriam cobertos pelo fundo de proteção de usuários no valor de 464 milhões de dólares; saques totalmente suspensos.
Até agora, os saques ainda não foram retomados.
O mais irônico: só às 05:30 a oficial veio, mas às 03:57 já havia alguém alertando na cadeia.
Agora não corra para espalhar boatos, nem para aproveitar o fundo. Primeiro veja a retomada dos saques, depois veja os próximos desdobramentos oficiais.
Apenas organização de informações, não constitui recomendação de investimento.