Bitget foi roubada de 350 milhões: o hacker fez primeiro uma coisa — tirou as “calças” da indústria completamente
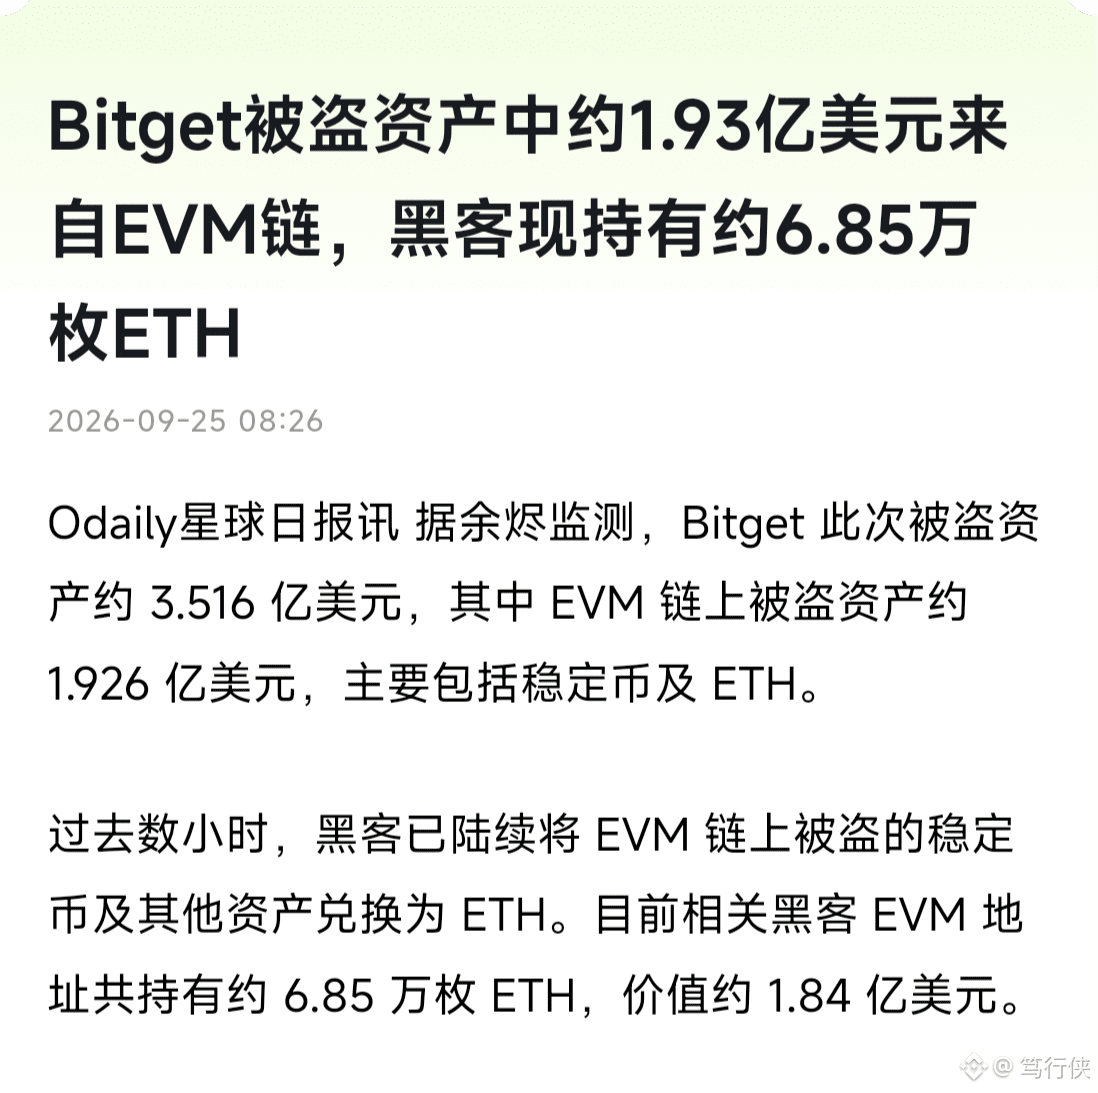
Às 2h31 da madrugada de 25 de setembro, o sistema de segurança da Bitget disparou um alarme: uma carteira quente apresentou saídas anormais, e a estimativa inicial oficial aponta perda de cerca de US$ 351,6 milhões
Analistas on-chain notaram ainda antes: em cerca de duas horas, por volta de US$ 190 milhões em ativos entraram em um endereço novo único a partir de várias carteiras com rótulos; foram 15 transferências envolvendo 7 tipos de ativos, com ETH representando até 44,4%
Por quê? O “modus operandi” do hacker é praticamente um manual
Primeiro passo: ganhar tempo
Uma carteira recém-criada usou USDT no valor de US$ 19,67 milhões, e em 6 minutos — mesmo com ágio de 5% — trocou por 7.111 ETH. Por que trocar no prejuízo? Porque USDT, como uma stablecoin, é “dinheiro com dono”: os emissores (Tether, Circle) podem congelar com uma simples frase; já o ETH não tem emissor, ninguém consegue apertar um botão de pausa. Então o hacker primeiro converte “dinheiro que pode ser congelado” em “dinheiro que não dá para congelar”.
Segundo passo: dividir através de cross-chain
O capital foi disperso por seis ou sete endereços novos via pontes cross-chain como Stargate e Celer; depois, seguiu para um esquema de mixer como o THORChain, que não exige KYC. Quando a Bybit foi roubada em US$ 1,4 bilhão, o hacker também usou exatamente esse caminho.
E o que acontece com o seu dinheiro?
A versão oficial é:
Somente uma parte das carteiras quentes foi afetada; carteiras frias permanecem íntegras; os saldos dos usuários não foram alterados. As perdas são integralmente cobertas pelo fundo de proteção dos usuários, no valor de US$ 464 milhões. A retirada foi pausada, mas as transações de recarga continuam.
Desta vez, provavelmente vai dar para estabilizar e resolver, mas o aprendizado vale mais do que o montante
Quando a Bitget foi hackeada no ano passado, no caso da Bybit, ela foi a primeira a tirar 40.000 ETH para ajudar; desta vez, a resposta emergencial também foi relativamente rápida.
Mas lembre de uma lei implacável:
O dinheiro que você deixa em uma exchange, na essência, é entregar a chave do carro para outra pessoa guardar. Mesmo que o seguro pague “com toda a pressa”, a retirada ainda pode ser interrompida a qualquer momento.
A exchange só deixa o dinheiro para negociação; os ativos de longo prazo vão para carteiras frias sob custódia própria.
Usuários da Bitget: não se precipitem a fazer recarga no curto prazo; esperem até sair o relatório completo do incidente em 26 de setembro antes de agir.
Há rumores que apontam para a organização norte-coreana Lazarus, mas o governo não confirmou; não tire conclusões apressadas.
Aviso de risco: grandes quantidades de ETH nas mãos do hacker podem ser vendidas a qualquer momento ou continuar sendo misturadas; no curto prazo, isso pode causar turbulência no sentimento do mercado. A composição de ativos do fundo de proteção não foi auditada de forma independente; “cobrir” atualmente é apenas a alegação da própria exchange. Não aposte seu próprio ouro verdadeiro na credibilidade de outra pessoa.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元
Às 2h31 da madrugada de 25 de setembro, o sistema de segurança da Bitget disparou um alarme: uma carteira quente apresentou saídas anormais, e a estimativa inicial oficial aponta perda de cerca de US$ 351,6 milhões
Analistas on-chain notaram ainda antes: em cerca de duas horas, por volta de US$ 190 milhões em ativos entraram em um endereço novo único a partir de várias carteiras com rótulos; foram 15 transferências envolvendo 7 tipos de ativos, com ETH representando até 44,4%
Por quê? O “modus operandi” do hacker é praticamente um manual
Primeiro passo: ganhar tempo
Uma carteira recém-criada usou USDT no valor de US$ 19,67 milhões, e em 6 minutos — mesmo com ágio de 5% — trocou por 7.111 ETH. Por que trocar no prejuízo? Porque USDT, como uma stablecoin, é “dinheiro com dono”: os emissores (Tether, Circle) podem congelar com uma simples frase; já o ETH não tem emissor, ninguém consegue apertar um botão de pausa. Então o hacker primeiro converte “dinheiro que pode ser congelado” em “dinheiro que não dá para congelar”.
Segundo passo: dividir através de cross-chain
O capital foi disperso por seis ou sete endereços novos via pontes cross-chain como Stargate e Celer; depois, seguiu para um esquema de mixer como o THORChain, que não exige KYC. Quando a Bybit foi roubada em US$ 1,4 bilhão, o hacker também usou exatamente esse caminho.
E o que acontece com o seu dinheiro?
A versão oficial é:
Somente uma parte das carteiras quentes foi afetada; carteiras frias permanecem íntegras; os saldos dos usuários não foram alterados. As perdas são integralmente cobertas pelo fundo de proteção dos usuários, no valor de US$ 464 milhões. A retirada foi pausada, mas as transações de recarga continuam.
Desta vez, provavelmente vai dar para estabilizar e resolver, mas o aprendizado vale mais do que o montante
Quando a Bitget foi hackeada no ano passado, no caso da Bybit, ela foi a primeira a tirar 40.000 ETH para ajudar; desta vez, a resposta emergencial também foi relativamente rápida.
Mas lembre de uma lei implacável:
O dinheiro que você deixa em uma exchange, na essência, é entregar a chave do carro para outra pessoa guardar. Mesmo que o seguro pague “com toda a pressa”, a retirada ainda pode ser interrompida a qualquer momento.
A exchange só deixa o dinheiro para negociação; os ativos de longo prazo vão para carteiras frias sob custódia própria.
Usuários da Bitget: não se precipitem a fazer recarga no curto prazo; esperem até sair o relatório completo do incidente em 26 de setembro antes de agir.
Há rumores que apontam para a organização norte-coreana Lazarus, mas o governo não confirmou; não tire conclusões apressadas.
Aviso de risco: grandes quantidades de ETH nas mãos do hacker podem ser vendidas a qualquer momento ou continuar sendo misturadas; no curto prazo, isso pode causar turbulência no sentimento do mercado. A composição de ativos do fundo de proteção não foi auditada de forma independente; “cobrir” atualmente é apenas a alegação da própria exchange. Não aposte seu próprio ouro verdadeiro na credibilidade de outra pessoa.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元