燕宝


Publicar

燕寶Melissa
·
--
Em Baixa🚨 Incidente de roubo de 1,5 bilhão de dólares da Bybit: onde está, de verdade, a falha?
Muita gente pensa primeiro: “A Multi-assinatura (Safe) não é segura?” “A carteira fria falhou?” “O hardware wallet foi comprometido?”
Mas o fundador da OneKey, em uma entrevista na Binance, revelou que: o problema central deste incidente talvez não esteja no próprio contrato on-chain, e sim no risco de segurança da camada de interação do front-end.
Segundo ele:
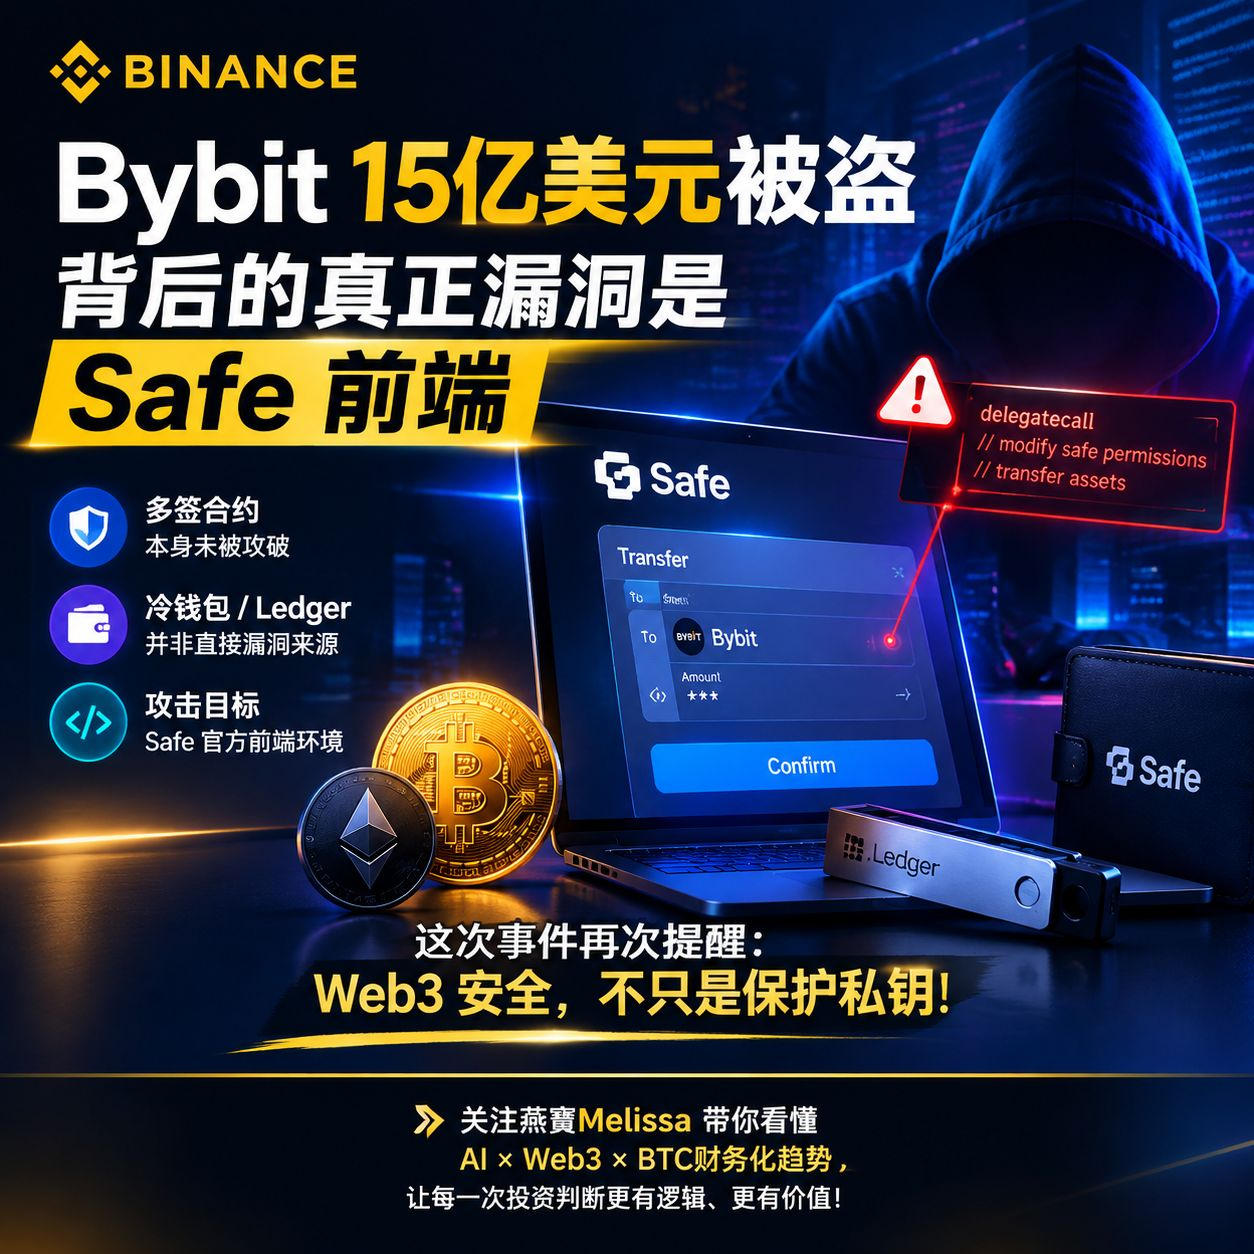
🔹 O contrato de Multi-assinatura do Safe em si não foi violado
🔹 Carteiras frias, Ledger e outros dispositivos de hardware não são a fonte direta da vulnerabilidade
🔹 O alvo do atacante era o ambiente oficial do front-end do Safe
Dizem que, após sofrer um ataque de engenharia social, um engenheiro de front-end do Safe teve o front-end do site oficial infectado com código malicioso.
O ponto mais perigoso:
O que o usuário vê é “a tela normal de transferência”👇
Mas, na prática, a transação assinada oculta uma operação que altera as permissões do contrato do Safe via delegatecall.
No fim, o atacante obtém o controle e transfere ativos de grande valor.
Isso é mais um lembrete para toda a indústria:
🔐 Segurança Web3 não é só proteger a chave privada
o mais importante é:
✅ A transação que você está assinando é real?
✅ A interface da carteira é confiável?
✅ O código do front-end foi adulterado?
✅ O fluxo de multi-assinatura passou por validação independente?
O núcleo da competição futura entre carteiras não é apenas “descentralização”, e sim:
interação confiável + reconhecimento de riscos + experiência segura para o usuário.
Na era de IA × Web3, a importância da infraestrutura de segurança está sendo redefinida.
Na sua opinião, o maior desafio de segurança das carteiras no futuro virá de onde?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Muita gente pensa primeiro: “A Multi-assinatura (Safe) não é segura?” “A carteira fria falhou?” “O hardware wallet foi comprometido?”
Mas o fundador da OneKey, em uma entrevista na Binance, revelou que: o problema central deste incidente talvez não esteja no próprio contrato on-chain, e sim no risco de segurança da camada de interação do front-end.
Segundo ele:
🔹 O contrato de Multi-assinatura do Safe em si não foi violado
🔹 Carteiras frias, Ledger e outros dispositivos de hardware não são a fonte direta da vulnerabilidade
🔹 O alvo do atacante era o ambiente oficial do front-end do Safe
Dizem que, após sofrer um ataque de engenharia social, um engenheiro de front-end do Safe teve o front-end do site oficial infectado com código malicioso.
O ponto mais perigoso:
O que o usuário vê é “a tela normal de transferência”👇
Mas, na prática, a transação assinada oculta uma operação que altera as permissões do contrato do Safe via delegatecall.
No fim, o atacante obtém o controle e transfere ativos de grande valor.
Isso é mais um lembrete para toda a indústria:
🔐 Segurança Web3 não é só proteger a chave privada
o mais importante é:
✅ A transação que você está assinando é real?
✅ A interface da carteira é confiável?
✅ O código do front-end foi adulterado?
✅ O fluxo de multi-assinatura passou por validação independente?
O núcleo da competição futura entre carteiras não é apenas “descentralização”, e sim:
interação confiável + reconhecimento de riscos + experiência segura para o usuário.
Na era de IA × Web3, a importância da infraestrutura de segurança está sendo redefinida.
Na sua opinião, o maior desafio de segurança das carteiras no futuro virá de onde?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.