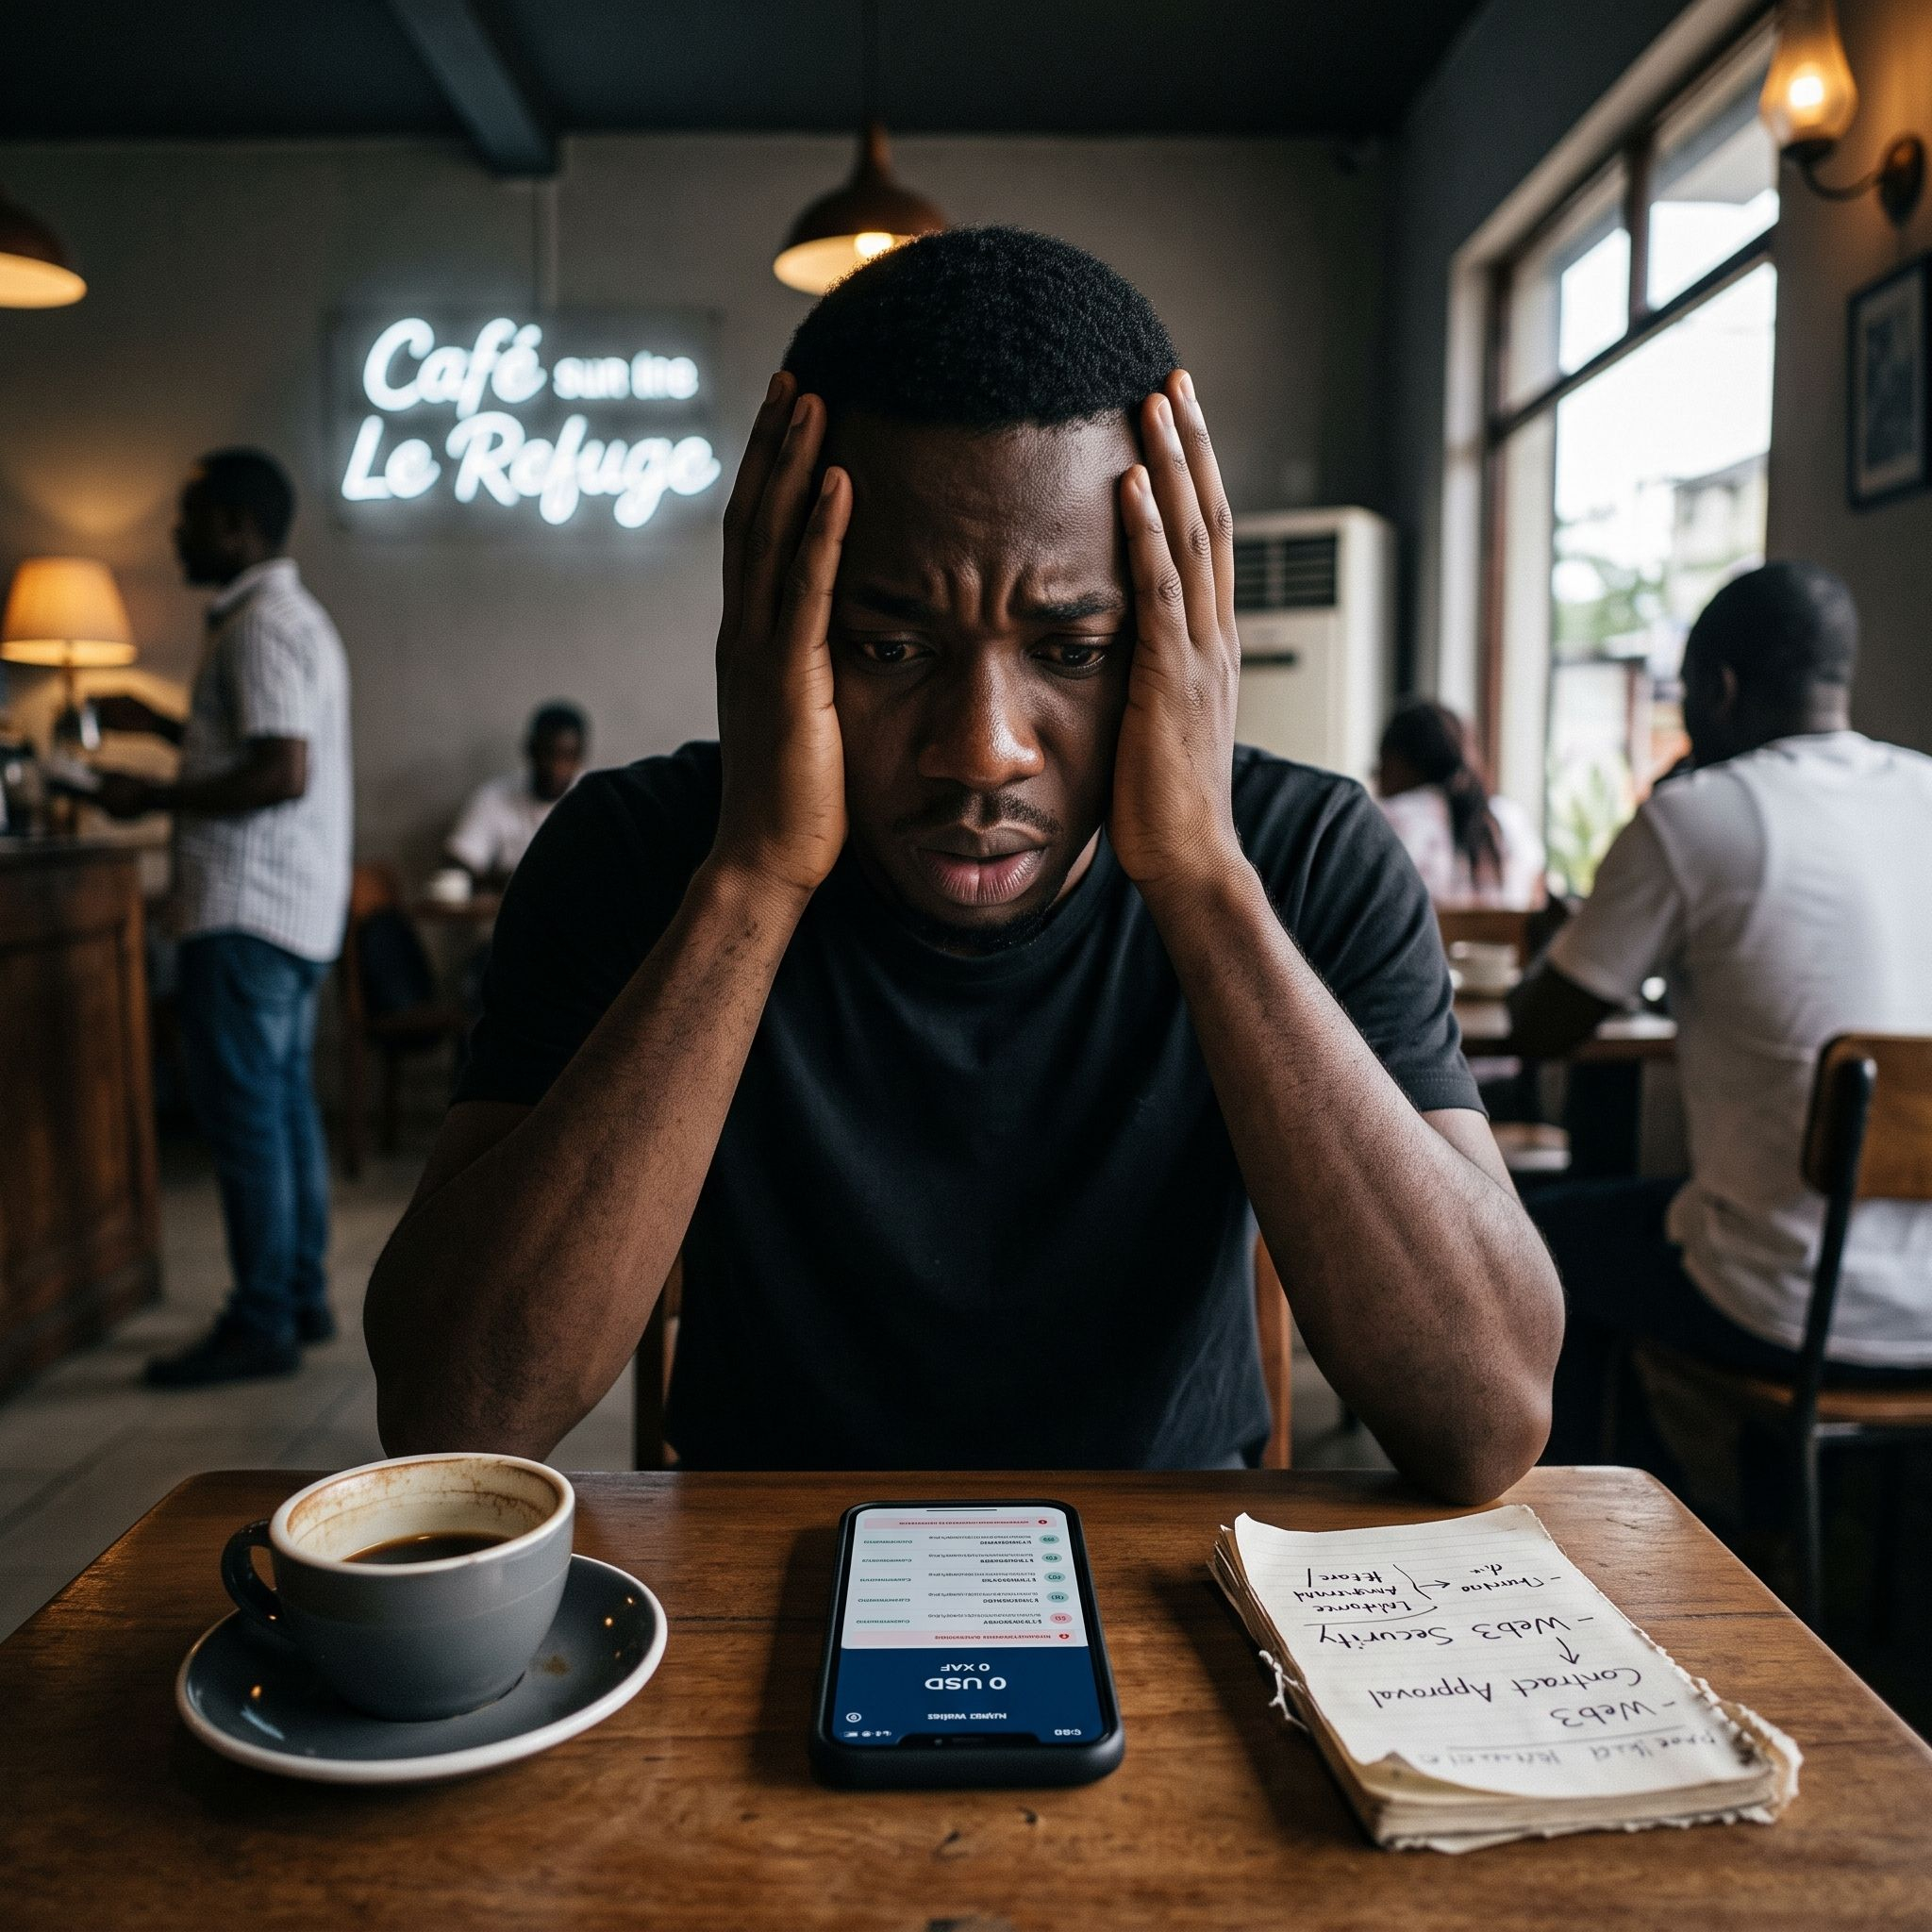
Era uma manhã de domingo comum. Ao abrir as notificações da minha carteira Web3, descubro um alerta: um “airdrop exclusivo” reservado para usuários ativos da rede. O site parecia, ao milímetro, com a plataforma oficial que eu usava toda semana.
Conectei minha carteira. Cliquei em “Claim your tokens”.
Uma janela de autorização se abriu. Habituado(a) a assinar transações rápidas, eu nem li os detalhes. Cliquei em Confirmar.
Em menos de dez segundos, meus fundos desapareceram: meus stablecoins e meus principais tokens foram drenados para um endereço desconhecido.
Não foi um hack da blockchain. Foi um golpe por aprovação de contrato ilimitada (unlimited token allowance). Ao validar essa transação, eu literalmente dei permissão ao contrato criminoso para esvaziar meus ativos.
Esse erro me custou caro, mas ele transformou a forma como eu interajo com a cripto:
Nunca assine às cegas: sempre leia o que a carteira está pedindo (é apenas uma transferência simples ou uma autorização de gasto de tokens?).
Revogue regularmente os acessos: use ferramentas como Revoke.cash para cancelar as permissões concedidas a protocolos antigos.
Isolar o capital: manter uma cold wallet (ou carteira de armazenamento a frio) que nunca se conecta a nenhuma aplicação descentralizada, e usar apenas uma burner wallet com valores pequenos para testar dApps ou caçar airdrops.
A gratuidade esconde uma armadilha: airdrops inesperados enviados diretamente para seu endereço sem motivo quase sempre são iscas de phishing.
No ecossistema cripto, a soberania financeira implica responsabilidade total. Nenhum atendimento ao cliente vai anular uma transação na blockchain.
🔒 Você já quase caiu em uma armadilha de phishing ou em um falso airdrop? Quais são suas regras de ouro para proteger sua carteira?
Deixe um like ❤️ para conscientizar o maior número possível de investidores sobre a segurança das carteiras!
#cryptouniverseofficial #ProtectYourAssets $USDC $PEPE