


Os dados supostamente obtidos dos sistemas de recrutamento do FBI fizeram mais do que apenas expor informações pessoais. Eles também podem revelar o que os funcionários individuais fazem dentro do bureau.
Uma análise da Reuters investigou uma amostra de 5.000 linhas de informações pessoais supostamente pertencentes a milhares de pessoas no FBI, de acordo com os hackers. O grupo afirmou que a amostra é apenas uma pequena parte de um acervo de dados de 2–3 TB.
Embora a Reuters tenha verificado independentemente detalhes de mais de 22 indivíduos, o FBI ainda não confirmou quantos funcionários estavam envolvidos no incidente de invasão.
Por que um portal de empregos mantém dados de identidade no nível de espionagem
A sensibilidade do vazamento vem do fato de que alguns documentos parecem ligar funcionários identificados a atividades relacionadas à inteligência. Pessoas vinculadas a atribuições sobre Rússia e China, além de funções de vigilância e inteligência humana, foram encontradas pela Reuters.
A Avaliação de Impacto de Privacidade do FBI esclarece por que uma plataforma de recrutamento possui informações tão importantes. O FBIJobs.gov e seu Candidate Gateway mantêm “informações sensíveis, porém não classificadas”, como nome, número de Seguro Social, data de nascimento, cidadania, gênero e elegibilidade para preferência de veteranos.
Funcionários existentes também podem usar o sistema para se candidatar a vagas disponíveis apenas para a força de trabalho interna por meio de suas contas conectadas aos sistemas de RH do bureau.
O FBI está ciente de um grupo de organização criminosa cibernética que afirma ter obtido acesso ao portal fbijobs.gov e alega impacto a informações de identificação pessoal (PII) de funcionários do FBI.
— Escritório Nacional de Imprensa do FBI, Declaração do FBI sobre a Comprometimento do Portal fbijobs.gov e o Suposto Impacto na PII de Funcionários do FBI, 23 de setembro de 2026
De acordo com sua declaração, o FBI ainda não determinou se a violação inicial ocorreu em um sistema do FBI ou por meio de um fornecedor terceirizado que dá suporte ao portal.
ShinyHunters, PeopleSoft e o contexto do risco
Conforme a documentação de privacidade do FBI, a plataforma de recrutamento depende do Oracle PeopleSoft, Oracle Database e Drupal. A Mandiant, da Google, já havia ligado ShinyHunters a ataques contra sistemas do Oracle PeopleSoft usando CVE-2026-35273, uma vulnerabilidade classificada como o problema mais crítico pela Oracle, com nota 9,8 de 10.
Mas isso não estabelece como a violação do FBIJobs.gov aconteceu. Não há evidências públicas de que CVE-2026-35273 ou ShinyHunters fossem responsáveis. O Google disse que alertou mais de 100 organizações potencialmente expostas na campanha mais ampla, a maioria nos Estados Unidos, com 68% no ensino superior.
Como dados de pessoal roubados podem potencializar ataques com IA
Além disso, não há qualquer indicação de que a IA tenha estado por trás da violação do FBI. A preocupação mais urgente é como as informações pessoais detalhadas podem ser exploradas depois.
O relatório de inteligência contra ameaças do Google sugere que hackers estão fazendo mais do que simples prompts e agora trabalham de forma mais independente. Por exemplo, um grupo de invasão usou um serviço de nuvem comprometido para lançar um grande ataque para reunir as credenciais das pessoas em menos de 6 horas.
“Os agentes de ameaça estão cada vez mais confiando em GenAI para ajudá-los em várias etapas de seus ataques.” — Verizon, Relatório de Investigações de Quebra de Segurança de 2026 (DBIR)
Esse alerta do DBIR de 2026 da Verizon coloca o risco em perspectiva. A Verizon realizou análises em mais de 31.000 incidentes de segurança e em mais de 22.000 violações confirmadas em 145 nações.
O relatório mostra que vulnerabilidades são o meio de iniciar violações em mais de 31% dos casos. No entanto, as consequências não necessariamente param na fase de violação. Os dados pessoais roubados também podem ser usados para lançar outros ataques.
A Microsoft destaca esse risco em suas orientações sobre a violação da National Public Data no início de 2024. Eles ressaltam que qualquer endereço de e-mail que seja exposto pode aumentar o risco de phishing e sequestro de conta, enquanto os números de telefone comprometidos podem ser usados para phishing por chamadas e mensagens de texto.
No caso do FBI, a situação pode piorar devido ao fato de que as informações vazadas parecem ir além dos dados de contato dos funcionários, conectando suas identidades a informações sobre seus cargos e atribuições.
Essa combinação pode fornecer aos atacantes ferramentas aprimoradas para reconhecimento, personificação e engenharia social altamente personalizada. A IA pode potencialmente acelerar e ampliar esses esforços ao ajudar os atacantes no processamento de informações roubadas, criando estratégias convincentes e automatizando suas operações.
A Cryptopolitan também relatou preocupações sobre o uso de agentes autônomos de IA, que poderiam operar muito mais rápido do que as organizações conseguem governar.
O gasto que a violação pode acelerar
O mercado mais amplo já está respondendo a essa pressão. O Fórum Econômico Mundial constatou que 94% dos líderes pesquisados esperam que a IA seja o maior motor de mudança na cibersegurança, enquanto 87% identificaram vulnerabilidades relacionadas à IA como o risco cibernético que mais cresce.
Ao mesmo tempo, a Gartner espera que os gastos globais com IA atinjam US$ 2,67 trilhões em 2026, incluindo US$ 51,35 bilhões em cibersegurança com IA.
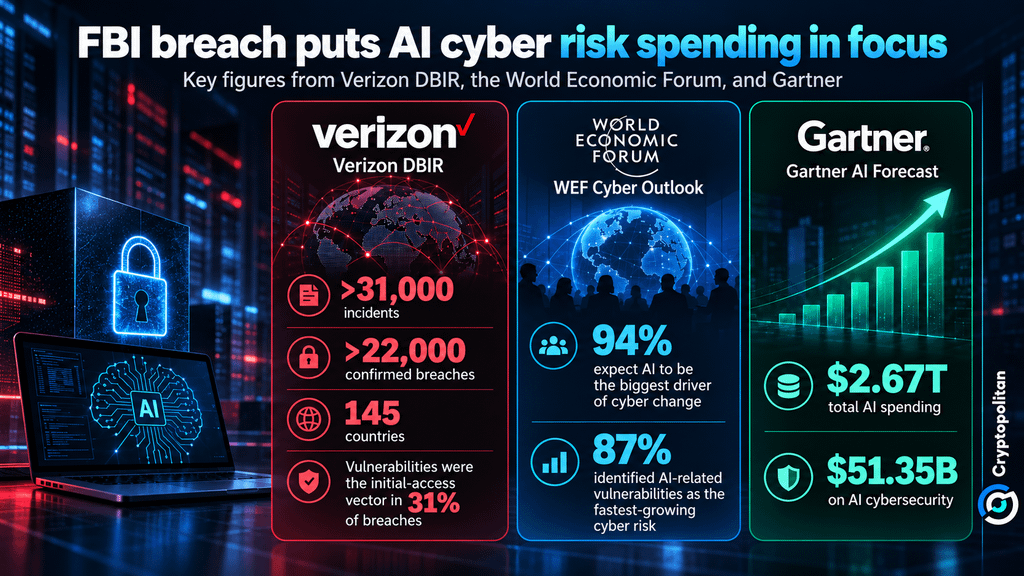 Violação de Dados do FBI em Destaque: Crescentes Riscos de Cibersegurança com IA e Gastos
O vazamento do FBI não cria essas tendências por si só. Mas mostra por que proteção de identidade, detecção de ameaças e defesa com auxílio de IA estão ficando mais difíceis para governos e empresas tratarem como algo opcional.
Se você está lendo isto, já está à frente. Fique por aqui com nosso boletim informativo.