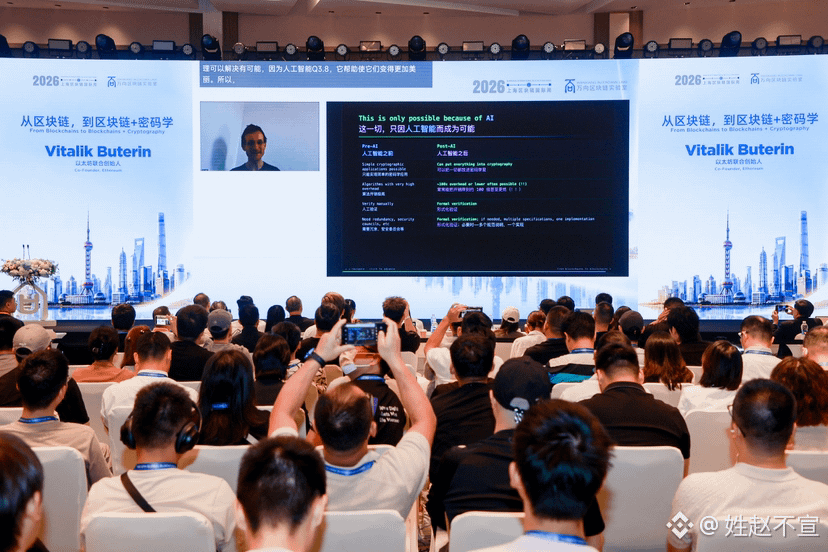

🔥 Vitalik hoje em Xangai, palestra — jogadores de ETH precisam ler até o fim.
Há 12 anos, o Bitcoin ainda era um experimento em listas de e-mail. Hoje, o núcleo da criptografia já trocou o “motor”: de “blockchain + assinaturas + PoW” para uma criptografia programável dominada por SNARK/STARK.
Antes, o código respondia só uma coisa — quem consegue enviar o quê. Agora começa a responder perguntas mais fortes: quem pode ver o quê. A privacidade deixou de ser um recurso adicional e virou algo programável.
A IA derrubou a validação formal e os custos do ZK. O raciocínio com SNARK já consegue ficar com menos de 10x de overhead, e o FHE também está caindo rápido. O roadmap da ETH não é mais PowerPoint: EIP-8288, FOCIL com múltiplas partes gerando blocos, agregação de provas, e a virada completa para STARK — tudo isso está empurrando para o campo de batalha.
L1, L2 e o mempool estão virando uma rede criptográfica completa: a maior parte da computação acontece no dispositivo do usuário e fora da cadeia, enquanto a chain só valida uma prova. A escalabilidade não depende mais de sacrificar cegamente a generalidade.
Não é mais “promessa no papel”. É um ponto de virada da ETH: de “computador global” para “camada de privacidade programável”.
A próxima aplicação realmente forte vai nascer em “quem pode ver o quê”, e não em mais um token que só serve para transferir.
Qual direção vocês acham que vai explodir primeiro? Pagamentos com privacidade, identidade on-chain, ou computação verificável para Agentes de IA?
Há 12 anos, o Bitcoin ainda era um experimento em listas de e-mail. Hoje, o núcleo da criptografia já trocou o “motor”: de “blockchain + assinaturas + PoW” para uma criptografia programável dominada por SNARK/STARK.
Antes, o código respondia só uma coisa — quem consegue enviar o quê. Agora começa a responder perguntas mais fortes: quem pode ver o quê. A privacidade deixou de ser um recurso adicional e virou algo programável.
A IA derrubou a validação formal e os custos do ZK. O raciocínio com SNARK já consegue ficar com menos de 10x de overhead, e o FHE também está caindo rápido. O roadmap da ETH não é mais PowerPoint: EIP-8288, FOCIL com múltiplas partes gerando blocos, agregação de provas, e a virada completa para STARK — tudo isso está empurrando para o campo de batalha.
L1, L2 e o mempool estão virando uma rede criptográfica completa: a maior parte da computação acontece no dispositivo do usuário e fora da cadeia, enquanto a chain só valida uma prova. A escalabilidade não depende mais de sacrificar cegamente a generalidade.
Não é mais “promessa no papel”. É um ponto de virada da ETH: de “computador global” para “camada de privacidade programável”.
A próxima aplicação realmente forte vai nascer em “quem pode ver o quê”, e não em mais um token que só serve para transferir.
Qual direção vocês acham que vai explodir primeiro? Pagamentos com privacidade, identidade on-chain, ou computação verificável para Agentes de IA?